
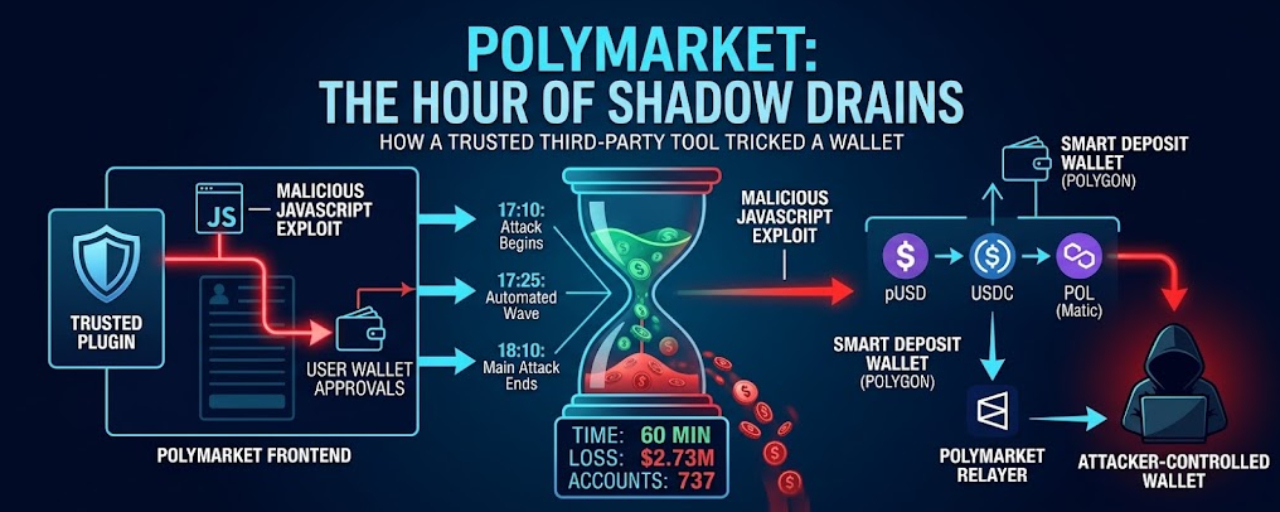

🚨 Polymarket mất 2,73 triệu USD từ 737 tài khoản chỉ trong một giờ. Những kẻ tấn công đã khai thác phần mềm website đáng tin cậy, chứ không phải một hợp đồng thông minh bị lỗi.
Vào ngày 29 tháng 10, những kẻ tấn công đã khai thác mã JavaScript độc hại được phân phối thông qua DebugBear, một dịch vụ giám sát website của bên thứ ba được tích hợp vào Polymarket.
Các nhà nghiên cứu bảo mật phát hiện mã JavaScript độc hại được phân phối qua cơ sở hạ tầng của DebugBear. Mã này được thiết kế để xác định người dùng Polymarket đã đăng nhập, kiểm tra số dư và các vị thế của họ, đồng thời khai thác chức năng giao dịch sẵn có của nền tảng.
Dưới đây là diễn biến của vụ việc:
🕔 17:10 UTC: Năm tài khoản đầu tiên bị rút sạch tiền trong vòng ba phút. Một tài khoản mất khoảng $75K.
🕔 17:25: Sau 13 phút tạm ngưng, đợt rút tiền tự động chính bắt đầu, có lúc lên tới 40 vụ rút tiền mỗi phút.
🕔 17:45: Trader Car công khai cảnh báo người dùng. Khoảng 48% trong tổng số tiền thiệt hại cuối cùng là $2.73M đã xảy ra.
🕕 18:05: Trang trạng thái của Polymarket ghi nhận chế độ chỉ hủy và hoạt động của relayer bị tạm dừng.
🕕 18:10: Bitquery ghi nhận vụ rút tiền cuối cùng trong đợt tấn công chính. Khoảng 30 giây sau, relayer ngừng hoạt động.
🕕 18:37: Polymarket thông báo đã xác định và khắc phục sự cố.
🕕 18:52: Relayer hoạt động trở lại. Một khoản rút $10.99 khác được truy vết vào lúc 19:11.
Người dùng Polymarket giữ tiền trong các ví tiền gửi thông minh trên Polygon. Số dư bằng đô la của họ được lưu dưới dạng pUSD, được bảo chứng theo tỷ lệ 1:1 bằng USDC.
Hoạt động độc hại đã lợi dụng quy trình giao dịch thông thường: các phê duyệt ví được gửi qua relayer riêng của Polymarket, nơi thực hiện các giao dịch rút tiền. Tiền được chuyển đổi từ pUSD sang USDC, đổi thành POL rồi chuyển đến các ví do kẻ tấn công kiểm soát.
Bitquery đã truy vết 985 giao dịch rút tiền liên quan đến 737 tài khoản, với tổng giá trị khoảng $2.73M.
Chi tiết then chốt: mọi giao dịch rút tiền được truy vết đều có phê duyệt ví hợp lệ. Không phát hiện lỗ hổng hợp đồng thông minh nào. Blockchain xác nhận các phê duyệt này, nhưng không thể tự xác định ai đã tạo ra chúng.
Polymarket tạm ngừng giao dịch, khôi phục nền tảng và hứa hoàn tiền cho những người dùng bị ảnh hưởng.
Bài học là gì? Bảo vệ khóa riêng tư là chưa đủ nếu phần mềm bên thứ ba bị xâm nhập có thể lợi dụng môi trường giao dịch đã được xác thực.
Đây không phải lời khuyên tài chính.
$POL

#BảoMậtCrypto #Polygon #Web3