#两地址约12.8亿枚USDT遭冻结
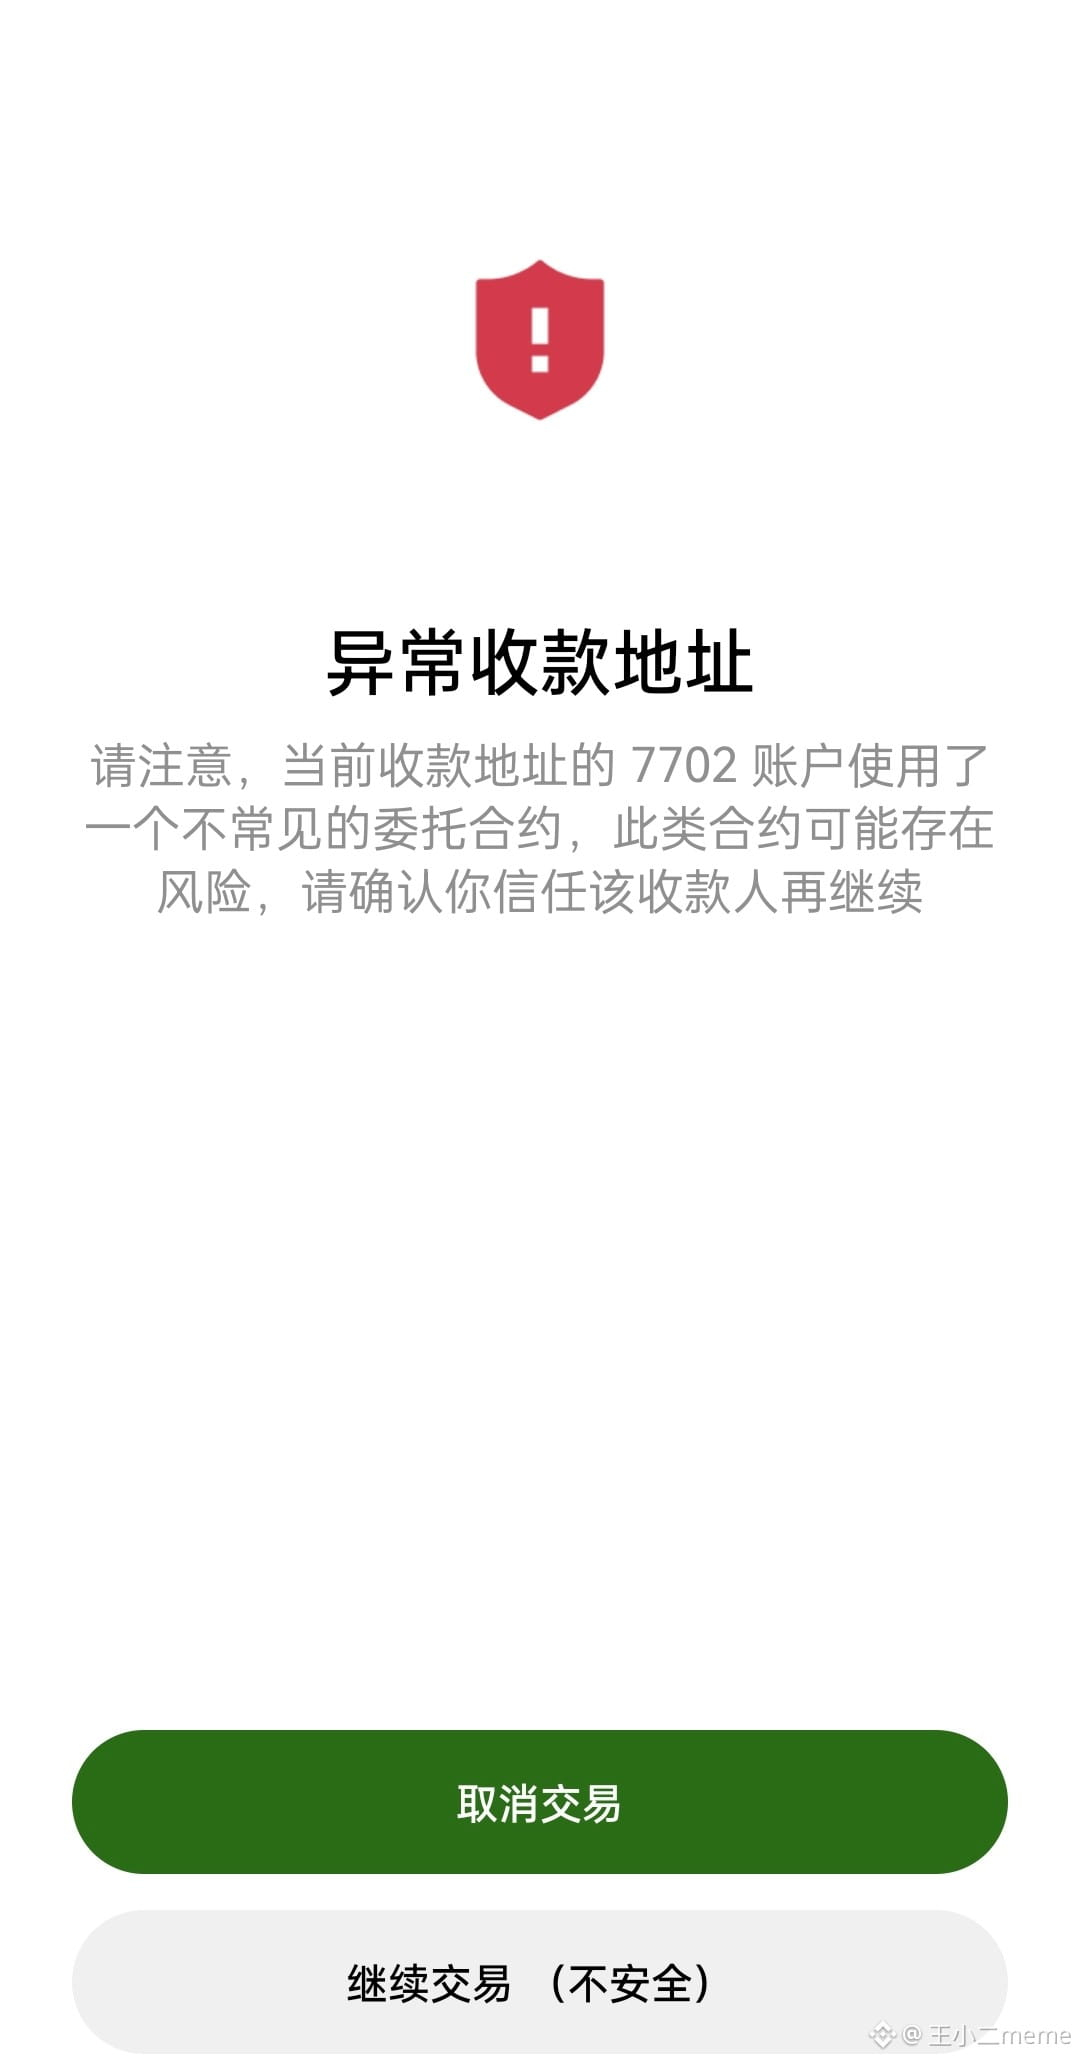
Mau kiểm tra địa chỉ của mọi người. Như hình 1, khi chuyển BNB tùy ý từ ví web OKX, nếu hiển thị EIP‑7702, set code hoặc delegation thì tuyệt đối đừng dùng nữa; hãy chuyển những tài sản có giá trị bên trong sang ví mới. Ví nóng vẫn không an toàn, kể cả khi không cấp quyền, không lộ khóa riêng hay cụm từ khôi phục. Nguyên lý là sau một giao dịch bằng ví nóng, bạn có thể vô tình cấp quyền ủy quyền cho hợp đồng EIP‑7702 mà không hề hay biết. Dù sao thì ông Xu của OKX cũng xuất thân từ ngành kỹ thuật.
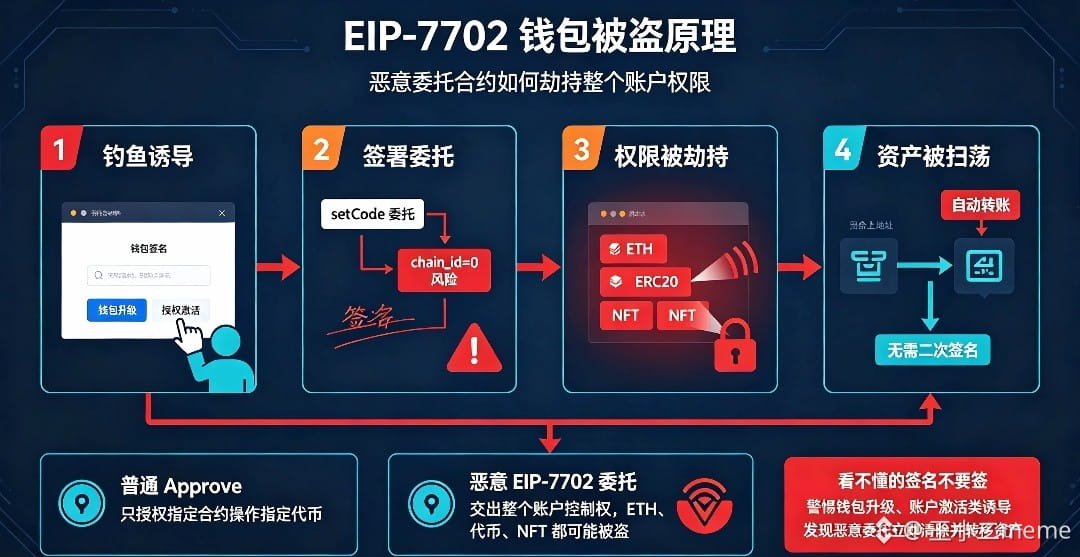
Đừng tùy tiện nâng cấp ví nóng. Kẻ lừa đảo giả mạo các thông báo như «Nâng cấp ví|Gas miễn phí|Kích hoạt tài khoản|Ví AI», dụ bạn ký ủy quyền EIP‑7702. Một khi ký thành công, ví sẽ bị liên kết với hợp đồng quét tài sản do hacker viết sẵn. Chỉ cần ví nhận được tiền, tiền sẽ tự động bị chuyển đi mà không cần thêm bất kỳ chữ ký xác nhận nào của bạn. Tài sản bị đánh cắp âm thầm, thậm chí bạn còn không nhận ra chuyện gì đã xảy ra.
Nếu chain_id được đặt thành 0 khi ký giao dịch, chữ ký ủy quyền này sẽ có hiệu lực trên tất cả các chuỗi EVM.
Chỉ cần một chuỗi bị ảnh hưởng, tài sản tại địa chỉ này trên toàn bộ các chuỗi như BSC, Polygon, ETH đều gặp nguy hiểm. Nếu logic khởi tạo không được thiết lập đúng, người khác có thể gửi chữ ký ủy quyền của bạn trước, chiếm quyền ủy quyền và kiểm soát tài khoản.
Nhiều ví làm cửa sổ bật lên cảnh báo rất kém; người dùng phổ thông không hiểu đây không phải giao dịch thông thường, cũng không nhận ra đó là ủy quyền ở cấp tài khoản nên rất dễ ký nhầm.
Người dùng phổ thông không phân biệt được «chữ ký thông thường» với «bộ dữ liệu ủy quyền EIP‑7702», tưởng chỉ cần xác nhận đơn giản trên cửa sổ bật lên là mắc bẫy. Ngay cả khi bạn có khóa riêng, rủi ro vẫn còn nếu chưa xóa ủy quyền.
Bạn vẫn có thể dùng khóa riêng để ký giao dịch, nhưng logic của hợp đồng được ủy quyền sẽ được ưu tiên. Nếu hacker đã viết sẵn logic tự động quét tài sản, tài sản trong tài khoản của bạn có thể bị chuyển đi hết. Chỉ khi bạn ký thêm một ủy quyền mới, đặt địa chỉ đích thành địa chỉ 0 để xóa ủy quyền và hủy liên kết, rủi ro mới được loại bỏ.
Ngay cả khi đó là dự án chính thống, nếu mã hợp đồng được ủy quyền có lỗi, kẻ tấn công vẫn có thể lợi dụng lỗ hổng hợp đồng để chiếm quyền kiểm soát tài khoản và khiến bạn mất tài sản.
Mau kiểm tra địa chỉ của mọi người. Như hình 1, khi chuyển BNB tùy ý từ ví web OKX, nếu hiển thị EIP‑7702, set code hoặc delegation thì tuyệt đối đừng dùng nữa; hãy chuyển những tài sản có giá trị bên trong sang ví mới. Ví nóng vẫn không an toàn, kể cả khi không cấp quyền, không lộ khóa riêng hay cụm từ khôi phục. Nguyên lý là sau một giao dịch bằng ví nóng, bạn có thể vô tình cấp quyền ủy quyền cho hợp đồng EIP‑7702 mà không hề hay biết. Dù sao thì ông Xu của OKX cũng xuất thân từ ngành kỹ thuật.
Đừng tùy tiện nâng cấp ví nóng. Kẻ lừa đảo giả mạo các thông báo như «Nâng cấp ví|Gas miễn phí|Kích hoạt tài khoản|Ví AI», dụ bạn ký ủy quyền EIP‑7702. Một khi ký thành công, ví sẽ bị liên kết với hợp đồng quét tài sản do hacker viết sẵn. Chỉ cần ví nhận được tiền, tiền sẽ tự động bị chuyển đi mà không cần thêm bất kỳ chữ ký xác nhận nào của bạn. Tài sản bị đánh cắp âm thầm, thậm chí bạn còn không nhận ra chuyện gì đã xảy ra.
Nếu chain_id được đặt thành 0 khi ký giao dịch, chữ ký ủy quyền này sẽ có hiệu lực trên tất cả các chuỗi EVM.
Chỉ cần một chuỗi bị ảnh hưởng, tài sản tại địa chỉ này trên toàn bộ các chuỗi như BSC, Polygon, ETH đều gặp nguy hiểm. Nếu logic khởi tạo không được thiết lập đúng, người khác có thể gửi chữ ký ủy quyền của bạn trước, chiếm quyền ủy quyền và kiểm soát tài khoản.
Nhiều ví làm cửa sổ bật lên cảnh báo rất kém; người dùng phổ thông không hiểu đây không phải giao dịch thông thường, cũng không nhận ra đó là ủy quyền ở cấp tài khoản nên rất dễ ký nhầm.
Người dùng phổ thông không phân biệt được «chữ ký thông thường» với «bộ dữ liệu ủy quyền EIP‑7702», tưởng chỉ cần xác nhận đơn giản trên cửa sổ bật lên là mắc bẫy. Ngay cả khi bạn có khóa riêng, rủi ro vẫn còn nếu chưa xóa ủy quyền.
Bạn vẫn có thể dùng khóa riêng để ký giao dịch, nhưng logic của hợp đồng được ủy quyền sẽ được ưu tiên. Nếu hacker đã viết sẵn logic tự động quét tài sản, tài sản trong tài khoản của bạn có thể bị chuyển đi hết. Chỉ khi bạn ký thêm một ủy quyền mới, đặt địa chỉ đích thành địa chỉ 0 để xóa ủy quyền và hủy liên kết, rủi ro mới được loại bỏ.
Ngay cả khi đó là dự án chính thống, nếu mã hợp đồng được ủy quyền có lỗi, kẻ tấn công vẫn có thể lợi dụng lỗ hổng hợp đồng để chiếm quyền kiểm soát tài khoản và khiến bạn mất tài sản.