

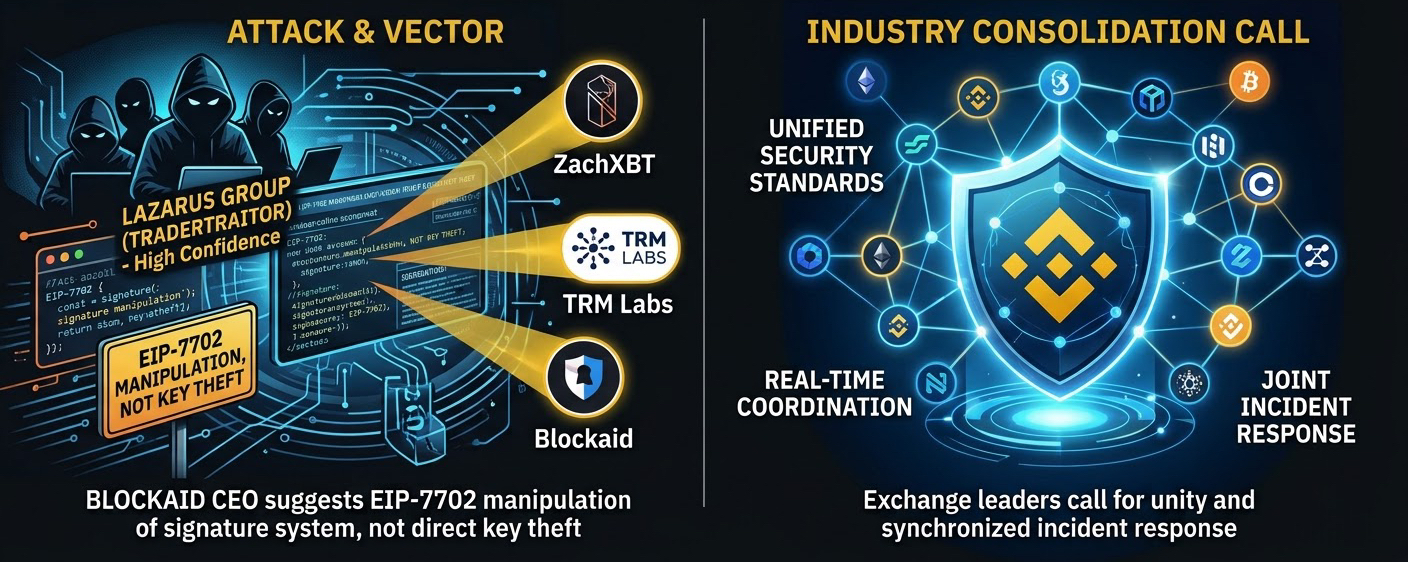
An ninh trong Web3 là cuộc đối đầu không ngừng với một đối thủ đáng gờm. Theo ZachXBT và TRM Labs, nhóm Lazarus của Triều Tiên (TraderTraitor), nổi tiếng với những vụ tấn công lớn nhất trong ngành tiền mã hóa, đứng sau vụ tấn công Binance gần đây.
🔎 Phương thức tấn công: EIP-7702
Quan trọng: Không có vụ đánh cắp trực tiếp khóa riêng tư của Binance.
Theo CEO của Blockaid, tin tặc đã thao túng hệ thống chữ ký thông qua việc ủy quyền bằng giao thức EIP-7702. Trọng tâm của các cuộc tấn công đang chuyển từ việc trực tiếp xâm nhập máy chủ sang khai thác các cơ chế on-chain phức tạp và tiêu chuẩn trừu tượng hóa tài khoản. Trong khi cải thiện trải nghiệm người dùng và đưa vào các công nghệ mới, ngành công nghiệp cũng phải đồng thời xây dựng các biện pháp bảo vệ phòng ngừa.
🚨 Thách thức đối với toàn ngành tiền mã hóa
Không thể tự mình ứng phó với các mối đe dọa ở cấp độ quốc gia. Ban lãnh đạo Binance và các lãnh đạo thị trường kêu gọi hợp lực ngay lập tức:
Tiêu chuẩn thống nhất: Áp dụng các quy tắc xuyên suốt để kiểm tra chữ ký và kiểm toán hợp đồng thông minh trên tất cả nền tảng Web3.
Ứng phó theo thời gian thực: Trao đổi tức thì dữ liệu tình báo về mối đe dọa giữa các sàn giao dịch để ngăn chặn các cuộc tấn công.
Phong tỏa đồng bộ: Phối hợp với các nhà phân tích và đơn vị phát hành stablecoin để cùng đóng băng tài sản bị đánh cắp.