


Polymarket đã mở lại giao dịch trên sàn quốc tế vào ngày 29 tháng 10 năm 2026, sau khi buộc phải đóng cửa trong thời gian ngắn do một tập lệnh giám sát bị xâm phạm. Sàn đã ngừng nhận lệnh, đình chỉ hoạt động của các đơn vị chuyển tiếp và hứa hoàn lại tiền cho khách hàng. Nền tảng riêng biệt tại Mỹ không bị ảnh hưởng.
Một tập lệnh giám sát đã xâm nhập vào các phiên giao dịch trực tiếp
Hudson Rock phát hiện một mã độc dung lượng 15.187 byte trong tập lệnh Giám sát người dùng thực của DebugBear. Mã độc này có thể truy cập thông tin tài khoản đã lưu, tìm hiểu về các khách hàng được ủy quyền của nhà giao dịch, đồng thời tìm cách bán các vị thế và chuyển token.
Mã nguồn trang web của Polymarket cũng cho thấy tập lệnh DebugBear đã bị gỡ bỏ. Có vẻ cuộc tấn công khai thác mã chạy trên trang web, chứ không phải lỗ hổng trong các hợp đồng thông minh.
Chuyển sang chế độ chỉ hủy lệnh, sau đó khắc phục trước 3 giờ chiều ET
Polymarket đã chuyển sàn giao dịch quốc tế sang chế độ chỉ hủy lệnh vào ngày 29 tháng 10 năm 2026. Tài khoản cập nhật tình trạng của sàn cho biết một nhà cung cấp đã bị xâm nhập và vụ việc đã được chuyển cho cơ quan thực thi pháp luật Anh.
Khoảng 3 giờ chiều ET ngày 29 tháng 10 năm 2026, hoạt động giao dịch tại Polymarket được nối lại. Công ty công bố chính sách hoàn tiền. Theo bản tin của CNBC, khách hàng mất dưới 10.000 USD dự kiến sẽ được hoàn tiền trước ngày 30 tháng 10 năm 2026. Ngược lại, khách hàng mất nhiều hơn số tiền đó cần ký vào một văn bản miễn trừ trách nhiệm trước. Dù công ty đã thông báo kế hoạch hoàn tiền, họ chưa xác nhận rằng bất kỳ khoản tiền nào đã được hoàn lại.
DebugBear khuyên khách hàng gỡ mã của họ
DebugBear cũng xác nhận có sự cố bảo mật. Ngày 29 tháng 10 năm 2026, công ty đề nghị khách hàng gỡ mã giám sát của mình trong khi các chuyên gia ứng phó điều tra vụ việc.
Chúng tôi đang bị ảnh hưởng bởi một sự cố bảo mật vẫn đang diễn ra. Nếu bạn sử dụng sản phẩm RUM của chúng tôi, vui lòng gỡ mã nhúng khỏi trang web của bạn.
— DebugBear (@DebugBear) ngày 29 tháng 10 năm 2026
Cảnh báo này nhấn mạnh một mối lo ngại rộng hơn. Các tập lệnh của bên thứ ba có thể chạy bên trong những trang web hợp pháp. Nếu bị xâm nhập, chúng có thể truy cập các phiên trình duyệt đang hoạt động của người dùng.
Ước tính sơ bộ về thiệt hại so với khoản lỗ đã xác nhận
Hiện vẫn chưa rõ thiệt hại tài chính. CNBC đưa tin Betting Intelligence và Polysights đã lần theo dấu vết ít nhất 2,7 triệu USD tiền rút liên quan đến 710 ví vào ngày 29 tháng 10 năm 2026.
Trong khi đó, Hudson Rock xác định có khoảng 2,19 triệu USD tại một địa chỉ nhận dự phòng. Tuy nhiên, số dư đó không cho biết số tiền bị đánh cắp là bao nhiêu. Polymarket vẫn chưa xác nhận tổng thiệt hại.
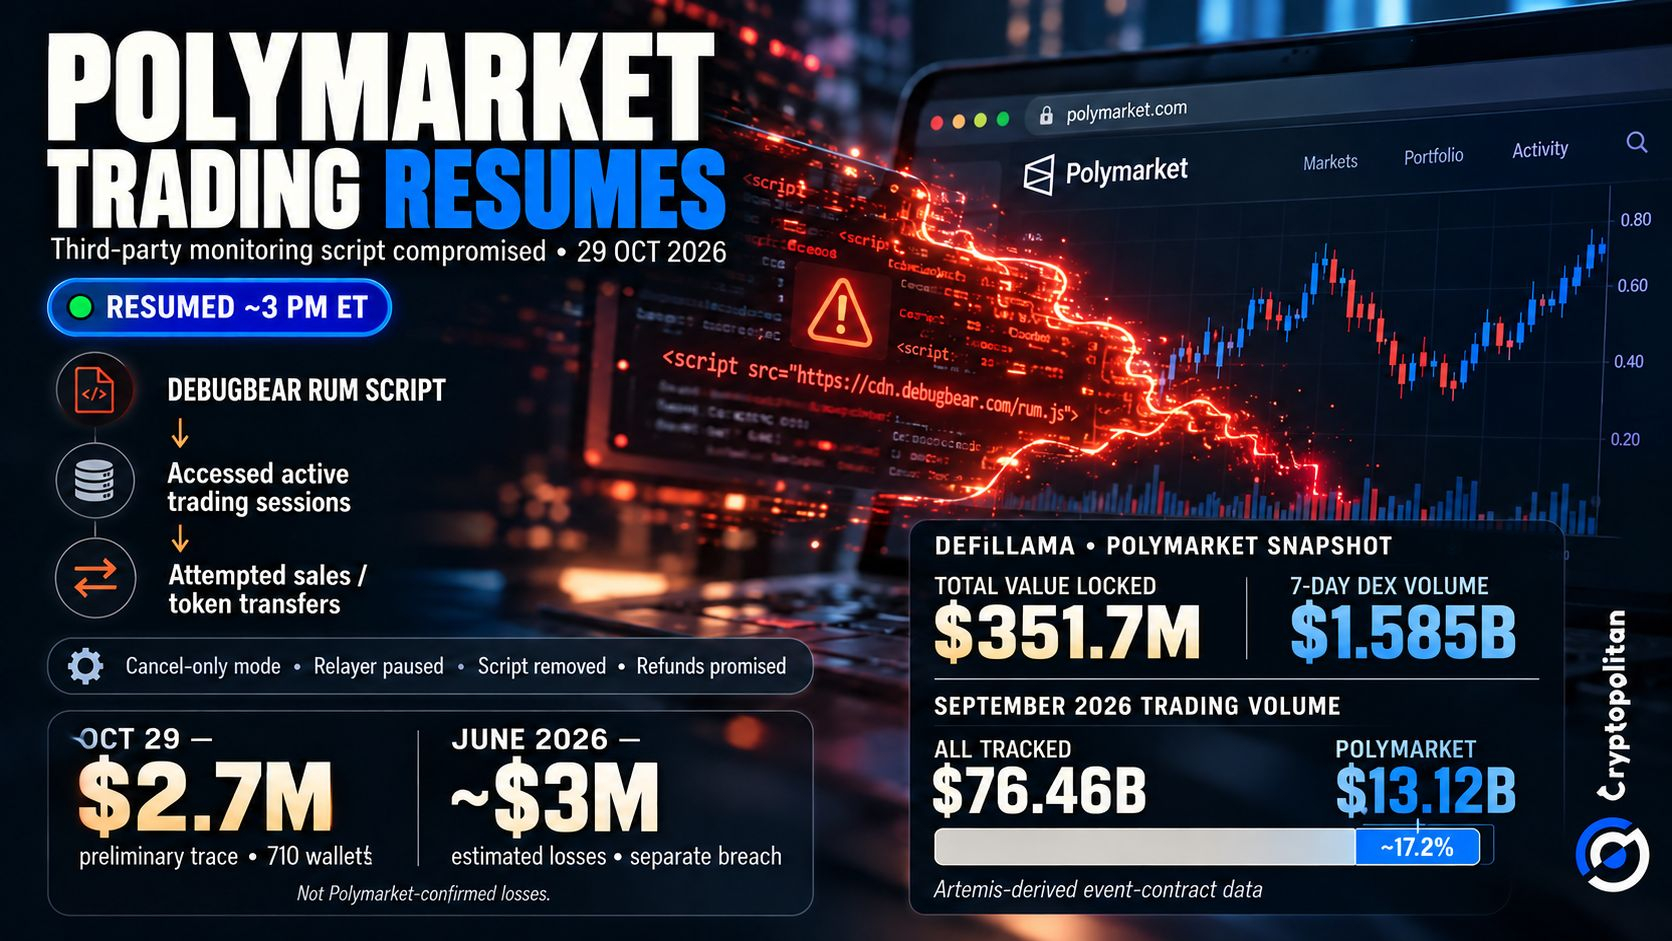 Vụ xâm nhập DebugBear của Polymarket: Tình trạng giao dịch, ước tính thiệt hại 2,7 triệu USD và dữ liệu thị trường
Hai sự cố trước đó liên quan đến nhà cung cấp, chưa có nguyên nhân chung
Đây không phải là sự cố bảo mật đầu tiên của Polymarket liên quan đến nhà cung cấp. Tháng 6 năm 2026, Halborn và TechCrunch đưa tin về một cuộc tấn công bằng tập lệnh độc hại. Vụ việc được cho là đã rút khoảng 3 triệu USD từ ít nhất 11 ví. Khi đó, Polymarket cũng hứa sẽ hoàn tiền.
Trước đó, vào tháng 12 năm 2025, một vụ xâm nhập riêng biệt nhắm vào nhà cung cấp dịch vụ xác thực đã ảnh hưởng đến tài khoản người dùng. Cả Cryptopolitan và CertiK đều ghi nhận sự cố này.
Cả ba vụ việc đều liên quan đến các nhà cung cấp bên ngoài. Tuy nhiên, không có bằng chứng nào cho thấy chúng có cùng thủ phạm hoặc nguyên nhân gốc rễ.
Ý nghĩa của việc liên tục phụ thuộc vào nhà cung cấp bên ngoài đối với lĩnh vực trị giá 78 tỷ USD
Các sự cố lặp đi lặp lại này xảy ra trong bối cảnh các thị trường dự đoán thu hút ngày càng nhiều hoạt động giao dịch. Một báo cáo dựa trên dữ liệu của Artemis ghi nhận khối lượng giao dịch 76,46 tỷ USD trên các thị trường được theo dõi trong tháng 9 năm 2026. Polymarket chiếm 13,12 tỷ USD. Những con số này phản ánh hoạt động giao dịch, chứ không phải tài sản đang được nắm giữ.
Đà tăng trưởng đó khiến các lo ngại về bảo mật càng trở nên đáng chú ý. CertiK cảnh báo rằng các nền tảng kết hợp dịch vụ web truyền thống với công nghệ blockchain vẫn có thể tồn tại những lỗ hổng tập trung.
Những rủi ro như vậy cũng có thể khiến các nhà đầu tư tổ chức nản lòng. Theo Jefferies, các quỹ phòng hộ đang thể hiện sự quan tâm nhưng vẫn thận trọng. Những lo ngại về thanh khoản, tuân thủ và danh tiếng tiếp tục cản bước họ.
Trong khi đó, KPMG nhấn mạnh trách nhiệm khác nhau của nhà cung cấp, môi giới, sàn giao dịch và tổ chức thanh toán bù trừ. Các sàn giao dịch chịu sự quản lý của Hoa Kỳ phải đáp ứng các yêu cầu về giám sát, bảo vệ hệ thống và bảo vệ người tham gia. Tuy nhiên, những quy định đó không tự động áp dụng cho Polymarket International.
Với Polymarket, khôi phục giao dịch chỉ là một phần của thách thức. Thử thách lớn hơn là liệu công ty có thể quản lý rủi ro từ các nhà cung cấp bên ngoài và lấy lại niềm tin của người dùng hay không.
Đừng chỉ đọc tin tức về tiền mã hóa. Hãy hiểu chúng. Đăng ký nhận bản tin của chúng tôi. Miễn phí.