
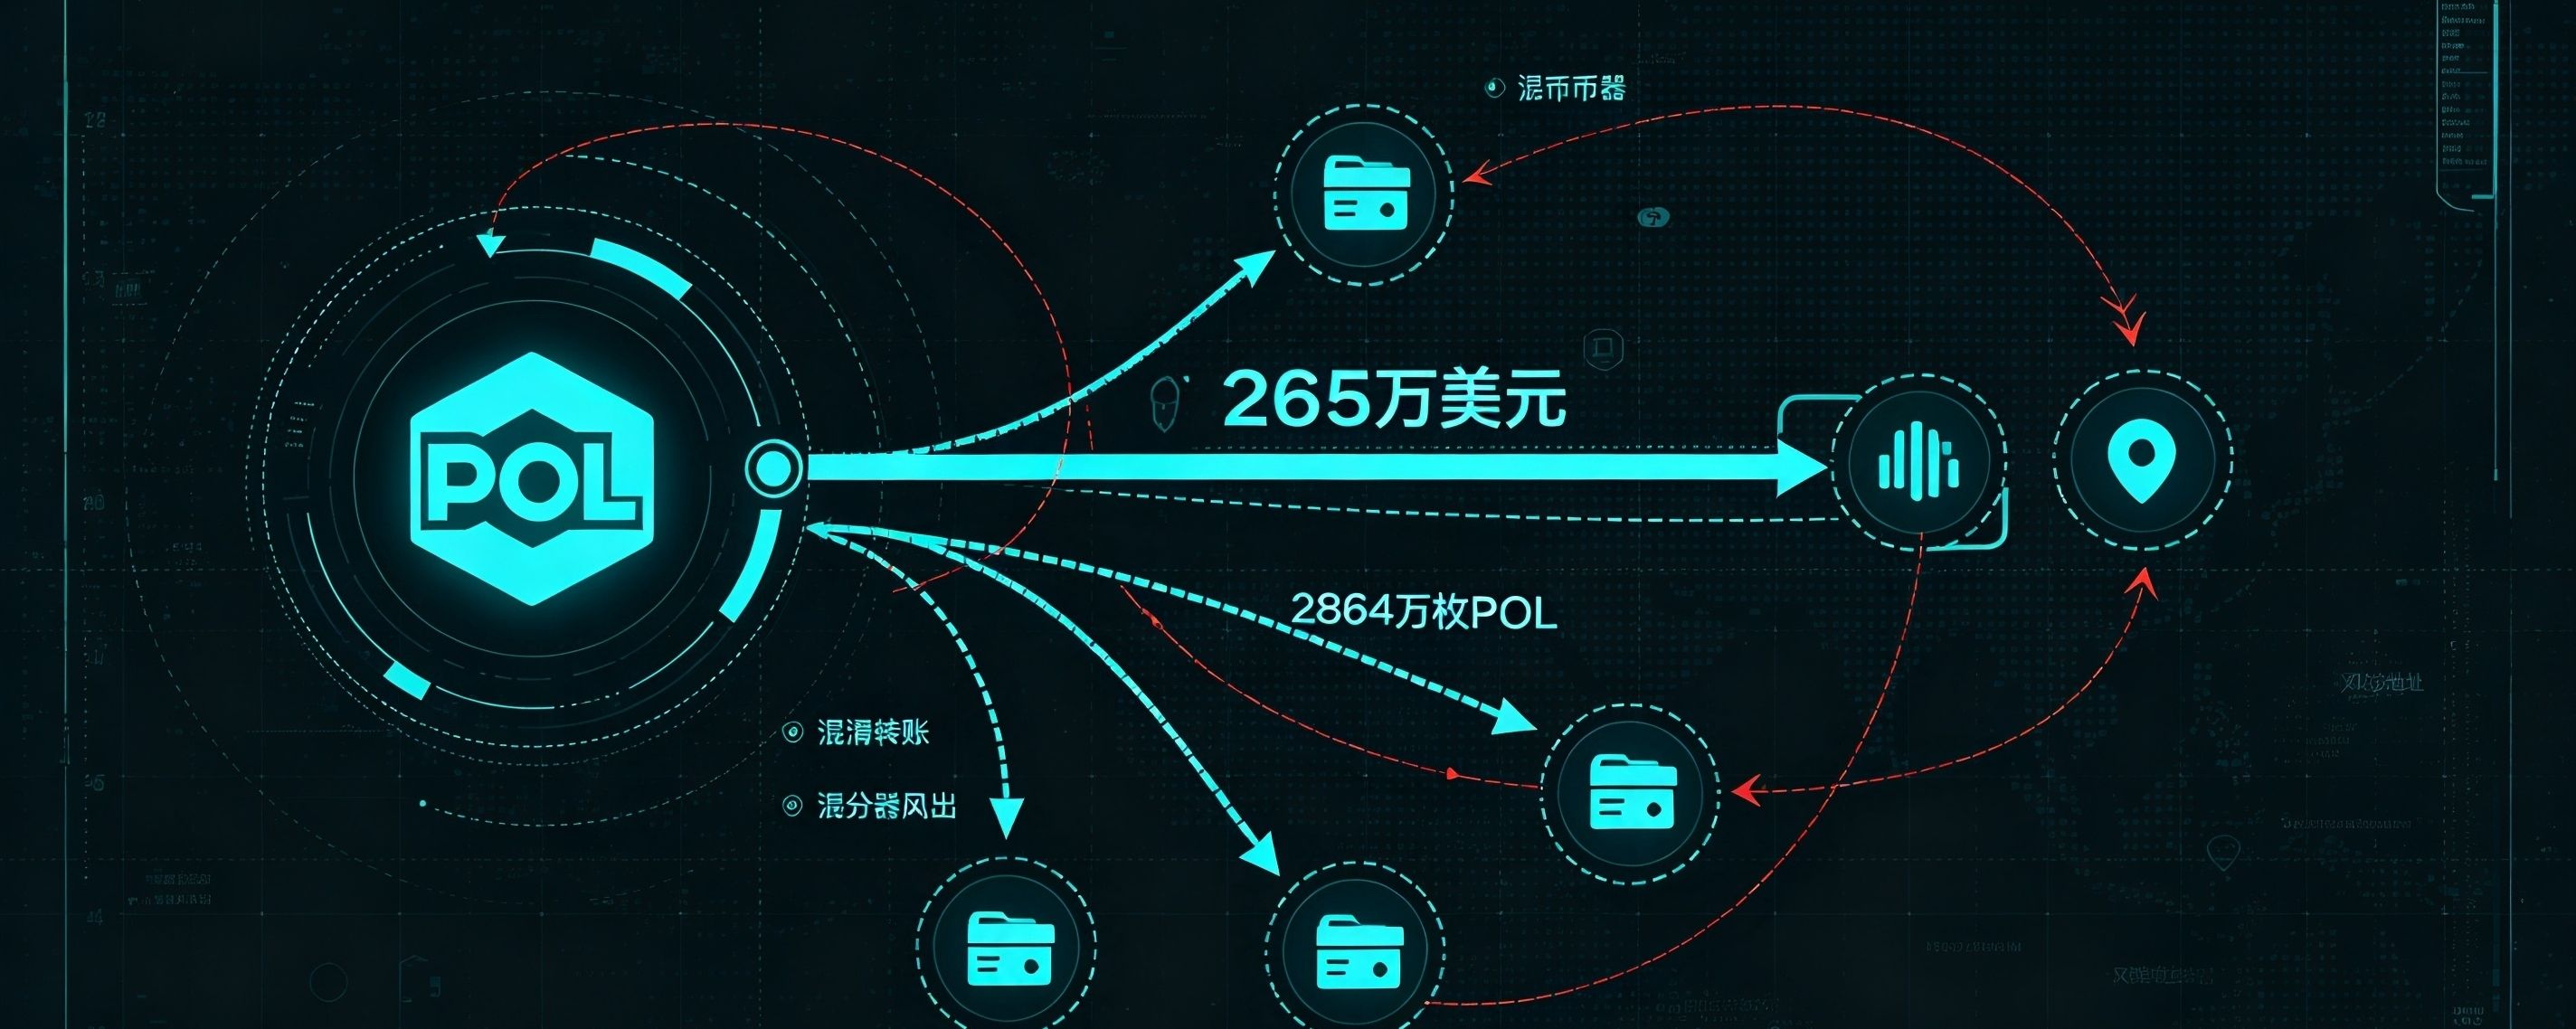

Dữ liệu điều tra on-chain cho thấy địa chỉ được cho là của kẻ tấn công Polymarket đã đổi số tiền đánh cắp thành token POL trị giá khoảng 2,65 triệu USD, sau đó chuyển đi tổng cộng 28,64 triệu POL qua nhiều giao dịch. Hoạt động che giấu dòng tiền vẫn tiếp diễn, gây khó khăn đáng kể cho việc truy vết on-chain.
Vụ tấn công này bắt nguồn từ việc xâm nhập chuỗi cung ứng của bên thứ ba. Tin tặc đã lợi dụng tập lệnh giám sát DebugBear bị chỉnh sửa để chèn mã độc, đánh cắp thông tin xác thực phiên và khóa API khi người dùng truy cập trang web, tự động bán các vị thế trên thị trường dự đoán của người dùng rồi chuyển tài sản đi. Sự cố ảnh hưởng đến gần 1.000 tài khoản người dùng. Polymarket đã chính thức xác nhận nguồn gốc lỗ hổng, đóng dịch vụ có rủi ro và cam kết bồi thường đầy đủ cho người dùng bị thiệt hại, đồng thời chuyển vụ việc cho cơ quan thực thi pháp luật.
Xét theo dòng luân chuyển tiền, kẻ tấn công trước tiên quy đổi toàn bộ USDC và stablecoin USDC.e bị đánh cắp sang POL, sau đó chia nhỏ và chuyển đi với số lượng lớn. Giới phân tích thị trường nhận định việc đổi sang POL rồi chuyển đi thành nhiều đợt là chiến lược rửa tiền điển hình của hacker, nhằm né cơ chế đóng băng chỉ bằng một thao tác của đơn vị phát hành stablecoin và giảm khả năng tài sản bị chặn. Hiện chưa ghi nhận lượng POL này được chuyển quy mô lớn lên các sàn giao dịch; điểm đến của dòng tiền vẫn đang được theo dõi.
Các nhà nghiên cứu bảo mật cảnh báo đây đã là vụ tấn công chuỗi cung ứng ở lớp giao diện người dùng thứ hai cùng loại nhắm vào Polymarket trong vòng nửa năm qua. Bản thân hợp đồng thông minh của nền tảng không bị xâm nhập; rủi ro tập trung ở các tập lệnh nhúng của bên thứ ba. Loại tấn công này cực kỳ tinh vi, khiến người dùng khó phân biệt liệu cửa sổ bật lên trên trang và yêu cầu ký có phải là tương tác chính thức của nền tảng hay không. Nếu lượng POL này tiếp tục chảy vào các sàn giao dịch tập trung, nó sẽ tạo áp lực bán lên thị trường POL; nếu tiếp tục được chia nhỏ và luân chuyển qua nhiều ví, thời gian truy vết sẽ còn kéo dài hơn. Các cuộc tấn công chuỗi cung ứng tài sản mã hóa khó lòng phòng tránh triệt để; người dùng giao dịch thường xuyên nên định kỳ thu hồi các quyền đã cấp và hạn chế duy trì trạng thái đăng nhập trên trang web trong thời gian dài.
