


Vào ngày 29 tháng 10, Mistral đã cho phép tải xuống các trọng số của Large 4. Điều này có nghĩa là các doanh nghiệp và chính phủ có thể triển khai mô hình AI an ninh mạng ngay trong nội bộ thay vì phụ thuộc vào các công ty Mỹ hoặc Trung Quốc. Tuy nhiên, sự tự do này phải trả giá. Vì Mistral ít kiểm soát mô hình nên không thể quyết định ai sẽ được sử dụng mô hình và sử dụng vào mục đích gì.
Từ bản xem trước API đến trọng số có thể tải xuống
Large 4 của Mistral lần đầu được triển khai qua API vào ngày 6 tháng 10 và các trọng số được cung cấp để tải xuống vào ngày 29 tháng 10. API vẫn là một lựa chọn triển khai khả thi. Thông số kỹ thuật chính thức của Large 4 cho biết mô hình có 1,05 nghìn tỷ tham số, trong đó có 52 tỷ tham số hoạt động—nhỉnh hơn một chút so với con số 49 tỷ mà Cryptopolitan đề cập trước đó.
Doanh nghiệp có thể tùy chỉnh và tự lưu trữ mô hình. Nhưng những đơn vị muốn bán lại mô hình dưới dạng dịch vụ lưu trữ cần có giấy phép thương mại riêng. Tính độc lập đó là trọng tâm trong thông điệp của Mistral. Như lãnh đạo công ty Pierre Stock nói với TechCrunch, quyền truy cập “không thể bị cắt đứt”.
Các điểm chuẩn cho thấy điều gì, và không cho thấy điều gì
Mistral cho biết Large 4 đạt 48% trên Coding Agent Index, gần ngang bằng với GLM-5.3. Tuy nhiên, Large 4 sử dụng ít hơn 47% token cho mỗi tác vụ. Công ty cũng báo cáo điểm số 19,7% trên FrontierCode 2.0 và 41% trên Terminal-Bench 4.0.
Bức tranh về an ninh mạng có đôi chút khác biệt. Large 4 đạt 51 điểm trên Artificial Analysis Cyber Index, thấp hơn Kimi K3.1 Pro (64), DeepSeek V4.1 Flash (57) và Grok 4.7 (56). Nhưng cần đặt những điểm số này trong bối cảnh cụ thể. Chỉ số này đo lường khả năng tìm và khắc phục lỗ hổng bảo mật của các mô hình AI. Chỉ số không đánh giá khả năng thực hiện các cuộc tấn công mạng của chúng.
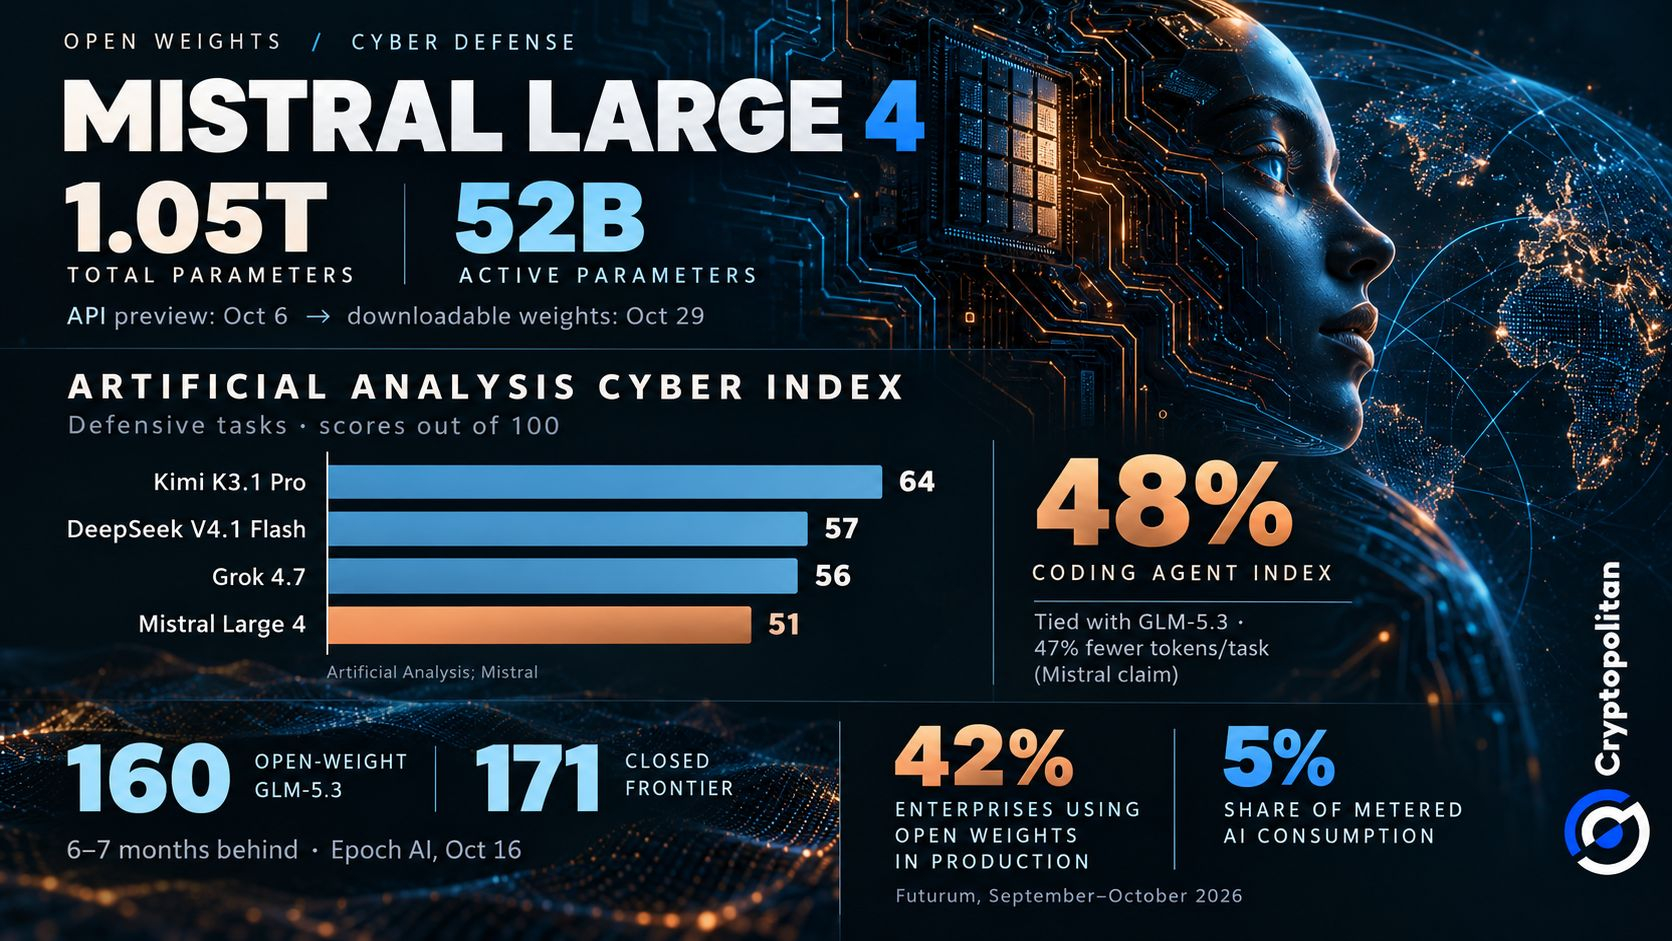 Các điểm chuẩn AI về an ninh mạng của Mistral Large 4 so với đối thủ và mức độ ứng dụng mô hình trọng số mở
Khoảng cách với nhóm dẫn đầu mô hình đóng
Dù Large 4 được cho là đã cải thiện về lập trình và an ninh mạng phòng thủ, các mô hình trọng số mở hàng đầu vẫn kém những hệ thống đóng mạnh nhất. Một phân tích của Epoch AI ngày 16 tháng 10 chấm GLM-5.3, mô hình trọng số mở dẫn đầu, đạt 160 điểm Cyber ECI. Các mô hình đóng mạnh nhất đạt 171 điểm. Dựa trên hiệu suất trước đây, Epoch ước tính các mô hình trọng số mở tụt hậu từ sáu đến bảy tháng so với nhóm mô hình đóng dẫn đầu. Tuy nhiên, đánh giá này được thực hiện trước khi Large 4 chính thức ra mắt.
Viện An ninh AI của Anh đưa ra kết luận tương tự. Viện ước tính các mô hình trọng số mở tụt hậu từ bốn đến bảy tháng so với các đối thủ trọng số đóng, dù các bài kiểm tra của viện khác với những bài của Epoch AI.
Vấn đề không chỉ nằm ở năng lực phòng thủ. Trong các thử nghiệm có kiểm soát, Anthropic cho biết GLM-5.3 đã khai thác thành công các lỗ hổng hiện có trong 50 trên tổng số 410 lần thử. Các nhà nghiên cứu đã tìm cách vượt qua những tính năng an toàn của mô hình trong 64%–100% các mô phỏng khác nhau.
Thông điệp về chủ quyền đối mặt với thực tế ứng dụng
Các công ty ngày càng quan tâm hơn đến việc kiểm soát hệ thống AI của mình, nhưng mức chi tiêu lại cho thấy một câu chuyện khác. Theo các báo cáo, vào tháng 9, 42% doanh nghiệp được khảo sát đã sử dụng mô hình trọng số mở trong môi trường thực tế, tăng từ mức 31% hồi tháng 7.
Dù vậy, trong tháng 10, các mô hình trọng số mở chỉ chiếm 5% lượng tiêu thụ AI được đo lường. Claude chiếm 29%, còn Microsoft 365 Copilot chiếm 36%.
Futurum cũng phát hiện nguồn gốc của mô hình ảnh hưởng đến quyết định của 47% người dùng triển khai mô hình trong môi trường thực tế. Tuy nhiên, khảo sát chủ yếu tập trung vào Bắc Mỹ, nên phạm vi kết luận còn hạn chế.
Đối với doanh nghiệp, sự độc lập lớn hơn cũng đồng nghĩa với việc phải gánh thêm trách nhiệm. PwC đã cảnh báo rằng các công ty chọn mô hình trọng số mở phải tự quản lý vấn đề bảo mật và bảo trì.
Các biện pháp bảo vệ không thể thu hồi
Trách nhiệm đó càng trở nên quan trọng khi các mô hình AI có thể xử lý những tác vụ an ninh mạng nhạy cảm. Mistral cho biết Large 4 từ chối 96,6% yêu cầu có hại liên quan đến an ninh mạng. Tuy nhiên, có thể gỡ bỏ các biện pháp bảo vệ đó sau khi tải mô hình xuống. AISI cũng cảnh báo rằng nhà phát triển không thể giám sát hoặc thu hồi các bản sao được lưu trữ riêng tư.
Moonshot đã chọn cách tiếp cận khác. Công ty đã loại bỏ tài liệu huấn luyện về an ninh mạng khỏi Kimi K3.1 Pro trước khi dự kiến phát hành trọng số vào ngày 4 tháng 11. Sau đó, điểm số chuẩn nội bộ về tấn công mạng của mô hình giảm từ 90,5% xuống 81,0%. Tuy nhiên, những kết quả này chưa được xác minh độc lập.
Tính đến ngày 30 tháng 10, chưa có cuộc tấn công mạng nào được ghi nhận công khai có liên quan đến bộ trọng số mới phát hành của Large 4.
Đừng chỉ đọc tin tức tiền mã hóa. Hãy hiểu chúng. Đăng ký nhận bản tin của chúng tôi. Miễn phí.