Toàn bộ chuỗi xâm nhập trong vụ tấn công Binance, tất cả đều dựa trên dữ liệu gốc trên chuỗi.
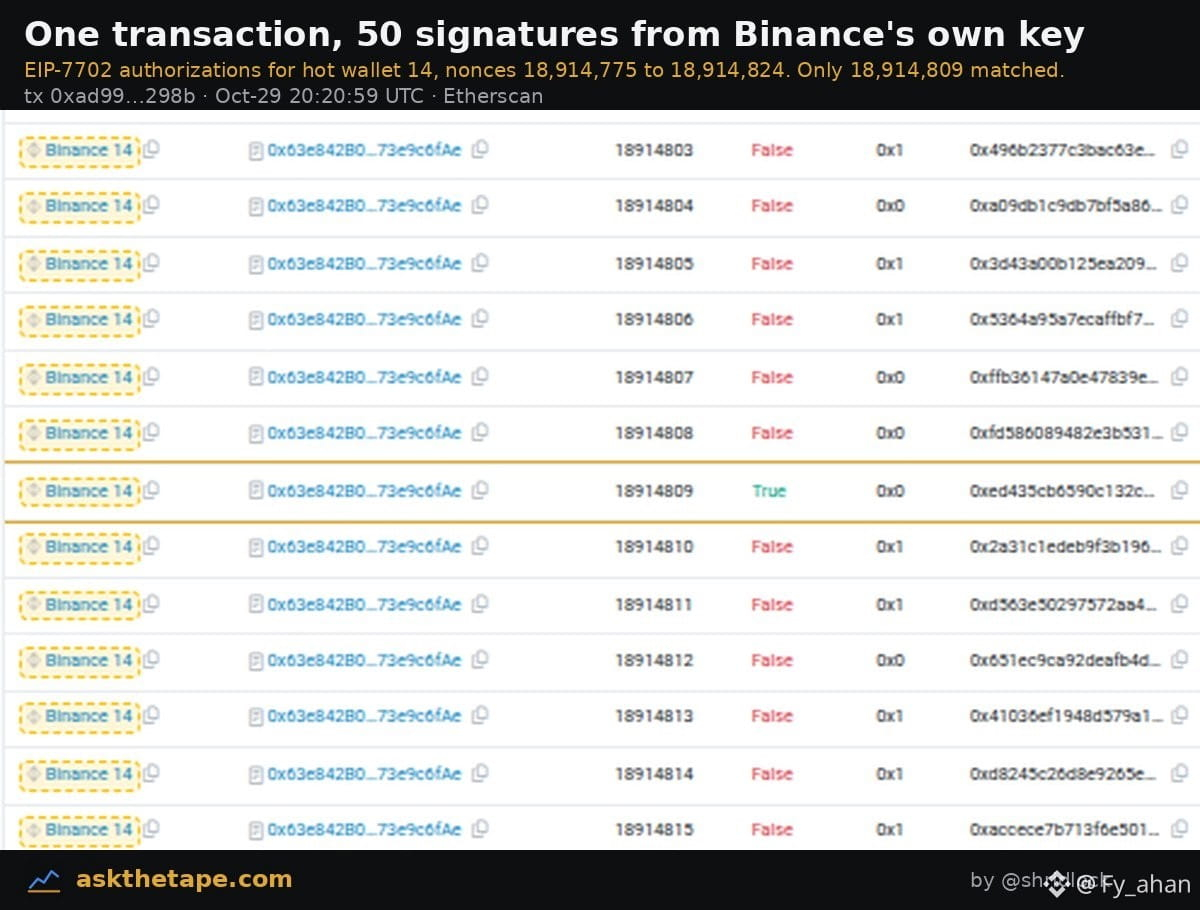
20:21 UTC, một giao dịch trao quyền kiểm soát ví nóng số 14 cho hợp đồng của kẻ tấn công.
Kẻ tấn công đã lấy trước 50 bộ ủy quyền EIP-7702 được ký bằng khóa riêng của Binance, bao phủ các nonce liên tiếp từ 18,914,775 đến 18,914,824.
Hắn không thể dự đoán nonce hiện tại của ví nên phát tán hàng loạt, và tình cờ khớp đúng một nonce; ủy quyền có hiệu lực.
Nghi vấn cốt lõi nhất: rốt cuộc kẻ tấn công đã lấy được những chữ ký này bằng cách nào?
Địa chỉ khởi phát 0x7c86…5ca0 hiện được Etherscan gắn nhãn là Binance Hot Wallet Exploiter; cả ba giao dịch chuyển tiền vét sạch đều xuất phát từ địa chỉ này.
Tiền gas đã được chuẩn bị từ trước thông qua Tornado Cash: rút ba lần từ pool 0.1 ETH; lần đầu vào ngày 28 tháng 10 lúc 07:39 UTC, tức 37 giờ trước vụ tấn công, nhằm cài sẵn điểm chờ.
Hiện tại, 94% số ETH bị đánh cắp vẫn bị khóa trong địa chỉ của kẻ tấn công. Tiếp tục theo dõi những diễn biến tiếp theo từ đội ngũ truy vết của Binance.
20:21 UTC, một giao dịch trao quyền kiểm soát ví nóng số 14 cho hợp đồng của kẻ tấn công.
Kẻ tấn công đã lấy trước 50 bộ ủy quyền EIP-7702 được ký bằng khóa riêng của Binance, bao phủ các nonce liên tiếp từ 18,914,775 đến 18,914,824.
Hắn không thể dự đoán nonce hiện tại của ví nên phát tán hàng loạt, và tình cờ khớp đúng một nonce; ủy quyền có hiệu lực.
Nghi vấn cốt lõi nhất: rốt cuộc kẻ tấn công đã lấy được những chữ ký này bằng cách nào?
Địa chỉ khởi phát 0x7c86…5ca0 hiện được Etherscan gắn nhãn là Binance Hot Wallet Exploiter; cả ba giao dịch chuyển tiền vét sạch đều xuất phát từ địa chỉ này.
Tiền gas đã được chuẩn bị từ trước thông qua Tornado Cash: rút ba lần từ pool 0.1 ETH; lần đầu vào ngày 28 tháng 10 lúc 07:39 UTC, tức 37 giờ trước vụ tấn công, nhằm cài sẵn điểm chờ.
Hiện tại, 94% số ETH bị đánh cắp vẫn bị khóa trong địa chỉ của kẻ tấn công. Tiếp tục theo dõi những diễn biến tiếp theo từ đội ngũ truy vết của Binance.