



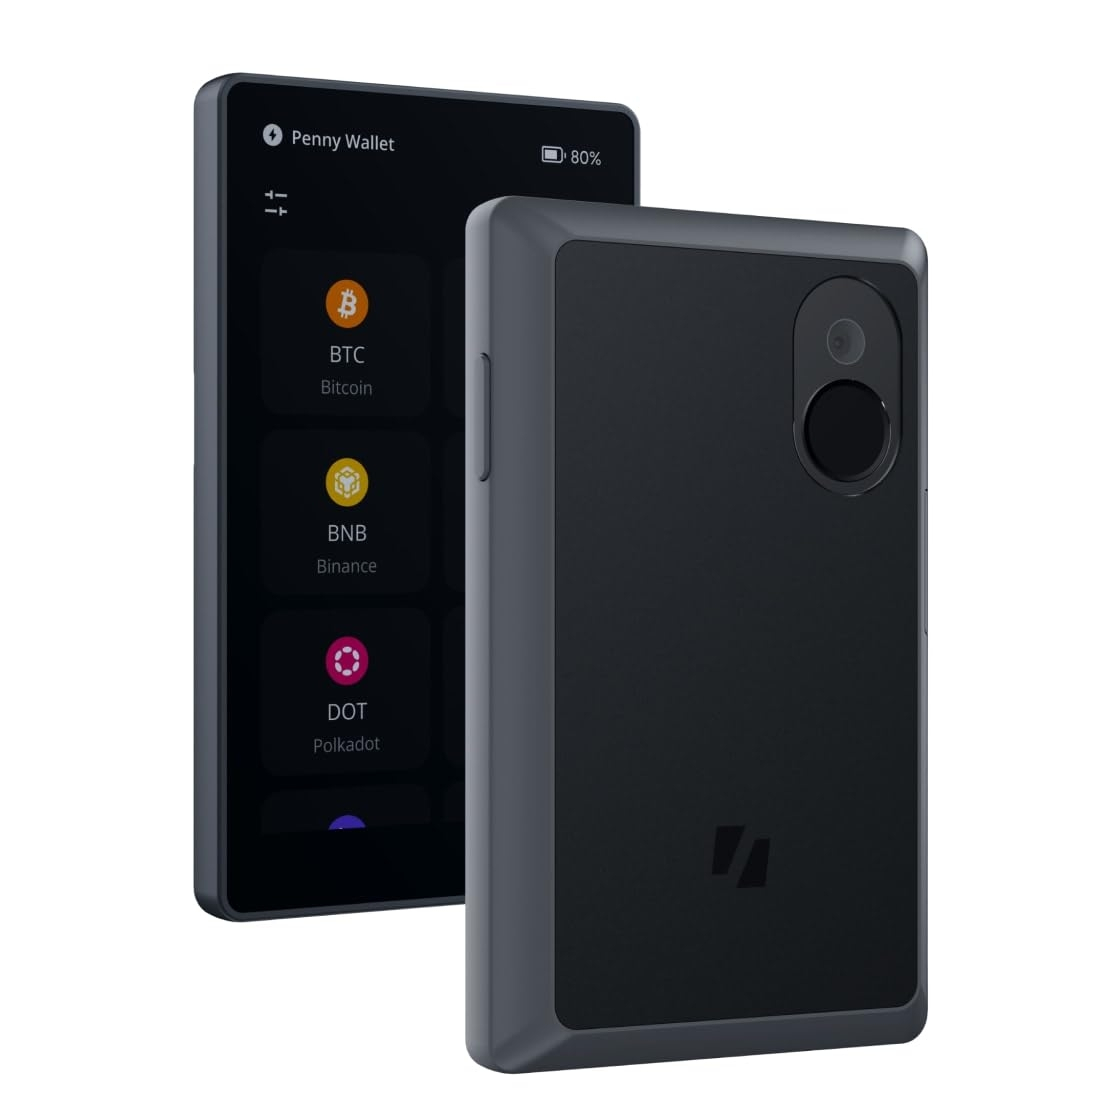
Keystone cho biết những kẻ tấn công đã đánh cắp khóa WebAuth của họ, có khả năng giúp ví phần cứng giả vượt qua bước xác thực chính thức của công ty.
Đây là những gì đã xảy ra:
▪️ Vụ xâm nhập được phát hiện vào ngày 20 tháng 10 năm 2026 thông qua một công cụ giám sát của bên thứ ba.
▪️ Khóa bị xâm phạm được tích hợp trong quá trình sản xuất và không thể xóa hoặc thay thế.
▪️ 18.835 ví hiện có trong kho sẽ bị tiêu hủy. Việc giao hàng bị tạm ngưng và hoạt động bán hàng sẽ chuyển sang hình thức đặt trước cho đến khi có khóa mới.
▪️ 25.964 hồ sơ khách hàng đã bị lộ, bao gồm tên, địa chỉ email, số điện thoại và địa chỉ giao hàng.
▪️ Keystone cho biết cụm từ khôi phục, khóa riêng tư và thông tin thanh toán không bị ảnh hưởng.
🔐 VẤN ĐỀ LỚN HƠN LÀ GÌ?
Ví phần cứng có thể bảo vệ khóa riêng tư của bạn, nhưng làm sao bạn biết chính thiết bị đó là hàng chính hãng?
Nếu hệ thống xác thực bị xâm phạm, việc kiểm tra thiết bị thành công có thể không còn mang lại mức độ đảm bảo như trước.
Với những ai đang lưu trữ $BTC hoặc các loại tiền mã hóa khác trong ví lạnh, đây là lời nhắc rằng bảo mật tự lưu ký bắt đầu trước cả khi bạn lưu trữ đồng coin đầu tiên.
Ví của bạn chỉ đáng tin cậy khi các biện pháp bảo mật đứng sau nó đáng tin cậy.
💬 Bạn có còn tin tưởng một chiếc ví phần cứng nếu khóa xác thực của nó bị xâm phạm không?