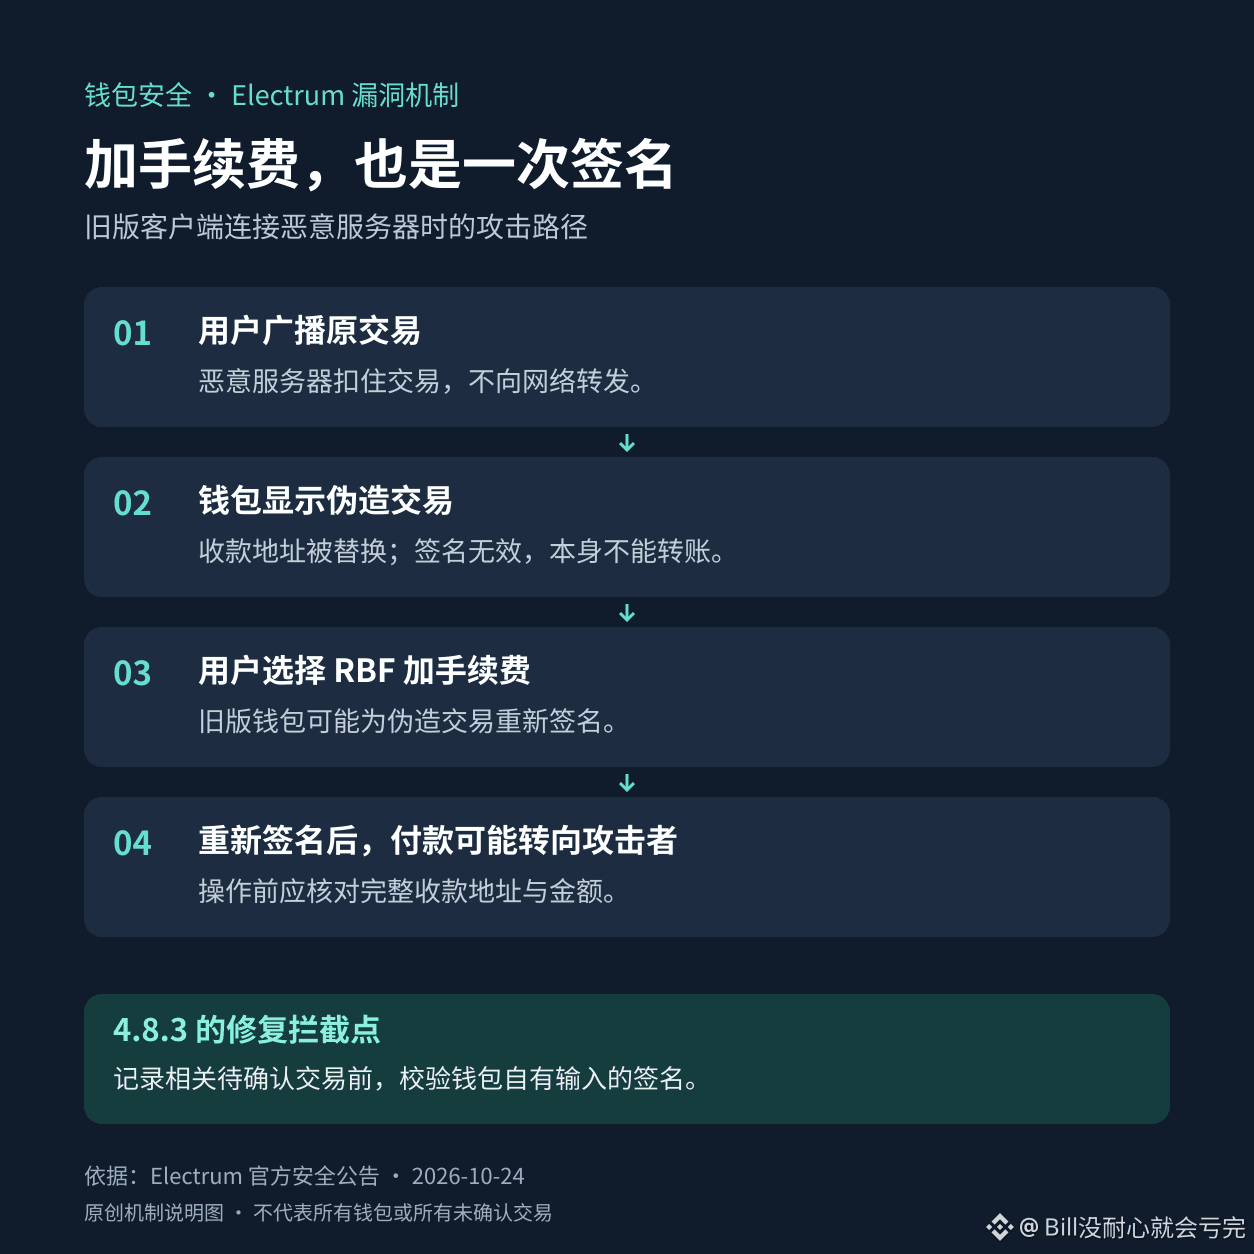

Khi thêm phí cho một giao dịch chuyển tiền trong Electrum, bạn cũng cần kiểm tra lại địa chỉ nhận. Lỗ hổng được công bố ngày 24/10 chính là lợi dụng thói quen nghĩ rằng thao tác này chỉ giúp tăng tốc giao dịch ban đầu.
Theo thông báo bảo mật chính thức, máy chủ độc hại có thể giữ lại giao dịch vừa được phát đi, rồi gửi lại cho ví phiên bản cũ một giao dịch giả đã bị thay địa chỉ nhận. Giao dịch này vốn có chữ ký không hợp lệ nên không thể trực tiếp chuyển bitcoin đi; nhưng nếu người dùng thực hiện RBF để tăng phí, ví có thể ký lại giao dịch, khiến khoản thanh toán trở thành thật.
Thông báo cũng cho biết địa chỉ nhận của kẻ tấn công được cố ý tạo sao cho trùng bốn ký tự cuối với địa chỉ ban đầu. Chỉ liếc qua phần đuôi địa chỉ rất dễ bỏ sót vấn đề.
Các phiên bản thấp hơn 4.8.3 bị ảnh hưởng; phiên bản 4.8.3 đã bổ sung bước kiểm tra chữ ký liên quan. Người dùng Electrum có thể truy cập electrum.org để kiểm tra bản cập nhật và xác minh chữ ký tải xuống; mỗi lần ký, kể cả khi tăng phí, hãy kiểm tra toàn bộ địa chỉ nhận và số tiền.
Đây là rủi ro khi thao tác với ví; việc nâng cấp không thể thay thế bước kiểm tra trước khi ký. Tài sản mã hóa vẫn có rủi ro biến động giá.
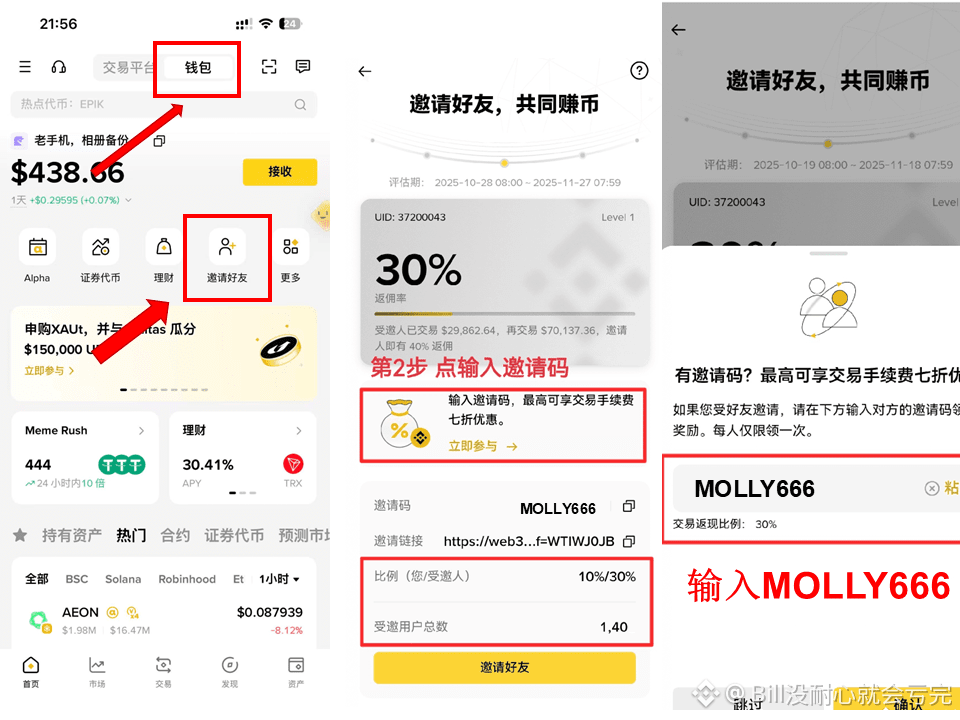
Mã giới thiệu ví Binance: MOLLY666