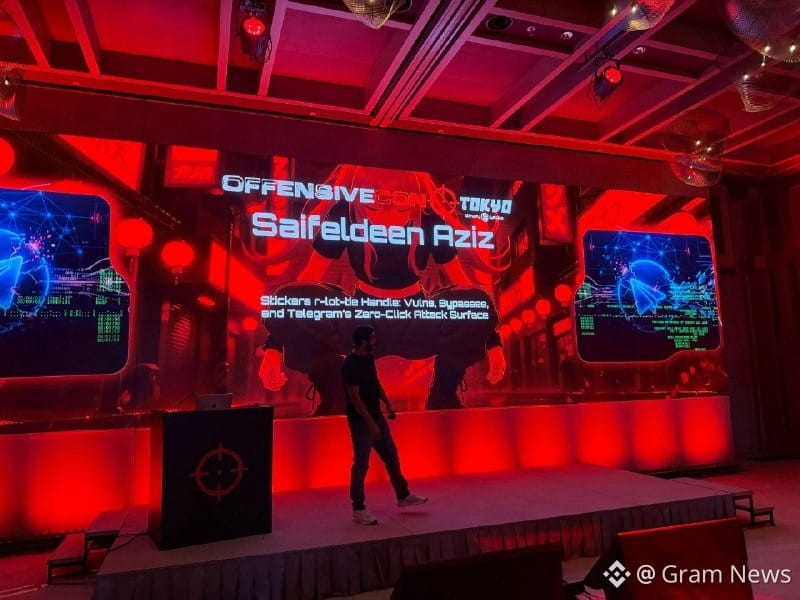
✈️ Tại hội nghị bảo mật OffensiveCon ở Tokyo, Aziz Saifeldin đã trình bày về một lỗ hổng nghiêm trọng trong công cụ xử lý nhãn dán Telegram đã lỗi thời. Bản ghi hình bài thuyết trình vẫn chưa được công bố, nhưng thông báo cho biết lỗ hổng này cho phép thực thi mã độc trên các thiết bị iOS.
Chúng tôi để lại cho khán giả một câu hỏi hóc búa: Nên xem mô hình này—khả năng thực hiện các hành động mà không cần người dùng tương tác (“zero-click”), hoàn toàn do nhà cung cấp dịch vụ nhắn tin bảo mật kiểm soát—là một biện pháp bảo mật, một rủi ro về kiến trúc hay điều gì đó gần giống với một “cửa hậu” hơn?
#Telegram
Chúng tôi để lại cho khán giả một câu hỏi hóc búa: Nên xem mô hình này—khả năng thực hiện các hành động mà không cần người dùng tương tác (“zero-click”), hoàn toàn do nhà cung cấp dịch vụ nhắn tin bảo mật kiểm soát—là một biện pháp bảo mật, một rủi ro về kiến trúc hay điều gì đó gần giống với một “cửa hậu” hơn?
#Telegram