


Các nhà nghiên cứu thuộc Black Lotus Labs của Lumen tiết lộ rằng nhóm tin tặc Volt Typhoon có liên hệ với Trung Quốc đã sử dụng một mạng lưới bí mật mang tên Silent Train trong bốn chiến dịch khai thác lỗ hổng zero-day được xác nhận.
Tin tặc nhắm mục tiêu vào các nền tảng quản lý toàn bộ mạng lưới, chứ không chỉ từng máy tính riêng lẻ. Nếu xâm nhập được một trong những hệ thống này, chúng có thể truy cập vào các mạng viễn thông, quốc phòng và cơ sở hạ tầng trọng yếu khác.
Các nhà nghiên cứu cảnh báo:
“Các hệ thống có phạm vi quản trị rộng có thể trở thành cửa ngõ có giá trị cao để tiếp cận toàn bộ tổ chức và khách hàng của tổ chức đó.”
Mạng lưới dùng một lần được dựng lên để biến mất
Silent Train được thiết kế để để lại rất ít dấu vết. Các đối tượng điều hành kết nối những bộ định tuyến tại nhà/văn phòng bị xâm nhập, thiết bị kết nối và hệ thống doanh nghiệp để thực hiện các cuộc tấn công. Khi một chiến dịch kết thúc, chúng ngắt các kết nối đó và xóa sạch bằng chứng về hoạt động của mình. Các phiên hoạt động kéo dài trung bình khoảng bốn giờ.
Silent Train được phát hiện lần đầu vào nửa cuối năm 2023. Hoạt động của nhóm gia tăng sau khi giới chức triệt phá KV-botnet trước đó của Volt Typhoon vào nửa đầu năm 2024.
Black Lotus Labs đã gửi hàng nghìn thông báo cho các nạn nhân trong suốt ba năm. Những ngành bị nhóm tin tặc này nhắm đến gồm viễn thông, quốc phòng, thông tin vệ tinh, năng lượng, giao thông vận tải và tài nguyên nước. Nhóm đặc biệt quan tâm đến các mục tiêu ở Hawaii, Texas và California.
Bốn chiến dịch, năm CVE
Bốn chiến dịch đã được xác nhận của Silent Train nhắm vào phần mềm dùng để quản lý toàn bộ mạng lưới.
Chiến dịch đầu tiên nhắm vào Versa Director, trong đó CVE-2024-39717 cho phép kẻ tấn công có quyền truy cập đặc quyền tải lên các tệp độc hại. Versa công bố lỗ hổng này vào tháng 8 năm 2024.
Năm 2025, các đối tượng tấn công nhắm vào N-able N-central thông qua hai lỗ hổng, CVE-2025-8875 và CVE-2025-8876. Cả hai đều yêu cầu xác thực.
Các chiến dịch năm 2026 nhắm vào hai nền tảng quản lý SD-WAN. Cisco công bố CVE-2026-20127 vào ngày 25 tháng 2. Được chấm điểm 10.0, lỗ hổng này cho phép kẻ tấn công giành quyền quản trị mà không cần xác thực. Arista công bố một lỗ hổng khác được chấm điểm 10.0, CVE-2026-16812, ảnh hưởng đến VeloCloud Orchestrator, vào ngày 27 tháng 7.
Cả bốn nhà cung cấp đều phát hành bản vá. Tuy nhiên, Lumen ghi nhận lỗ hổng của Cisco tiếp tục bị khai thác sau khi được công bố.
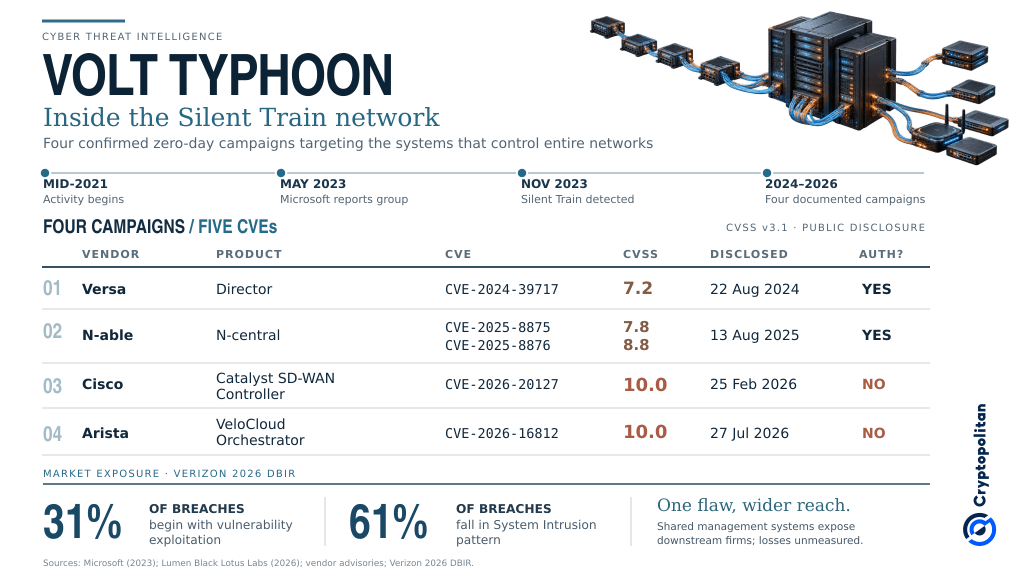 Silent Train của Volt Typhoon: Bốn chiến dịch khai thác lỗ hổng zero-day và rủi ro đối với thị trường an ninh mạng
Vì sao mục tiêu là quyền truy cập
Các hoạt động của Volt Typhoon đã diễn ra ít nhất từ giữa năm 2021. Microsoft công khai xác định nhóm này vào tháng 5 năm 2023, đồng thời báo cáo các vụ xâm nhập vào mạng lưới hạ tầng trọng yếu tại Guam và lục địa Hoa Kỳ.
Mối lo ngại không chỉ dừng lại ở việc đánh cắp thông tin.
Trong một phân tích vào tháng 1 năm 2026, nhà nghiên cứu John Bruce của IISS nhận định:
Phần lớn áp đảo các mạng lưới bị Volt Typhoon nhắm đến hầu như không có giá trị tình báo nước ngoài đối với chính phủ Trung Quốc.
Bruce chỉ ra việc nhóm thu thập sơ đồ mạng lưới và sổ tay vận hành là bằng chứng cho thấy họ đang chuẩn bị cho khả năng gây gián đoạn. Guam đặc biệt nhạy cảm vì các cơ sở quân sự tại đây sẽ đóng vai trò quan trọng trong một cuộc xung đột tiềm tàng liên quan đến Đài Loan.
Đây vẫn chỉ là những đánh giá về ý đồ của nhóm, chứ không phải bằng chứng về một cuộc tấn công được chỉ đạo.
Sự tập trung là điểm dễ bị tổn thương
Bức tranh an ninh mạng rộng hơn giúp lý giải mức độ nguy hiểm.
Báo cáo năm 2026 của Verizon, tổng hợp hơn 31.000 sự cố, cho thấy khai thác lỗ hổng đã trở thành con đường xâm nhập phổ biến nhất vào các tổ chức. Xâm nhập hệ thống chiếm 61% số vụ vi phạm đã được xác nhận.
Khi kẻ tấn công xâm nhập phần mềm quản lý nhiều mạng lưới, thiệt hại tiềm tàng có thể lan rộng ra ngoài phạm vi một tổ chức.
Các hệ quả tài chính vẫn chưa rõ ràng. IMF cảnh báo các hệ thống tài chính có kết nối liên thông đang đối mặt với rủi ro an ninh mạng ngày càng tăng. Tuy nhiên, chưa có tổn thất thị trường nào được quy trực tiếp cho Silent Train.
Riêng Cryptopolitan đưa tin về một lỗ hổng VeloCloud khác cũng bị khai thác, CVE-2026-114625, được chấm điểm 9.9 và đã được vá vào ngày 22 tháng 10. Lỗ hổng này khác với lỗ hổng mà Lumen liên hệ với Silent Train.
Nếu bạn đang đọc nội dung này, bạn đã đi trước một bước. Hãy tiếp tục dẫn đầu cùng bản tin của chúng tôi.