


Các chuyên gia an ninh mạng đang trải qua một tháng vô cùng khắc nghiệt.
Tháng Mười Đen, như mọi người đang gọi, vẫn chưa kết thúc, nhưng đã gây ra hàng chục vụ tấn công mạng lớn và các lỗ hổng được AI phát hiện trên khắp internet.
Ngày 21 tháng 10, khi các công cụ AI hỗ trợ phát hiện những lỗ hổng nghiêm trọng trong PHP — ngôn ngữ lập trình được khoảng 70% trang web sử dụng — và Quỹ PHP công bố các lỗ hổng này, cuộc đua vá máy chủ trên toàn thế giới đã bắt đầu.
Nhà cung cấp dịch vụ đám mây Cloudflare cho biết đã ghi nhận hàng triệu nỗ lực khai thác lỗ hổng sau khi thông tin về lỗ hổng được công bố, sau hàng nghìn nỗ lực trong những giờ trước đó.
Một số quốc gia, bao gồm Pháp và Phần Lan, đã tạm thời chặn truy cập vào một số trang web, trong khi Cơ quan An ninh Quốc gia Hoa Kỳ (NSA) cảnh báo các tổ chức phải vá các lỗ hổng ngay lập tức hoặc ngắt các hệ thống bị ảnh hưởng.
“Chúng ta đang ở thời khắc tận thế về an ninh mạng,” nhà sáng lập NEAR Illia Polosukhin nói. Cố vấn an ninh trưởng của Anthropic, Jason Clinton, cảnh báo rằng “dù mọi chuyện đã tệ đến mức nào trong 4 ngày qua, tình hình sẽ còn tệ hơn nhiều trước khi khá lên”.
Người dân Vương quốc Anh thậm chí còn được khuyến cáo “hãy sẵn sàng” ứng phó với tình huống khẩn cấp, như thời tiết cực đoan hoặc tấn công mạng, có thể khiến họ mất quyền tiếp cận các hạ tầng thiết yếu như nước, điện hoặc internet. Các căn cứ quân sự của Hoa Kỳ được yêu cầu chuẩn bị cho 90 ngày hoạt động độc lập theo sáng kiến FORTRESS.
Houston, chúng ta có vấn đề rồi phải không?
Ngoài việc vội vã tích trữ đồ hộp và bộ đàm, người bình thường còn có thể làm gì để giảm nguy cơ bị ảnh hưởng?
Vậy tháng Mười Đen thực sự nghiêm trọng đến mức nào?
“Tình hình thực sự rất tệ. Có vẻ phần còn lại của internet đang thức tỉnh trước thực tế mà chúng tôi đã phải đối mặt từ ba tháng trước,” Rob Hamilton, nhà nghiên cứu bảo mật Bitcoin tham gia nhóm Bitcoin Red Team, nói với Magazine.
Chính phủ Anh đang kêu gọi người dân sẵn sàng ứng phó với tình huống khẩn cấp. Nguồn: gov.uk
Trong khoảng tuần vừa qua, nền tảng đám mây Railway tiết lộ rằng kẻ tấn công đã truy cập và giải mã thông tin xác thực cùng khóa API của khách hàng, dường như nhắm vào các nhà cung cấp AI.
Tập đoàn xét nghiệm y tế Quest Diagnostics xác nhận dữ liệu sức khỏe riêng tư của bệnh nhân bị rò rỉ, trong khi công ty an ninh Ấn Độ eMudhra bị phát hiện có tám cơ quan cấp chứng thư số sử dụng khóa yếu, có khả năng cho phép kẻ tấn công giả mạo các trang web đáng tin cậy. Nền tảng lưu trữ mã nguồn GitHub cũng gặp sự cố gián đoạn dịch vụ nghiêm trọng, cho thấy thế giới phần mềm phụ thuộc nặng nề vào hạ tầng dùng chung đến mức nào.
Austin Devers, giám đốc cấp cao phụ trách an ninh của GitHub, cho biết những sự cố như vậy là “lời nhắc nhở rõ ràng rằng độ tin cậy đòi hỏi phải liên tục nỗ lực”, bởi hoạt động phát triển hiện đại “kết nối với nhau đến mức đó”.
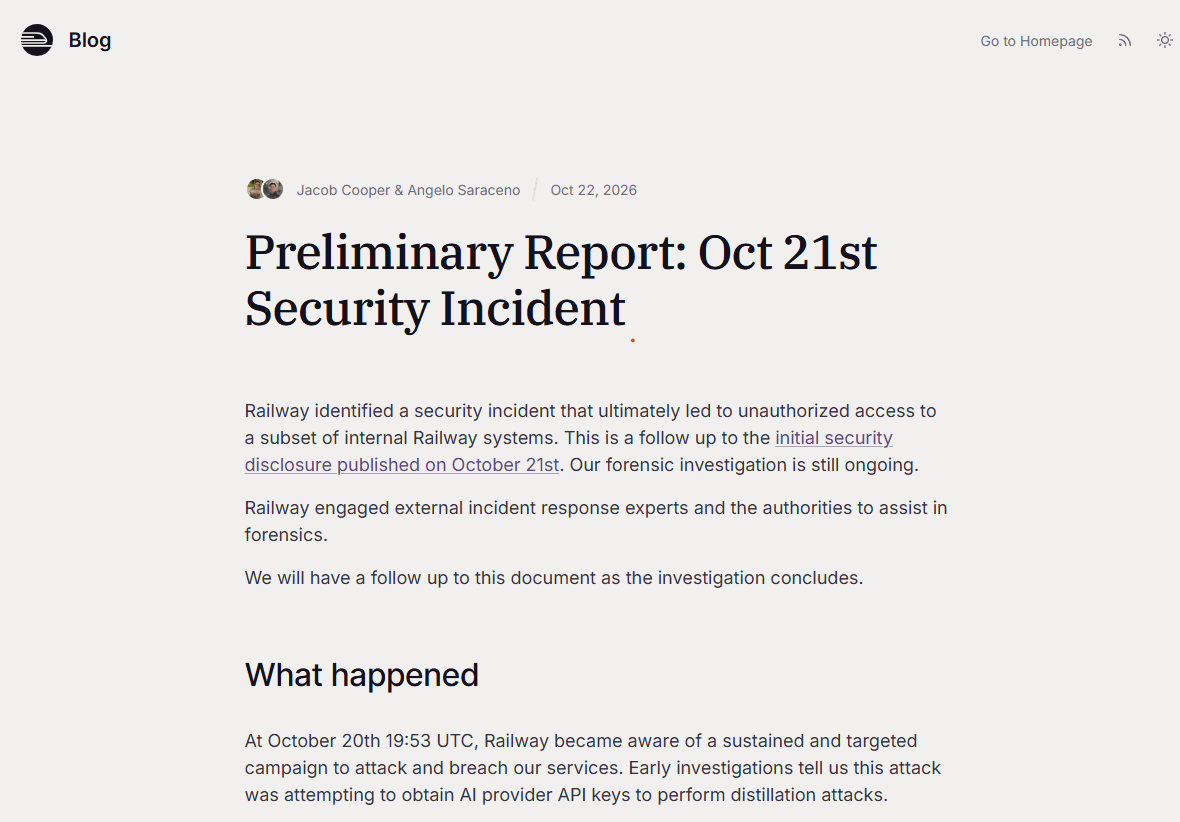
Sự cố an ninh tại Railway. Nguồn: Railway
Jonathan Riss, nhà phân tích tình báo nguồn mở (OSINT) và blockchain tại công ty an ninh blockchain CertiK, nói với Magazine:
“Điều khiến chúng tôi lo ngại nhất là chỉ một điểm yếu trong hạ tầng dùng chung cũng có thể đồng thời khiến nhiều tổ chức bị lộ.”
Ông nói thêm, đáng tiếc là năng lực tìm ra lỗ hổng của AI không đi đôi với khả năng khắc phục chúng:
“Tìm ra lỗ hổng nhanh hơn không đồng nghĩa với việc chúng ta có thể giải quyết chúng nhanh hơn.”
Vì sao tình hình có thể sẽ tệ hơn
Một lý do khiến vấn đề ngày càng nghiêm trọng là AI đã làm thay đổi bài toán kinh tế của an ninh mạng.
Những việc trước đây cần đến nguồn lực cấp quốc gia và tin tặc lão luyện mới thực hiện được thì giờ đây một thiếu niên ở đâu đó dưới tầng hầm cũng có thể làm được.
Doanh nhân và nhà đầu tư trong lĩnh vực AI Matt Shumer cho biết AI giúp những người không có chuyên môn kỹ thuật tìm ra điểm yếu và khai thác chúng, khiến bên phòng thủ phải “chạy đua để theo kịp”.
“Mọi điểm yếu vẫn cần được khắc phục, kiểm thử và triển khai trên hàng triệu hệ thống do những người vốn đã quá tải vận hành.”
Devers cho biết các công cụ bảo mật có hỗ trợ AI đang “hạ thấp đáng kể” rào cản trong việc “phát hiện các lỗ hổng phức tạp, ăn sâu trong những kho mã nguồn được sử dụng rộng rãi”.
Người bình thường thực sự có thể làm gì?
Trong giai đoạn bất ổn này, người bình thường có thể áp dụng một số biện pháp thiết thực để an toàn hơn trên mạng.
Internet đang bị tấn công. Nguồn: Matt Shumer
Shumer khuyên nên tránh những trang web bạn không biết, và tuyệt đối không nhập mật khẩu hay số thẻ vào các trang lạ “cho đến khi tình hình lắng xuống”, vì các trang nhỏ “ít có khả năng đã cài bản vá nhất”.
Xóa mọi ứng dụng bạn không dùng và rút phích cắm các thiết bị thông minh không cần thiết. Hãy giữ một ít tiền mặt ở nhà và đủ thực phẩm dùng trong vài ngày, “nếu bạn muốn cẩn thận hơn nữa”.
Devers cho biết cách phòng vệ tốt nhất là “khóa chặt các điểm truy cập cá nhân và hạn chế tối đa dấu vết trực tuyến”. Bật xác thực đa yếu tố (MFA) cho tất cả tài khoản, lý tưởng nhất là dùng ứng dụng xác thực hoặc khóa bảo mật phần cứng thay vì tin nhắn văn bản.
“Cách này hoạt động như một cầu dao, ngăn tin tặc đăng nhập vào tài khoản của bạn ngay cả khi phần mềm nền tảng bị xâm phạm.”
Ông cũng khuyên không bao giờ dùng lại mật khẩu. “Hãy tạo mật khẩu mạnh, riêng biệt cho từng trang web và định kỳ ngắt các quyền của ứng dụng cũ hoặc kết nối với bên thứ ba mà bạn không còn sử dụng.” Hãy bật cập nhật tự động cho thiết bị và trình duyệt web:
“Trong khi các nhóm phụ trách nền tảng khắc phục sự cố bảo mật ở cấp độ đám mây trên hệ thống phụ trợ, bảo vệ thiết bị của bạn sẽ đảm bảo tin tặc không thể dùng phần cứng cá nhân làm cửa hậu để xâm nhập tài khoản.”
Tự lưu ký hay không tự lưu ký, đó là câu hỏi
Trong khi số vụ việc an ninh gia tăng đáng báo động khiến một số người nắm giữ tiền mã hóa cân nhắc các lựa chọn khác và một số chuyên gia khuyên không nên tự lưu ký, những người khác, như người ủng hộ Bitcoin kiêm giám đốc an ninh của Casa, Jameson Lopp, nhắc nhở người dùng rằng làm vậy sẽ đi ngược lại toàn bộ mục đích ban đầu.
“Bạn chỉ có thể hưởng lợi từ những đặc tính độc đáo của Bitcoin khi tự nắm giữ khóa của mình. [...] Từ bỏ khóa không khiến rủi ro biến mất, ông nói. Nó chỉ chuyển rủi ro đến một nơi bạn không thể nhìn thấy hay kiểm soát.”
Riss khuyên nên chuyển những khoản nhỏ định dùng sang ví nóng, còn tài sản nắm giữ dài hạn thì để trong ví phần cứng, đồng thời “thực sự đọc kỹ nội dung bạn đang ký thay vì mù quáng chấp thuận”.
Dù những biện pháp phòng ngừa này có thể giảm nguy cơ bạn bị tấn công, người dùng phổ thông chỉ có thể xử lý các vấn đề tại chỗ và hầu như không thể tác động đến những vấn đề rộng hơn.
Ông nói, bạn có thể “giảm phạm vi ảnh hưởng”, nhưng “không thể ngăn chặn việc hạ tầng bị xâm phạm”.
Vì vậy, dù người dùng có thể cải thiện thói quen an toàn mạng, rốt cuộc “gánh nặng mang tính hệ thống thuộc về các nền tảng và nhà cung cấp dịch vụ”.
Tạp chí: Kẻ lừa đảo mất 4,8 triệu USD lưu trên các thiết bị Ledger bị can thiệp: Asia Express