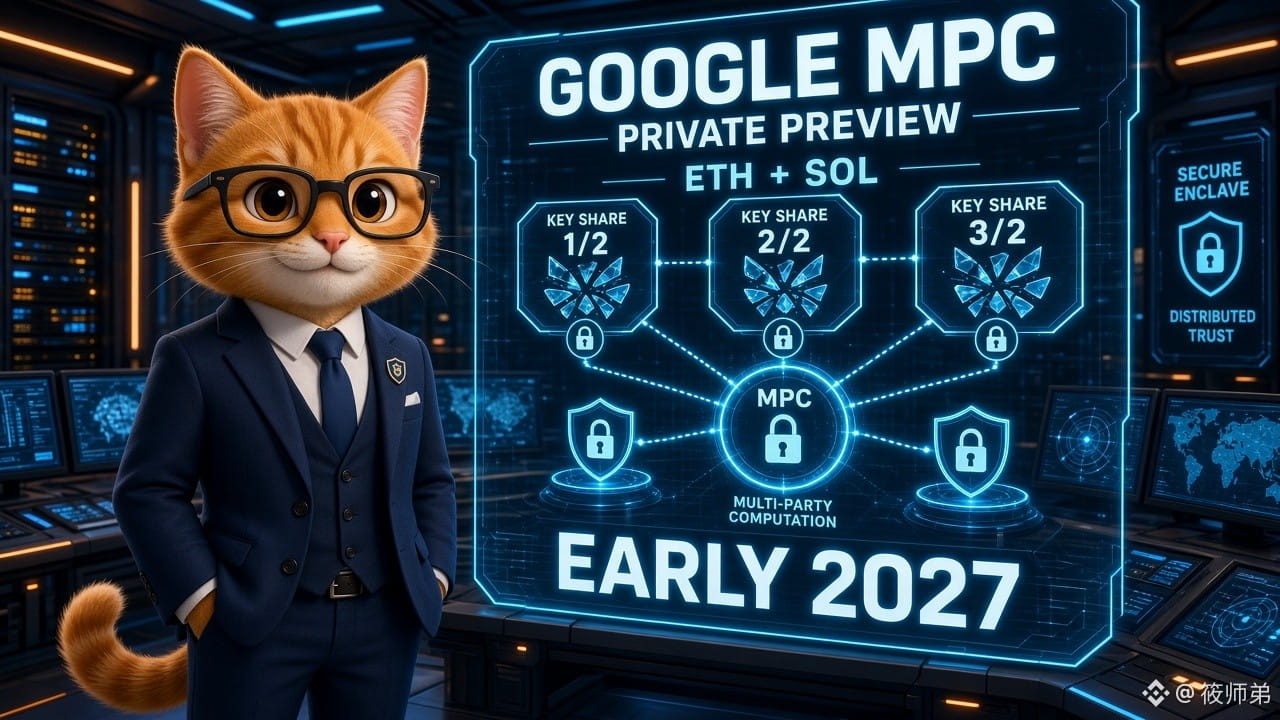
Google hé lộ giải pháp lưu ký mới cho tài sản mã hóa: MPC, Alphabet đã tự sử dụng với ETH/SOL
Theo CoinDesk đưa tin ngày 28/10, Google sẽ giới thiệu giải pháp lưu ký khóa riêng Google Multi-Party Compute (MPC) tại hội thảo tài sản số ở New York. Giải pháp hiện đang ở giai đoạn xem trước riêng tư và được nhiều tổ chức tài chính thử nghiệm. Công ty mẹ Alphabet đã sử dụng giải pháp này để bảo vệ tài sản của mình trên blockchain Ethereum và Solana, dự kiến thương mại hóa vào đầu năm 2027.
Cơ chế cốt lõi: khóa riêng được chia nhỏ và phân tán trên nhiều môi trường biệt lập; trước khi ký giao dịch, các quy tắc của tổ chức sẽ được kiểm tra. Khóa riêng hoàn chỉnh không được lưu trên một máy tính duy nhất. Google cho biết họ không thể truy cập khóa của khách hàng dưới dạng văn bản thuần. Chainalysis cho biết khoảng 43,8% tài sản mã hóa bị đánh cắp trong năm 2024 có liên quan đến rò rỉ khóa riêng; theo DeFiLlama, tính đến tháng 6 năm nay, tổng thiệt hại do tin tặc gây ra vào khoảng 16,69 tỷ USD, trong đó khoảng 40% được cho là bắt nguồn từ khóa riêng.
【Quan điểm】Gã khổng lồ điện toán đám mây chính thức tham gia thị trường lưu ký dành cho tổ chức, cạnh tranh trực tiếp với các nhà cung cấp chuyên biệt như Fireblocks và BitGo. Các ngân hàng quan tâm đến «hạ tầng trung lập» hơn là những đơn vị lưu ký cạnh tranh giành khách hàng — và đây chính là điểm Google đặt cược. Tối nay còn có FOMC cùng báo cáo tài chính của Microsoft/Alphabet; câu chuyện về điện toán đám mây và bảo mật hòa quyện, có thể khuếch đại tâm lý đối với tài sản rủi ro.
【Cơ hội/rủi ro】Câu chuyện này có lợi cho dòng vốn từ các tổ chức và hạ tầng thanh toán bằng token; nhu cầu lưu ký liên quan đến $ETH /$BTC có thể được định giá lại. Tuy nhiên, sản phẩm phải đến năm 2027 mới được thương mại hóa, nên khó tạo thay đổi trong ngắn hạn đối với dòng tiền. Việc chia nhỏ khóa riêng vẫn phụ thuộc vào cách các tổ chức thiết lập quy tắc phê duyệt; rủi ro bị lừa cấp quyền vẫn chưa biến mất. Cần theo dõi: danh sách tổ chức thử nghiệm, mức giá và mức độ cạnh tranh/hợp tác với các hệ thống KMS/HSM hiện có.
Bạn nghĩ sao: các ngân hàng lớn sẽ tin tưởng MPC của Google Cloud hơn, hay tiếp tục đặt cược vào những giải pháp chuyên biệt như Fireblocks?
#加密安全 #机构托管 #MPC #谷歌云 $BTC $ETH
Chỉ mang tính tham khảo, không cấu thành lời khuyên đầu tư.