Bốn vụ rò rỉ dữ liệu riêng biệt chỉ trong một ngày — và không vụ nào đụng đến tiền của người dùng, đó chính là lý do chúng nguy hiểm.
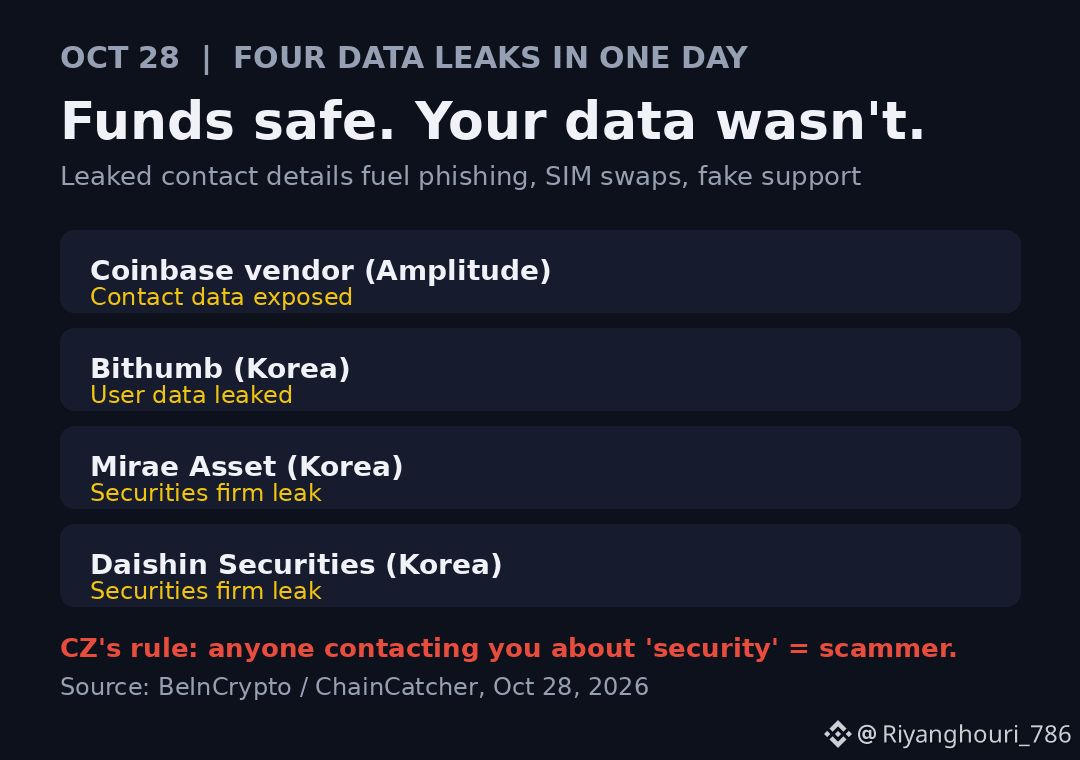
Nhà sáng lập Binance CZ cảnh báo hôm nay: Amplitude, nhà cung cấp dịch vụ cho Coinbase, làm lộ thông tin liên hệ của một số người dùng; Bithumb làm rò rỉ dữ liệu người dùng ở Hàn Quốc; và hai công ty chứng khoán Hàn Quốc, Mirae Asset và Daishin, cũng báo cáo sự cố rò rỉ trong cùng ngày. Không có đồng coin nào bị đánh cắp. Nhưng tên, email, số điện thoại và địa chỉ giờ đã rơi vào tay những kẻ lừa đảo — đây chính là nguyên liệu để chúng thực hiện các vụ lừa đảo qua email, chiếm đoạt SIM và giả danh bộ phận hỗ trợ.
Theo tôi, đây là kiểu tấn công mà phần lớn trader vẫn đánh giá thấp. Ví phần cứng cũng chẳng giúp được gì nếu bạn đưa cụm từ khôi phục cho một “nhân viên hỗ trợ” vốn đã biết tên, số dư và giao dịch gần nhất của bạn. Lời khuyên của CZ rất đơn giản và tôi nghĩ đó là lời khuyên hữu ích nhất: dùng một địa chỉ email bí danh riêng cho mỗi sàn giao dịch, để khi có rò rỉ, bạn biết chính xác dịch vụ nào đã làm lộ dữ liệu của mình; đồng thời bỏ xác thực hai yếu tố qua SMS, chuyển sang dùng ứng dụng xác thực hoặc khóa bảo mật phần cứng, vì số điện thoại bị lộ chính là con đường dẫn đến các vụ chiếm đoạt SIM.
Quy tắc tôi sẽ nhắc đi nhắc lại với bất kỳ ai chịu nghe: nếu có người liên hệ với bạn về vấn đề bảo mật hoặc hoàn tiền, hãy xem họ là kẻ lừa đảo, kể cả khi họ biết thông tin cá nhân của bạn. Bộ phận hỗ trợ chính thức sẽ không tự nhiên nhắn tin riêng, yêu cầu bạn xử lý sự cố.
Bạn đã bao giờ nhận được tin nhắn lừa đảo mà người gửi biết nhiều điều đáng ngờ về bạn chưa? Điều gì khiến bạn nhận ra? $BNB
Nhà sáng lập Binance CZ cảnh báo hôm nay: Amplitude, nhà cung cấp dịch vụ cho Coinbase, làm lộ thông tin liên hệ của một số người dùng; Bithumb làm rò rỉ dữ liệu người dùng ở Hàn Quốc; và hai công ty chứng khoán Hàn Quốc, Mirae Asset và Daishin, cũng báo cáo sự cố rò rỉ trong cùng ngày. Không có đồng coin nào bị đánh cắp. Nhưng tên, email, số điện thoại và địa chỉ giờ đã rơi vào tay những kẻ lừa đảo — đây chính là nguyên liệu để chúng thực hiện các vụ lừa đảo qua email, chiếm đoạt SIM và giả danh bộ phận hỗ trợ.
Theo tôi, đây là kiểu tấn công mà phần lớn trader vẫn đánh giá thấp. Ví phần cứng cũng chẳng giúp được gì nếu bạn đưa cụm từ khôi phục cho một “nhân viên hỗ trợ” vốn đã biết tên, số dư và giao dịch gần nhất của bạn. Lời khuyên của CZ rất đơn giản và tôi nghĩ đó là lời khuyên hữu ích nhất: dùng một địa chỉ email bí danh riêng cho mỗi sàn giao dịch, để khi có rò rỉ, bạn biết chính xác dịch vụ nào đã làm lộ dữ liệu của mình; đồng thời bỏ xác thực hai yếu tố qua SMS, chuyển sang dùng ứng dụng xác thực hoặc khóa bảo mật phần cứng, vì số điện thoại bị lộ chính là con đường dẫn đến các vụ chiếm đoạt SIM.
Quy tắc tôi sẽ nhắc đi nhắc lại với bất kỳ ai chịu nghe: nếu có người liên hệ với bạn về vấn đề bảo mật hoặc hoàn tiền, hãy xem họ là kẻ lừa đảo, kể cả khi họ biết thông tin cá nhân của bạn. Bộ phận hỗ trợ chính thức sẽ không tự nhiên nhắn tin riêng, yêu cầu bạn xử lý sự cố.
Bạn đã bao giờ nhận được tin nhắn lừa đảo mà người gửi biết nhiều điều đáng ngờ về bạn chưa? Điều gì khiến bạn nhận ra? $BNB