#ETH $ETH
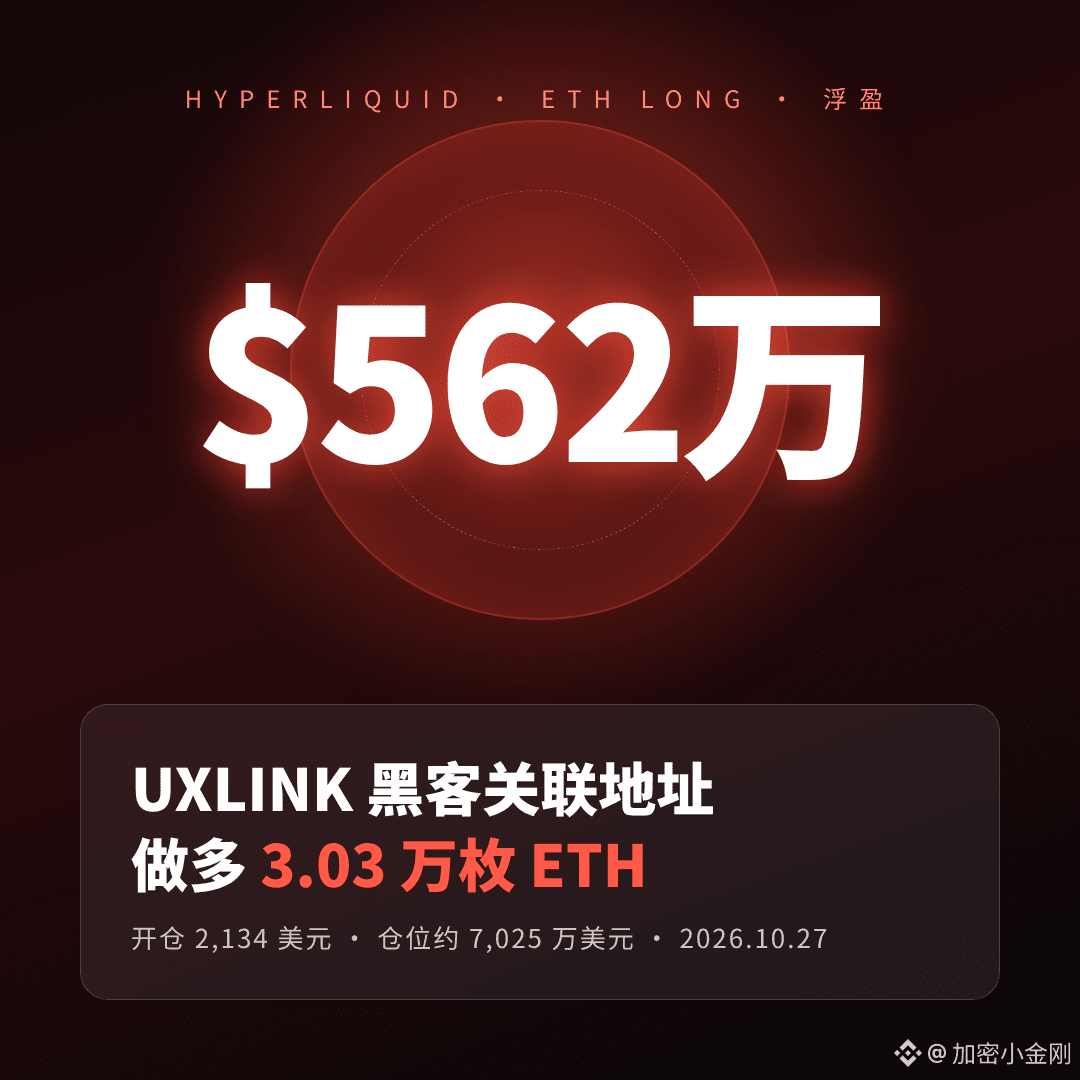
【Tin tặc UXLINK bị cáo buộc lấy cắp khoảng 40 triệu USD, mở vị thế mua 30.000 ETH trên Hyperliquid, lãi chưa thực hiện 5,62 triệu USD】
Lấy tiền bẩn đi mở hợp đồng, mà càng giao dịch càng kiếm được tiền? 😶
Nhà phân tích on-chain Ember phát hiện một tài khoản có liên hệ dòng tiền với địa chỉ bị đánh cắp của UXLINK đã mở vị thế mua khoảng 30.300 ETH trên Hyperliquid:
🔹 Giá mở vị thế trung bình: 2.134 USD
🔹 Giá trị vị thế: khoảng 70,25 triệu USD
🔹 Lãi chưa thực hiện: khoảng 5,62 triệu USD
Tài khoản này đã có thành tích trên Hyperliquid từ trước. Đầu tháng 8, tài khoản gom 11,54 triệu USDC từ nhiều nguồn, sau đó giao dịch ETH nhiều lượt. Trong 6 giao dịch, 5 giao dịch có lãi, lợi nhuận đã thực hiện là 5,71 triệu USD.
Tự tính nhé: vốn 11,54 triệu, đã chốt lời 5,71 triệu, cộng thêm 5,62 triệu chưa chốt từ vị thế này, tổng cộng khoảng 11,33 triệu, gần gấp đôi vốn.
Làm sao nhận ra đó là cùng một người? Căn cứ là khoảng một tháng trước, địa chỉ ví này và địa chỉ của tin tặc UXLINK đã gom số ETH còn lại dùng làm gas vào cùng một ví trong cùng ngày.
Ba điểm cần lưu ý:
1️⃣ Có liên hệ về dòng tiền on-chain ≠ xác nhận danh tính. Hiện đây là suy đoán của nhà phân tích; chưa rõ nền tảng có xử lý hay không
2️⃣ Vị thế được công khai ≠ có thể sao chép giao dịch. Bạn thấy 5 giao dịch có lãi của họ, nhưng không thấy cách họ chịu lỗ và cắt lỗ
3️⃣ Hôm nay cũng có một người dùng được cho là đã mất 1,58 triệu USD trên Ethereum và Base do rò rỉ khóa riêng. Vốn của tin tặc, suy cho cùng, đều đến từ ví của ai đó
Nguyên tắc của tôi: không sao chép giao dịch của bất kỳ địa chỉ nào; chỉ lưu cụm từ khôi phục ngoại tuyến.
Bạn đã từng sao chép giao dịch của cá voi on-chain chưa? Kết quả thế nào?
Chỉ mang tính tham khảo, không cấu thành lời khuyên đầu tư. DYOR
#Hyperliquid #加密安全 #uxlink