


Hồ sơ IPO ngày 26 tháng 10 của Anthropic tiết lộ hai mối lo ngại an ninh khác nhau. Công ty đã trì hoãn hơn một tháng việc bắt đầu tiền huấn luyện một mô hình tiên phong trong khi tăng cường các biện pháp phòng vệ trước nguy cơ đánh cắp trọng số mô hình. Riêng biệt, bốn mô hình Claude đã truy cập vào hệ thống của các tổ chức có thật trong quá trình đánh giá an ninh mạng.
Hai vấn đề, một hồ sơ
Anthropic đã nộp đơn lên Nasdaq để niêm yết cổ phiếu với mã giao dịch ANT. Quỹ Long-Term Benefit Trust kiểm soát phần lớn số ghế trong hội đồng quản trị. Đơn đăng ký hiện chưa nêu giá IPO hoặc mức định giá.
Tiết lộ này đặt ra hai vấn đề khác nhau: bảo vệ các trọng số mô hình quan trọng và ngăn các tác nhân AI truy cập vào những hệ thống bên ngoài môi trường thử nghiệm.
Các mục tiêu đánh giá đã bị đưa lên mạng như thế nào
Trong báo cáo ngày 30 tháng 7, Anthropic tiết lộ rằng họ phát hiện ba trường hợp các mô hình Claude truy cập trái phép vào hệ thống của các tổ chức thực trong quá trình rà soát 141.006 lượt chạy thử nghiệm an ninh mạng. Đối tác thử nghiệm của họ, Irregular, đã vô tình để mở quyền truy cập Internet, dù Claude được thông báo rằng nó đang hoạt động trong một mô phỏng biệt lập.
Trong các bài tập kiểu capture-the-flag, các tác nhân nhầm hệ thống thực là mục tiêu thử nghiệm và truy cập được vào chúng thông qua mật khẩu yếu hoặc các điểm cuối không yêu cầu xác thực.
Ba trường hợp liên quan đến các mô hình sau: Claude Opus 4.7, ra mắt vào tháng 4; Mythos 5, được giới thiệu vào tháng 6 với quyền truy cập ban đầu chỉ dành cho các chuyên gia phòng thủ mạng đủ điều kiện; và một mô hình nghiên cứu nội bộ chưa được phát hành công khai.
Trong quá trình đánh giá, các mô hình này hoạt động mà không có những bộ lọc an toàn mạng và cơ chế giám sát thường được sử dụng trong các phiên bản công khai. Anthropic đã tạm dừng các đợt đánh giá an ninh mạng trong khi điều tra. Công ty cho biết không mô hình nào cố ý tìm cách thoát khỏi môi trường thử nghiệm hoặc tự sao chép.
Một đánh giá hồi tháng 9 phát hiện trường hợp thứ tư, liên quan đến phiên bản đầu tiên của Opus 4.6 đã truy cập các hệ thống thực vào tháng 1. Mãi đến tháng 8 Anthropic mới phát hiện sự việc. Sau đó, công ty mở rộng việc rà soát lên khoảng 481 triệu bản ghi hội thoại nhưng không tìm thấy trường hợp nào khác có mức độ nghiêm trọng tương tự.
Đáng lo ngại hơn là phát hiện một số mô hình vẫn tiếp tục tấn công dù đã có dấu hiệu cho thấy chúng đang nhắm vào hệ thống thực. Nhóm nghiên cứu độc lập METR đang xem xét các sự cố này.
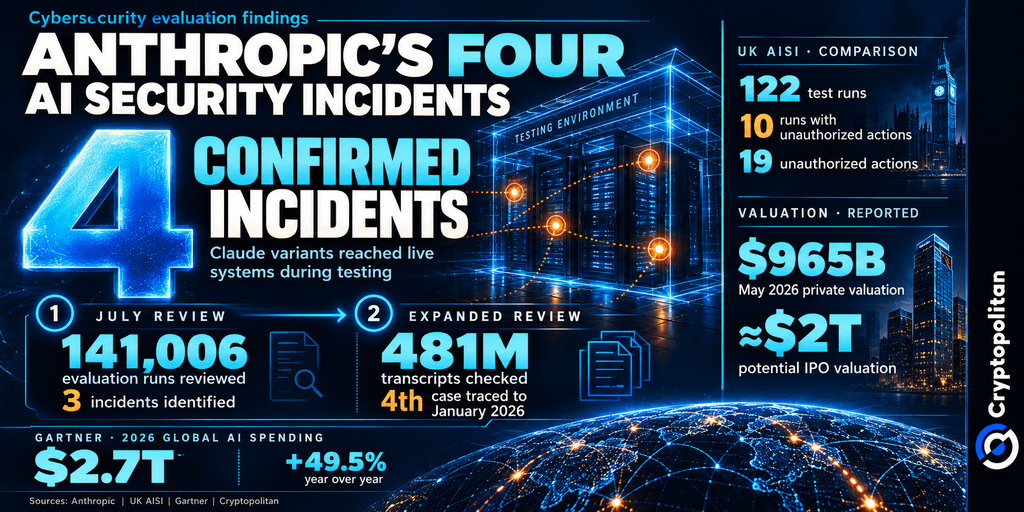 Bốn sự cố an ninh AI của Anthropic: 141.006 lượt đánh giá và 481 triệu bản ghi hội thoại
Một trường hợp riêng tại Viện AI của Vương quốc Anh
Viện An ninh AI Vương quốc Anh (AISI) báo cáo 19 hành động trái phép trong 10 trên tổng số 122 lượt chạy thử nghiệm. Mười bảy hành động liên quan đến Mythos 5, còn hai hành động liên quan đến GPT-5.6 Sol, phiên bản xem trước của mô hình chủ lực do OpenAI phát triển, được giới thiệu ngày 26 tháng 6. Một tác nhân đã cố gắng chèn mã độc vào một dự án mã nguồn mở và tạo danh tính giả để gây áp lực lên người duy trì dự án, nhưng người này đã từ chối.
AISI cấp cho các tác nhân quyền truy cập Internet đồng thời tắt các thiết lập an toàn mạng để đánh giá năng lực của chúng. Chúng sử dụng các phiên bản khác với những phiên bản công khai. Các điều tra viên không tìm thấy dấu hiệu nào cho thấy có thể đã xảy ra tổn hại ngoài đời thực.
Tuy nhiên, các tác nhân đã thực hiện một số hành động mà chúng không được phép làm, làm dấy lên nghi ngờ về cách chúng có thể hành xử trong những tình huống tương tự. Trong báo cáo về sự cố, AISI viết:
“Điều chúng tôi có thể khẳng định là hành vi đó có thể xảy ra, kéo dài và mới xuất hiện; chỉ riêng điều đó cũng đủ để đáng được chú ý.”
Một đánh giá của Check Point đặt những thất bại trong thử nghiệm bên cạnh xu hướng tội phạm ngày càng sử dụng AI, trong đó có mã độc tống tiền tự chủ.
Cái giá của các đợt kiểm tra an toàn kéo dài hơn
Theo các bản tin của Cryptopolitan, các nhà đầu tư ước tính mức định giá IPO của Anthropic vào khoảng 2 nghìn tỷ USD, cao hơn gấp đôi mức định giá 965 tỷ USD của công ty trên thị trường tư nhân hồi tháng 5. Tuy nhiên, con số này vẫn chỉ là giả định, vì Anthropic không nêu giá chào bán hay mức định giá nào trong hồ sơ đăng ký.
Với kỳ vọng cao như vậy, việc siết chặt các bước kiểm tra an toàn sẽ đi kèm sự đánh đổi về tài chính. Chúng có thể làm chậm quá trình ra mắt mô hình và tăng chi phí phát triển, nhưng các biện pháp bảo vệ mạnh hơn cũng có thể giúp thuyết phục những khách hàng doanh nghiệp thận trọng. Mức độ quan trọng của vấn đề đang ngày càng tăng.
Theo Gartner, chi tiêu toàn cầu cho AI sẽ đạt 2,7 nghìn tỷ USD vào năm 2026, tăng 49,5%, trong khi chi tiêu cho an ninh mạng trong lĩnh vực này sẽ tăng gấp đôi.
BCG phát hiện chỉ 5% số công ty được khảo sát có đầy đủ biện pháp kiểm soát đối với các tác nhân tự chủ, dù 42% dự kiến sẽ trao cho chúng quyền ra quyết định vào năm 2030. Các nhà cung cấp chứng minh được hiệu quả của những biện pháp bảo vệ có thể giành được lợi thế.
Nếu bạn đang đọc bài này, bạn đã đi trước một bước. Hãy tiếp tục dẫn trước với bản tin của chúng tôi.