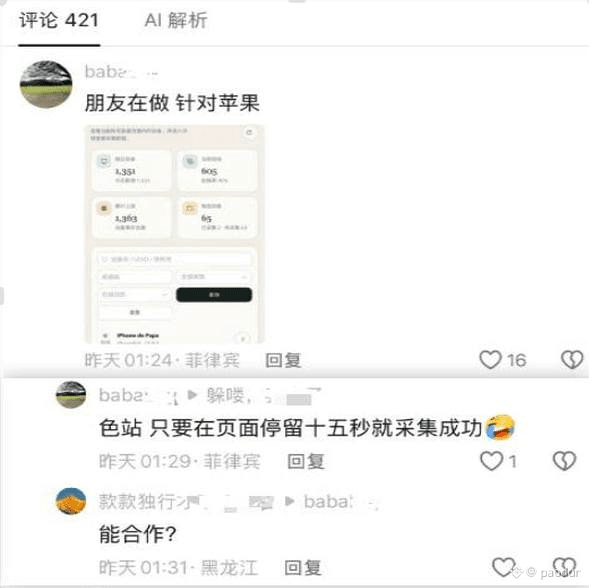

Đánh cắp tiền mã hóa âm thầm trên iOS: Chuyện quan trọng phải nhắc lại ba lần!
Đừng bao giờ dùng iPhone có ví tiền mã hóa để truy cập các trang web khiêu dâm! Đừng bao giờ dùng iPhone có ví tiền mã hóa để truy cập các trang web khiêu dâm! Đừng bao giờ dùng iPhone có ví tiền mã hóa để truy cập các trang web khiêu dâm!
Nếu bạn đang nắm giữ tiền mã hóa, hãy thực hiện các biện pháp phòng ngừa ở mức cao nhất sau đây:
1. Tuyệt đối không tải ví từ các kênh ngoài App Store: Dù là cài chứng chỉ (cấu hình) trực tiếp qua trình duyệt, qua TestFlight hay từ liên kết không rõ nguồn gốc, khả năng rất cao đó là ví giả đã bị chỉnh sửa độc hại.
2. Cảnh giác với “ủy quyền độc hại”: Đừng dùng ví chứa nhiều tài sản để tham gia các hoạt động khai thác thanh khoản, airdrop hoặc thanh toán bằng mã QR không rõ nguồn gốc. Thường xuyên dùng các công cụ blockchain (chẳng hạn như trình khám phá blockchain của từng chuỗi hoặc Revoke.cash) để kiểm tra và thu hồi các quyền ủy quyền đáng ngờ cho hợp đồng thông minh.
3. Tách biệt khóa riêng và cụm từ khôi phục: Tuyệt đối không sao chép cụm từ khôi phục vào bộ nhớ tạm, không chụp ảnh màn hình để lưu và không lưu trong mục yêu thích trên WeChat, ứng dụng Ghi chú, iCloud hay bất kỳ dịch vụ lưu trữ đám mây nào có kết nối mạng. Nên bảo quản cẩn thận bằng phương thức hoàn toàn ngoại tuyến (chép ra giấy).
4. Cập nhật iOS kịp thời: Đừng cố chấp dùng phiên bản cũ. Hãy nhanh chóng nâng cấp lên phiên bản ổn định mới nhất do Apple phát hành để vá các lỗ hổng nghiêm trọng trong WebKit hoặc nhân hệ thống mà tin tặc có thể khai thác.
$BTC
$ETH