


Theo CEO Mitchell Amador của nền tảng săn tiền thưởng lỗi Immunefi, người dùng Internet vẫn dễ bị tấn công mạng khai thác lỗ hổng PHP, đặc biệt là thông qua các trang web nhỏ hơn, vốn có thể mất vài tuần mới áp dụng bản nâng cấp được phát hành vào thứ Tư tuần trước.
Amador nói với Cointelegraph: “Ngày tận thế lỗ hổng bảo mật” này đang diễn ra đúng lịch trình: việc tìm ra lỗ hổng đã trở nên rẻ hơn, nhưng khắc phục chúng vẫn tốn kém.
Amador cảnh báo người dùng: “Trong vài tuần tới, hãy xem mọi trang web bạn đăng nhập như thể trang đó có thể đã bị xâm phạm”, đồng thời khuyên người dùng không dùng lại mật khẩu và thận trọng khi kết nối ví tiền mã hóa với các trang web. Ông cũng khuyến nghị người dùng thu hồi các quyền phê duyệt token không nhận ra.
Các bình luận được đưa ra gần một tuần sau khi PHP Foundation thừa nhận rằng họ đã trì hoãn việc khắc phục một lỗ hổng bảo mật nghiêm trọng được phát hiện lần đầu vào năm 2024, do thiếu nguồn lực. Các nhà phát triển PHP đã phát hành các bản vá khẩn cấp cho hai lỗ hổng nghiêm trọng trong cùng một ngày, nhưng các website vẫn cần tự nâng cấp độc lập.
Trong một cuộc phỏng vấn được Cointelegraph đăng vào tháng 6, Amador cảnh báo rằng sự bùng nổ của các mô hình AI biên đã làm thay đổi cục diện an ninh mạng theo hướng có lợi cho kẻ tấn công, gây ra một “thảm họa lỗ hổng” dẫn đến sự tái bùng phát các vụ hack tài chính phi tập trung (DeFi).
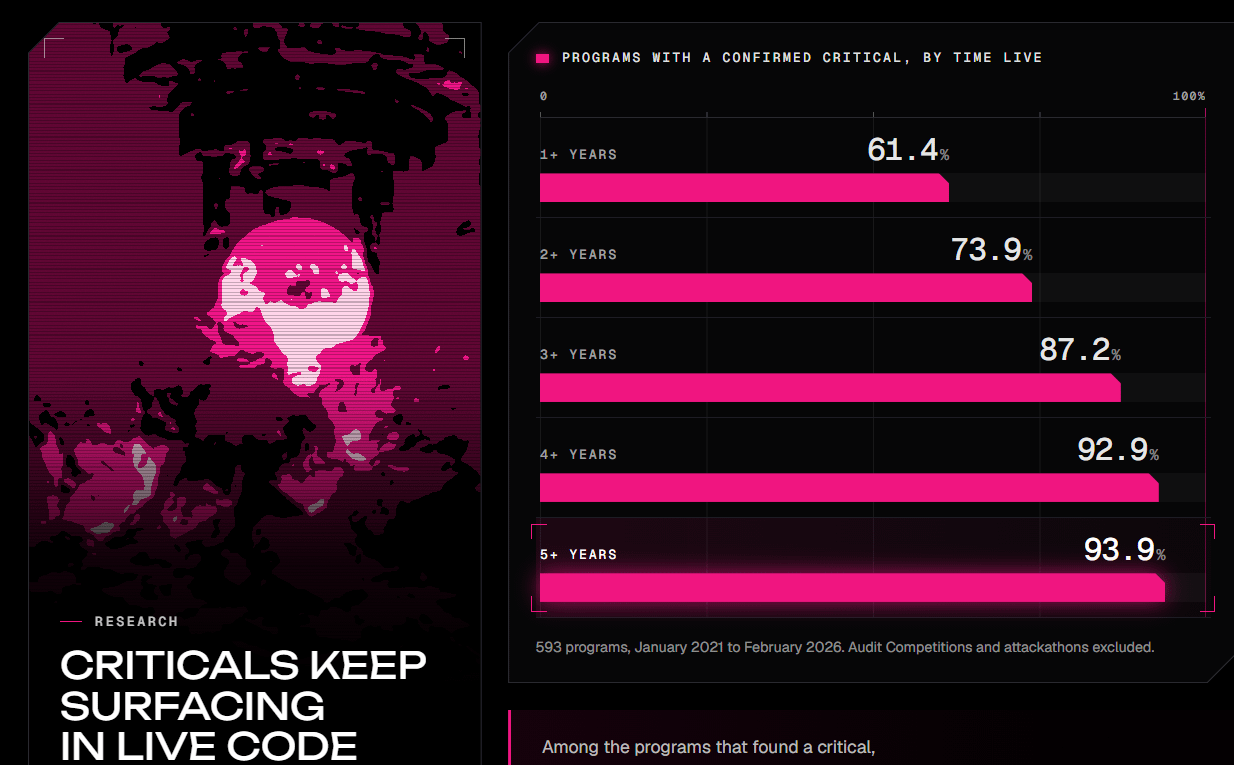
Tỷ lệ phần trăm các chương trình có lỗ hổng nghiêm trọng đã được xác nhận theo thời gian hoạt động.
Nguồn: Immunefi
Immunefi là nền tảng tiền thưởng lỗi lớn nhất thế giới, đã chi trả 140 triệu đô la tiền thưởng trên 650 giao thức tính đến nay, theo trang chủ của nền tảng này.
Lỗ hổng PHP thu hút hàng triệu nỗ lực khai thác chỉ trong vài giờ
Theo CEO của Cloudflare, Matthew Prince, mạng lưới này đã ghi nhận hàng triệu nỗ lực khai thác trong 24 giờ sau khi các lỗ hổng PHP được công bố rộng rãi, và hàng nghìn nỗ lực ngay cả trước khi chúng được tiết lộ, ông viết trong một bài đăng trên X hôm thứ Năm.
Khoảng một trong năm website trên toàn thế giới định tuyến lưu lượng qua Cloudflare, theo công ty cơ sở hạ tầng internet này, công ty giúp các website tải nhanh hơn và bảo vệ người dùng khỏi các mối đe dọa mạng.
Dịch vụ nghiên cứu W3Techs ước tính rằng PHP vận hành khoảng 69% các website có ngôn ngữ lập trình phía máy chủ đã biết. Các lỗ hổng này có thể cho phép kẻ tấn công phát tán phần mềm độc hại hoặc chèn các tập lệnh độc hại vào các website trên khắp thế giới.
Bộ phận Cyber Division của FBI cũng cảnh báo rằng các lỗ hổng này có thể cho phép các tác nhân độc hại “thực thi mã từ xa trong lõi PHP, có khả năng xâm phạm dữ liệu nhạy cảm và các mạng,” theo một bài đăng trên X hôm thứ Tư.
Tạp chí: Tin nhắn ‘Nhầm số’ đã biến thành một vụ lừa đảo crypto trị giá 3,4 triệu đô la