


Một nhà nghiên cứu bảo mật đã khai thác thành công một máy chủ PHP cố tình không được vá lỗi và nhận giải thưởng Bitcoin chỉ sau hơn 19 giờ.
Màn thử nghiệm công khai này nhằm kiểm tra xem các lỗ hổng PHP2Shell mới đây có nguy hiểm như lời đồn hay không.
Stealmybitcoin.com ghi nhận chiến thắng lúc 15:47 UTC ngày 25 tháng 10
Stealmybitcoin.com, trang web tổ chức trò chơi, xác nhận giải thưởng đã có người nhận. Trang kết quả của trang web cho biết Bitcoin đã bị lấy sau 19,28 giờ, và chiến thắng được ghi nhận lúc 15:47 UTC Chủ nhật, ngày 25 tháng 10.
Quỹ giải thưởng là 0.02511679 BTC, trị giá 2.021,22 USD vào thời điểm đó. Trang web ghi: “Hiện tại, không có bitcoin nào trên máy chủ này,” đồng thời cho biết có thể sẽ có thêm thử thách.
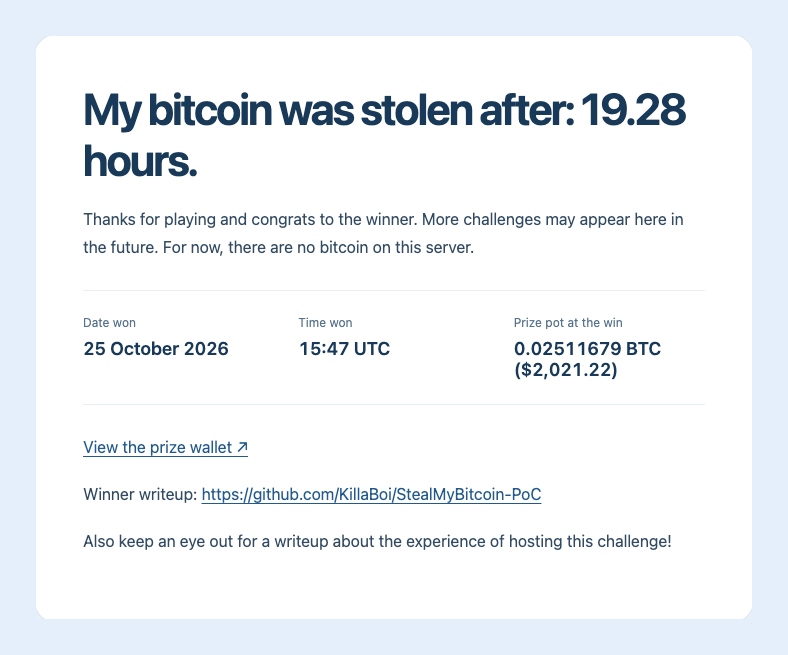 Trang kết quả trên stealmybitcoin.com ghi nhận chiến thắng sau 19,28 giờ vào ngày 25 tháng 10 năm 2026, với quỹ giải thưởng là 0.02511679 BTC (2.021,22 USD).
Người chiến thắng, sử dụng biệt danh KillaBoi, đã đăng bài viết chứng minh khái niệm lên GitHub. Mục tiêu chạy PHP 8.4.26.
Bài viết cho biết khóa riêng duy nhất được khôi phục không tạo ra địa chỉ nhận giải thưởng hiển thị trên trang chủ. Bài viết gọi đây là sai sót của người tạo, đã được người này thừa nhận qua email, và trang web vẫn ghi thử thách đã có người chiến thắng.
Cuộc thi cũng được nhiều người biết đến hơn thông qua tài khoản @hackerfantastic, có liên kết với công ty hacker.house. Trong một bài đăng ngày 25 tháng 10, tài khoản này giải thích cách thức hoạt động của thử thách.
Chiến thắng diễn ra sau khi các bản vá khẩn cấp cho PHP2Shell được phát hành ngày 21 tháng 10
Thử nghiệm diễn ra chỉ vài ngày sau cuộc chạy đua xử lý hai lỗi nghiêm trọng trong PHP. Chi tiết về các lỗ hổng bị rò rỉ trên mạng, khiến nhóm bảo trì PHP phải phát hành bản vá khẩn cấp vào ngày 21 tháng 10, sớm hơn một ngày so với kế hoạch, theo Cryptopolitan đưa tin.
Hai lỗ hổng, được theo dõi với mã CVE-2026-109618 và CVE-2026-109619, có biệt danh PHP2Shell, đều nhận mức độ nghiêm trọng 9,2/10 và cho phép thực thi mã từ xa trên các máy chủ chưa được vá.
PHP được sử dụng bởi khoảng 70% các trang web có ngôn ngữ phía máy chủ đã biết, và nhiều trang web đã đóng cửa để đề phòng. Phần Lan, Hà Lan và Pháp đều tạm thời đưa các trang web chính phủ vào trạng thái ngoại tuyến.
Cloudflare cho biết đã ghi nhận hàng triệu lượt mà họ gọi là nỗ lực khai thác trong những giờ sau khi các lỗi được công khai.
Một liên minh có sự tham gia của OpenAI được giao hai tháng để tạo ra các bản vá. OpenAI cho biết chính những công cụ AI tìm ra các lỗ hổng này cũng có thể giúp kẻ tấn công nhanh chóng tạo ra mã khai thác.
Người điều hành trang web đã hứa sẽ viết một bài riêng kể về trải nghiệm lưu trữ trang web này.
Những bộ óc sáng suốt nhất trong lĩnh vực tiền mã hóa đã đọc bản tin của chúng tôi. Bạn muốn tham gia không? Hãy tham gia cùng họ.