


Nhà sản xuất ví phần cứng Keystone cho biết một kẻ xâm nhập đã đột nhập vào cửa hàng trực tuyến của hãng vận hành trên Shopify và lấy đi tên khách hàng, thông tin liên hệ, địa chỉ giao hàng cùng hồ sơ đơn hàng, nhưng không lấy được dữ liệu thanh toán, cụm từ khôi phục hay khóa riêng.
Phát hiện vụ xâm nhập ngày 20 tháng 10, xác nhận ngày 23 tháng 10
Công ty có trụ sở tại Hong Kong đã xin lỗi trên X vào thứ Bảy, ngày 24 tháng 10, cho biết họ phát hiện hoạt động truy cập trái phép vào trang web chính thức hôm 20 tháng 10 và sau khi kiểm tra hoạt động API với Shopify, xác nhận vào ngày 23 tháng 10 rằng một bên thứ ba đã lấy được dữ liệu giao hàng của khách hàng.
“Các bạn đã tin tưởng giao cho chúng tôi những thông tin đó, và chúng tôi xin lỗi vì đã không bảo vệ được chúng,” Keystone viết.
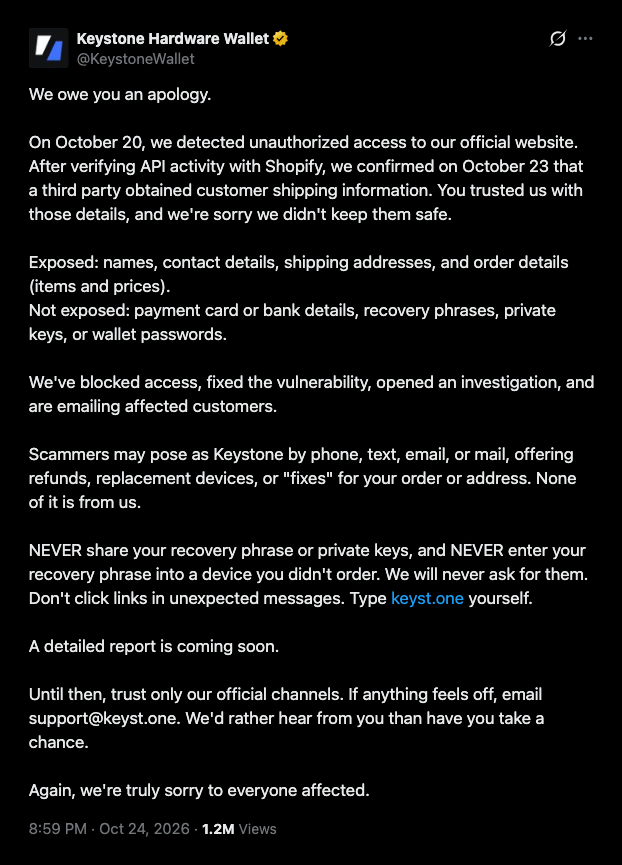 Tuyên bố về vụ rò rỉ dữ liệu của Keystone, được đăng trên X bởi @KeystoneWallet vào ngày 24 tháng 10 năm 2026.
Keystone cho biết dữ liệu bị đánh cắp gồm tên, thông tin liên hệ, địa chỉ và thông tin đơn hàng như mặt hàng đã mua và giá tiền. Trong khi đó, cụm từ khôi phục, khóa riêng tư, mật khẩu ví, thông tin thẻ và tài khoản ngân hàng vẫn an toàn.
Công ty cho biết đã chặn quyền truy cập, vá lỗ hổng, mở cuộc điều tra và bắt đầu gửi email cho những khách hàng bị ảnh hưởng. Công ty chưa công bố số nạn nhân, điểm xâm nhập hay thông tin về kẻ tấn công, nhưng cho biết sẽ sớm có báo cáo chi tiết.
Keystone cảnh báo người mua rằng kẻ mạo danh có thể gọi điện, nhắn tin, gửi email hoặc thư để chào mời hoàn tiền, thiết bị mới hoặc các “cách khắc phục” liên quan đến đơn hàng hay địa chỉ. Công ty cũng khuyên người mua không nhập cụm từ khôi phục vào thiết bị mà họ không đặt mua, đồng thời tự nhập địa chỉ keyst.one.
Trước khi Keystone công khai vụ việc, người dùng X @PEPE_Whale69 đã báo cáo về khả năng rò rỉ dữ liệu vào tối thứ Sáu. Người này nói rằng họ nhận được cuộc gọi từ một người giả mạo số điện thoại của cảnh sát Montreal, hỏi họ có biết Amazon, eBay hay Keystone không.
Bài đăng cho biết thông tin người gọi nêu ra trùng khớp với đơn hàng Keystone mà người dùng đặt năm 2024. Keystone phản hồi lúc 1:08 sáng ET thứ Bảy, nói rằng họ đã “khẩn trương bắt đầu điều tra sự việc này.”
Khách hàng cho biết dữ liệu đơn hàng từ hơn 180 ngày trước đã bị rò rỉ
Keystone từng quảng bá việc xóa dữ liệu như một lợi thế bán hàng. Ngày 5 tháng 1, cùng ngày khách hàng Ledger được thông báo về vụ rò rỉ tại đối tác thương mại điện tử Global-e, Keystone đăng rằng “180 ngày sau khi đặt hàng, dữ liệu giao hàng của bạn sẽ bị xóa vĩnh viễn.”
“Các ví phần cứng khác lưu dữ liệu của bạn mãi mãi. Chúng tôi xóa thông tin giao hàng của bạn trong tối đa 180 ngày,” Keystone viết hồi tháng 3.
Hôm thứ Bảy, @trintaetres_33 cho biết họ nhận được email thông báo về vụ rò rỉ dù đã mua thiết bị từ hơn hai năm trước. @BlockchainBarmy cho biết đã 214 ngày kể từ đơn hàng gần nhất của họ đến khi vụ rò rỉ xảy ra.
Đơn hàng năm 2024 liên quan đến cuộc gọi giả mạo cũng đã hơn 180 ngày, nhưng Keystone chưa công khai cho biết liệu họ có tuân thủ chính sách của mình hay không, và chưa xác minh thông tin nào trong các lời kể của khách hàng.
Trên trang Cam kết về quyền riêng tư, Keystone cho biết mọi thông tin giao hàng sẽ tự động bị xóa 180 ngày sau khi đặt hàng. Tuy nhiên, trong chính sách quyền riêng tư được cập nhật lần cuối vào tháng 5 năm 2021, công ty nói rằng chỉ xóa dữ liệu đơn hàng của những khách hàng không đặt đơn nào trong 180 ngày gần nhất.
Một bài viết trong trung tâm trợ giúp cho biết hồ sơ về thành phố và quốc gia vẫn được lưu giữ ngay cả khi người mua yêu cầu xóa dữ liệu, và Shopify sẽ thực hiện bước xóa cuối cùng.
Tháng 8, Trezor cho biết một vụ rò rỉ tại đối tác vận chuyển ShipMonk đã làm lộ thông tin của gần 14.000 khách hàng, sau đó công ty bổ sung thêm khoảng 67.000 khách hàng ở Mỹ vào con số này.
Vài ngày sau thông báo đầu tiên của Trezor, SafePal cho biết một lỗi trong hệ thống theo dõi đơn hàng đã làm lộ thông tin của gần 40.000 khách hàng.
Đầu tháng này, Cryptopolitan đưa tin Ledger xác nhận các chip ẩn bên trong ví do CryptoBilis bán đã đọc cụm từ khôi phục gồm 24 từ trong quá trình thiết lập và gửi chúng đi qua mạng LTE. Các nhà nghiên cứu on-chain ước tính thiệt hại lên đến hơn 86 triệu đô la.
Vì sự việc này, Trezor sẽ ngừng bán hàng cho một số nhà bán lại kể từ ngày 1 tháng 1 năm 2027.
Ví Keystone dùng mã QR để ký giao dịch nên không cần kết nối USB, Bluetooth hay Wi-Fi. Vụ tấn công ảnh hưởng đến cửa hàng Shopify của công ty.
Nếu bạn đang đọc bài này, bạn đã đi trước một bước. Hãy tiếp tục cập nhật thông tin cùng bản tin của chúng tôi.