


Đã có những email lừa đảo được gửi từ các tên miền của Foundation. Công ty sản xuất ví phần cứng Bitcoin Passport đã truy ra chúng bắt nguồn từ ít nhất một khóa API Cloudflare bị rò rỉ.
Công ty đã thu hồi toàn bộ khóa API vào cuối ngày 25 tháng 10 và cho biết các thiết bị Passport cùng số Bitcoin lưu trong đó vẫn an toàn.
Công ty cho biết tiền trong Passport vẫn an toàn vào lúc 11:47 tối theo giờ miền Đông Hoa Kỳ
Lúc 11:47 tối theo giờ miền Đông Hoa Kỳ, Foundation đăng cảnh báo trên X. Thư rác dường như xuất phát từ các tên miền chính thức của Foundation đã được phát tán, và tên miền độc hại có trong đó đã bị đóng.
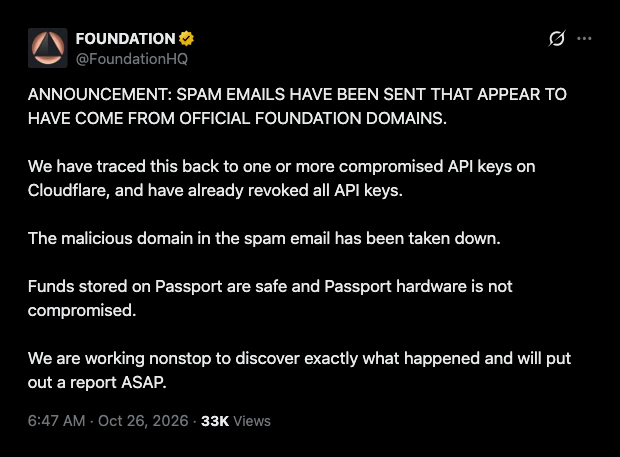 Cảnh báo của Foundation về các email rác, được @FoundationHQ đăng trên X vào ngày 26 tháng 10 năm 2026.
Phần mềm có thể dùng khóa API để truy cập vào tài khoản mà không cần mật khẩu. Chỉ cần một lần rò rỉ, bất kỳ ai có khóa đó đều có thể đăng nhập.
“Tiền lưu trữ trên Passport vẫn an toàn và phần cứng Passport không bị xâm phạm,” công ty cho biết. Công ty nói họ đang làm việc suốt ngày đêm để tìm hiểu chính xác chuyện gì đã xảy ra và sẽ công bố báo cáo.
Hướng dẫn thiết lập của Foundation cho biết Passport Core là thiết bị ngoại tuyến dùng để lưu trữ khóa và ký giao dịch. Mỗi giao dịch được tạo bởi một ví phần mềm đã ghép nối, rồi thiết bị phê duyệt giao dịch đó.
Người mua Passport cho biết các tin nhắn có tên và địa chỉ của họ
Người dùng X @crisisdot cho biết lúc 11:29 tối giờ ET rằng họ nhận được tin nhắn từ hello@foundation.xyz “nói rằng tiền trên Passport của tôi đang gặp rủi ro và yêu cầu tôi chuyển sang một cụm từ khôi phục mới.”
Cùng người dùng đó cho biết một trang web tại incident.foundation.xyz cũng đang hoạt động, đồng thời nói rằng “email và DNS của Foundation đã bị xâm phạm”. Ba bài đăng từ những người nhận được tin nhắn xuất hiện trong khoảng từ 11:29 tối đến 11:44 tối giờ ET.
Tất cả đều xuất hiện trước khi Foundation lên tiếng.
Một khách hàng cho biết tin nhắn nhắc đến một giao dịch mua vào khoảng giữa năm 2025 và đã vượt qua bộ lọc thư rác.
Cùng người mua đó cho biết có vẻ như những kẻ lừa đảo có địa chỉ giao hàng, tên, địa chỉ email và thông tin mua hàng của họ. Một người nhận khác nói rằng email có tên, địa chỉ và địa chỉ email của họ.
Foundation chưa cho biết liệu thông tin đơn hàng của khách hàng có bị truy cập hay người gửi lấy được thông tin từ đâu. Chính sách quyền riêng tư của công ty nêu rõ Foundation không thể khôi phục cụm từ hạt giống hoặc khóa riêng tư bị mất và “sẽ không bao giờ yêu cầu bạn tiết lộ chúng”.
Trezor cũng gặp sự cố tương tự vào tháng 9. Theo Cryptopolitan đưa tin, nhà sản xuất ví này đã cảnh báo người dùng về email giả mạo có tiêu đề “Cảnh báo bảo mật nghiêm trọng”, được gửi thông qua nhà cung cấp dịch vụ email bên thứ ba vào ngày 9 tháng 9.
Một người nhận cho biết tin nhắn đã vượt qua các bước kiểm tra DKIM, SPF và DMARC. Trezor đã gỡ tên miền được dùng để gửi tin nhắn.
CEO của Casa, Nick Neuman, cho biết người dùng BitBox dường như cũng đang nhận được các email tương tự và nhà cung cấp dịch vụ email tiếp thị dùng chung có thể đã bị xâm phạm.
Danh sách người mua của Trezor đã bị rò rỉ vài tuần trước đó. Do sự cố tại đối tác vận chuyển ShipMonk, tên, địa chỉ, số điện thoại, email và dữ liệu đơn hàng của khoảng 80.700 người dùng đã bị lộ.
Trezor cho biết không có thiết bị, khóa riêng tư hay bản sao lưu ví nào bị xâm phạm.
Đừng chỉ đọc tin tức tiền mã hóa. Hãy hiểu chúng. Đăng ký nhận bản tin của chúng tôi. Miễn phí.