#keystone网站遭入侵泄露买家收货地址
【Theo dõi Lão Cửu, tài lộc trong tay】 Địa chỉ trên chuỗi đã ẩn danh, nhưng bạn thì chưa. Điện thoại Apple cũ mới là chân lý
Nhiều người mua ví phần cứng để lưu trữ khóa riêng ngoại tuyến và tự nắm giữ tài sản của mình. Nhưng sự việc lần này nhắc nhở chúng ta rằng: bản thân chiếc ví đủ an toàn không có nghĩa toàn bộ quá trình mua nó cũng an toàn.
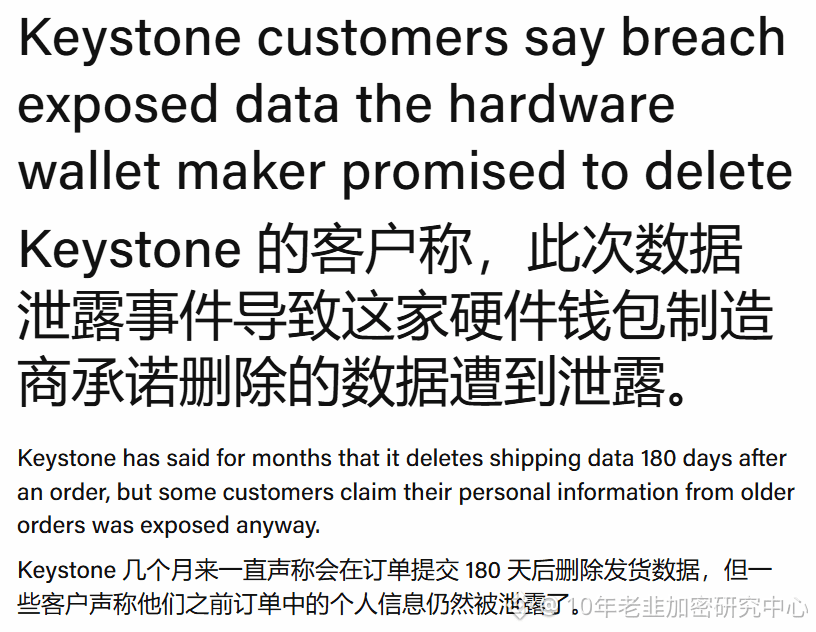
Ngày 24 tháng 10, nhà sản xuất ví phần cứng Keystone tiết lộ rằng vào ngày 20 tháng 10, họ phát hiện trang web chính thức bị truy cập trái phép. Sau đó, công ty xác nhận bên thứ ba đã lấy được một phần thông tin khách hàng, bao gồm tên, thông tin liên hệ, địa chỉ nhận hàng, cùng chi tiết đơn hàng như sản phẩm đã mua và giá cả. Hiện số người bị ảnh hưởng và danh tính kẻ tấn công vẫn chưa được công bố.
I. Khóa riêng không bị lộ, vậy tại sao sự việc vẫn nghiêm trọng?
Keystone cho biết thông tin thẻ thanh toán, ngân hàng, cụm từ khôi phục, khóa riêng và mật khẩu ví không bị ảnh hưởng bởi sự cố này. Vì vậy, hiện chưa thể xem đây là trường hợp tài sản trong ví bị đánh cắp.
Tuy nhiên, thông tin đơn hàng bị rò rỉ có thể giúp kẻ lừa đảo biết ai từng mua ví phần cứng, sử dụng thông tin liên hệ nào, thậm chí đang sống ở đâu. Khi những thông tin này được ghép nối, chúng có thể bị lợi dụng để thực hiện các cuộc tấn công lừa đảo có chủ đích, giả mạo nhân viên hỗ trợ, thậm chí gây ra rủi ro an toàn ngoài đời thực. Với người dùng tiền mã hóa, rò rỉ quyền riêng tư đôi khi chỉ là bước đầu tiên của một cuộc tấn công.
II. Điều thực sự cần cảnh giác là những vụ lừa đảo tiếp theo
Keystone cho biết họ đã chặn các truy cập liên quan, khắc phục lỗ hổng và bắt đầu thông báo cho người dùng bị ảnh hưởng, đồng thời nhắc nhở người dùng cảnh giác với các cuộc gọi, tin nhắn và email giả mạo đại diện chính thức.
Đặc biệt hãy cảnh giác với những tin nhắn tự nhận có thể hoàn tiền, gửi thiết bị thay thế, sửa ví hoặc xử lý vấn đề đơn hàng. Nếu nắm được thông tin mua hàng thật, kẻ lừa đảo thường dễ chiếm được lòng tin hơn so với những tin nhắn rác thông thường.$BTC $ETH $BMT