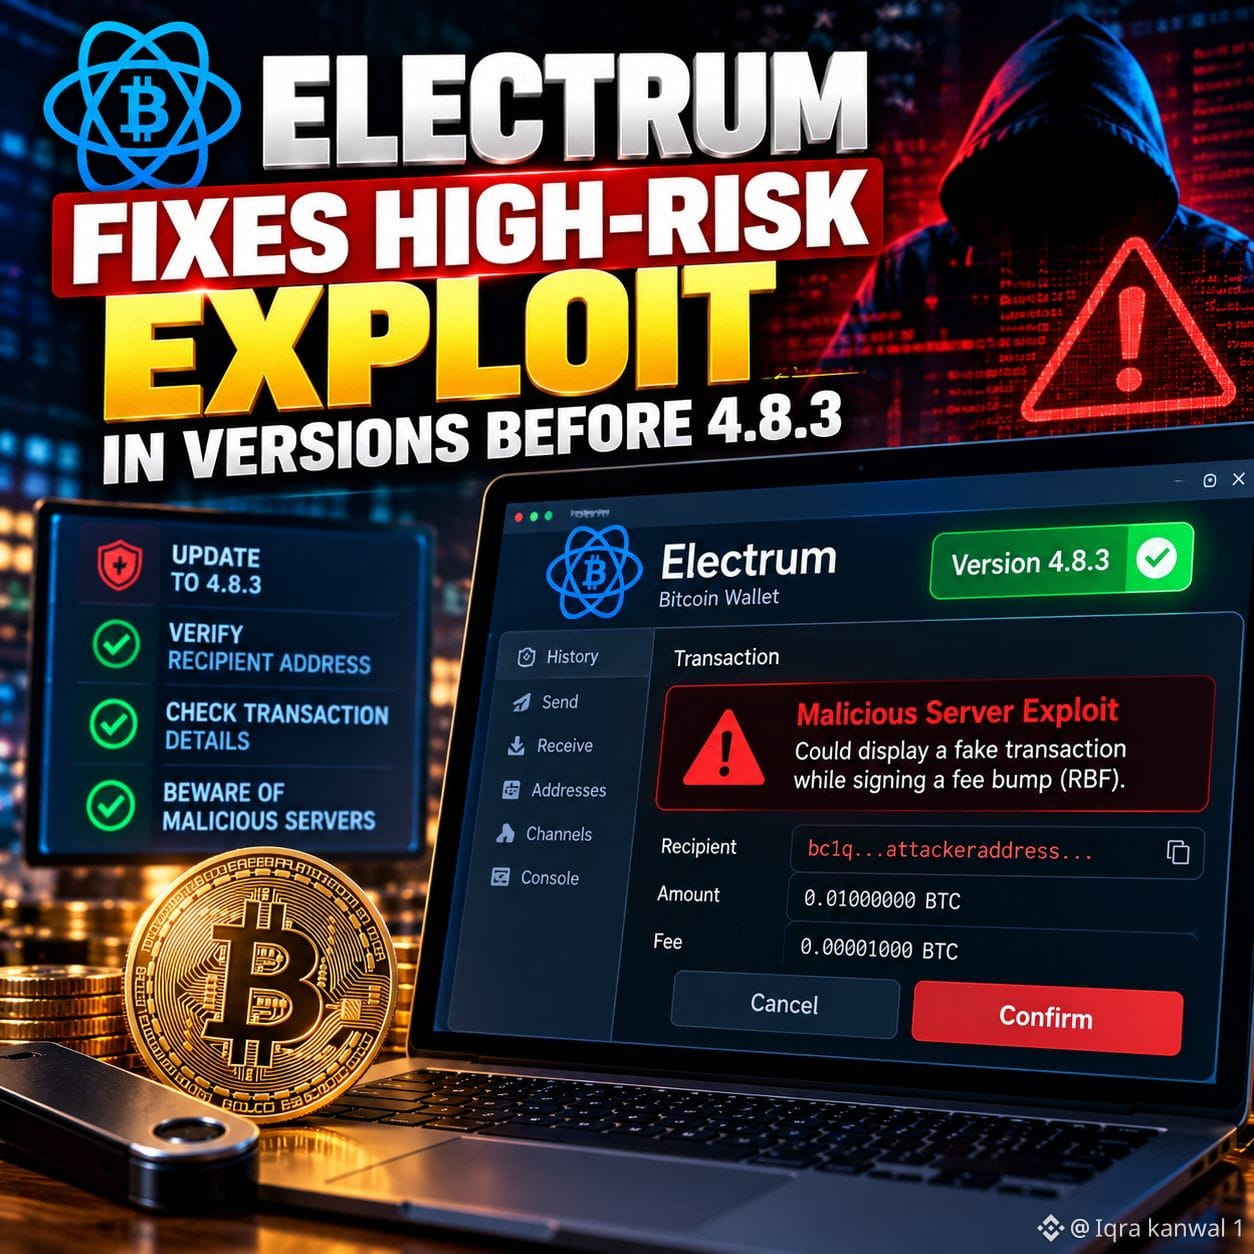
#electrumfixeshighriskexploitinversionsbefore4.8.3 🚨 ELECTRUM VÁ LỖ HỔNG NGHIÊM TRỌNG TRONG VÍ BITCOIN
Bảo mật ví Bitcoin một lần nữa thu hút sự chú ý sau khi Electrum công bố một lỗ hổng nghiêm trọng ảnh hưởng đến mọi phiên bản trước 4.8.3. Đáng lo hơn, các nhà phát triển cho biết một số máy chủ độc hại đã khai thác lỗ hổng này trên thực tế.
🔍 Cuộc tấn công diễn ra như thế nào?
Máy chủ độc hại có thể chặn một giao dịch Bitcoin vừa được phát đi, rồi khiến ví hiển thị một giao dịch xung đột gửi tiền đến địa chỉ do kẻ tấn công kiểm soát. Rủi ro xuất hiện khi người dùng cố tăng phí bằng Replace-by-Fee (RBF). Ở các phiên bản có lỗ hổng, ví có thể ký giao dịch thay thế giả mạo, biến một giao dịch đang chờ xử lý gây hiểu lầm thành tổn thất thực sự.
Electrum xác nhận đã nhận được hai báo cáo từ người dùng, trong đó có một trường hợp bị mất tiền. Tổng thiệt hại tài chính chưa được công bố.
🛡️ Người dùng nên làm gì ngay bây giờ?
• Cập nhật Electrum lên phiên bản 4.8.3 từ nguồn chính thức.
• Xác minh đầy đủ địa chỉ người nhận và số tiền trước khi ký.
• Kiểm tra kỹ mọi giao dịch tăng phí, thay vì tin tưởng vào lịch sử giao dịch hiển thị.
• Đừng vội thực hiện giao dịch khi có điều gì đó bất thường.
📊 Góc nhìn thị trường: đây chủ yếu là vấn đề bảo mật ví, không phải bằng chứng cho thấy mạng lưới Bitcoin nền tảng đã bị xâm phạm. Dù vậy, những sự cố như thế này nhấn mạnh lý do việc tự quản lý tài sản đòi hỏi phải xác minh giao dịch cẩn thận và thường xuyên cập nhật phần mềm.
Bài học cốt lõi rất đơn giản: đừng bao giờ cho rằng một giao dịch đang chờ xử lý là an toàn chỉ vì nó xuất hiện trong ví của bạn.
💬 Mỗi lần gửi BTC, bạn có xác minh toàn bộ địa chỉ không, hay chỉ dựa vào lịch sử giao dịch trong ví?
#Bitcoin #Electrum #CryptoSecurity #BTC #BinanceSquare
$NIL $PYTH $IOST