#electrumfixeshighriskexploitinversionsbefore4.8.3 🚨 Electrum khắc phục lỗ hổng nghiêm trọng: Người dùng Bitcoin cần hành động
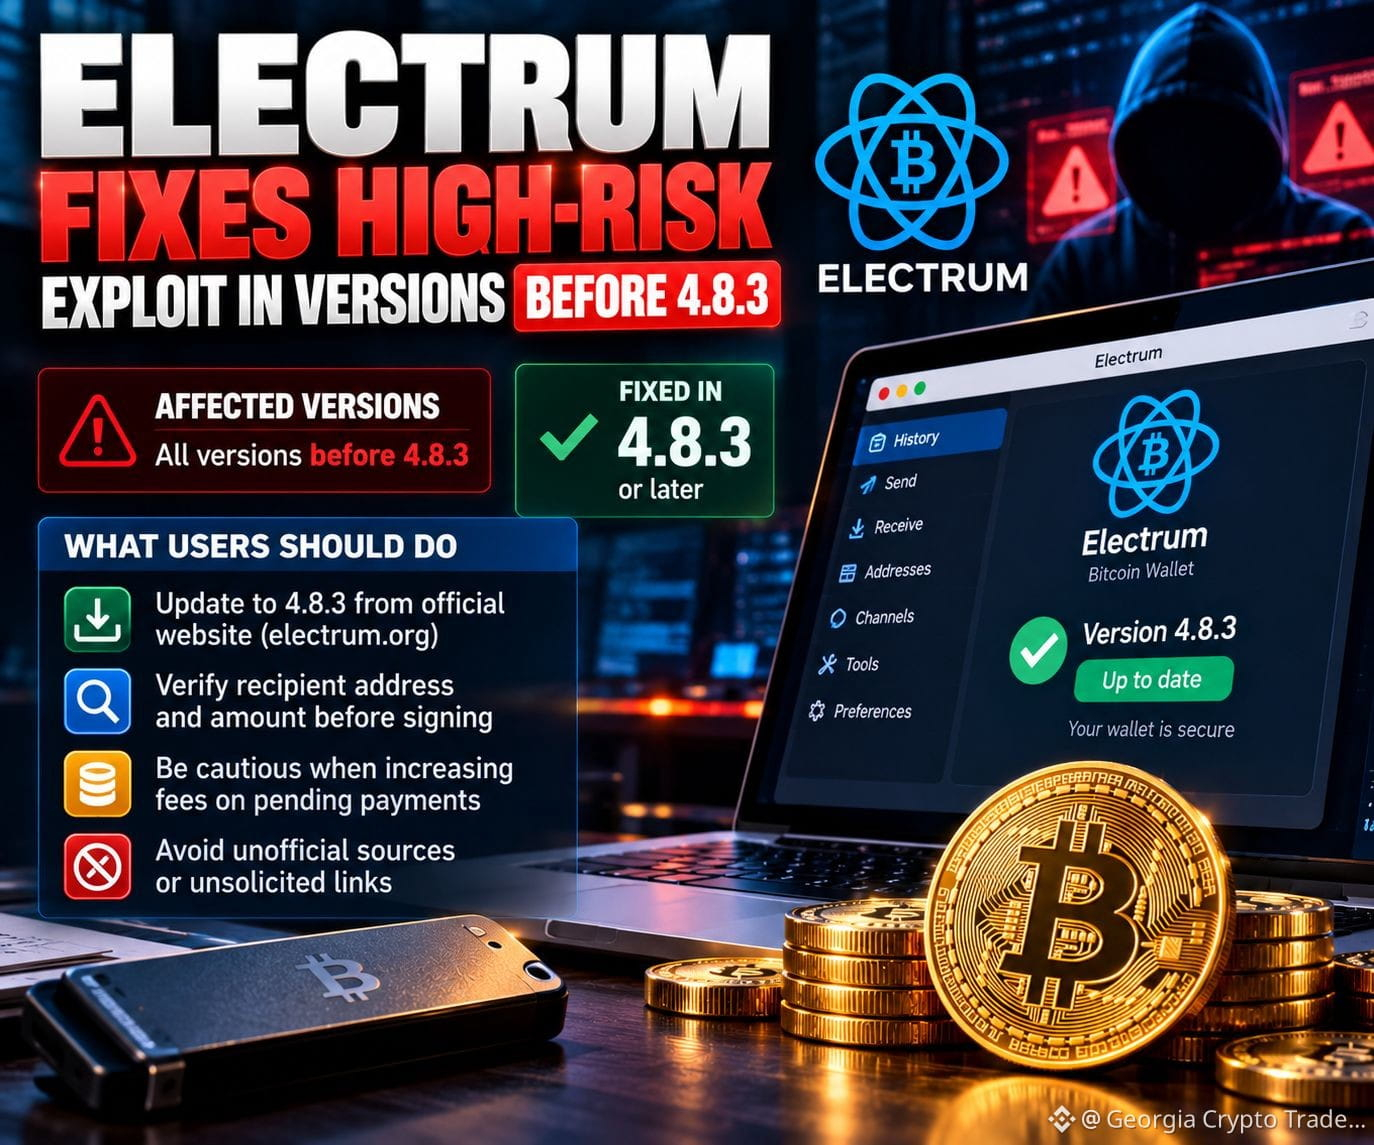
Electrum đã phát hành phiên bản 4.8.3 sau khi công bố một lỗ hổng bảo mật nghiêm trọng bị các máy chủ độc hại khai thác để chuyển hướng các khoản thanh toán Bitcoin. Sự cố ảnh hưởng đến tất cả các phiên bản trước 4.8.3. Các nhà phát triển xác nhận có hai báo cáo về sự cố, trong đó có một trường hợp bị mất tiền.
🔍 Lỗ hổng được khai thác như thế nào?
Máy chủ độc hại có thể ẩn khoản thanh toán chưa xác nhận ban đầu của người dùng và hiển thị một giao dịch giả mạo, chuyển tiền cho kẻ tấn công. Mối nguy hiểm xuất hiện khi người dùng cố tăng phí giao dịch bằng Replace-by-Fee (RBF). Ở các phiên bản có lỗ hổng, thao tác này có thể khiến người dùng tự ký giao dịch gian lận.
Đây là lời nhắc rằng bảo mật ví không chỉ là bảo vệ cụm từ khôi phục. Việc xác minh giao dịch và phần mềm kết nối bạn với mạng lưới cũng rất quan trọng.
🛡️ Người dùng nên làm gì:
• Cập nhật Electrum lên phiên bản 4.8.3 trở lên từ trang web chính thức: electrum.org.
• Kiểm tra đầy đủ địa chỉ người nhận và số tiền trước khi ký bất kỳ giao dịch nào.
• Đặc biệt thận trọng khi tăng phí cho các khoản thanh toán đang chờ xử lý.
• Tránh tải bản cập nhật ví từ các liên kết không mong muốn hoặc nguồn không chính thức.
📊 Góc nhìn thị trường: Đây chủ yếu là vấn đề bảo mật ví, không tự động là tín hiệu tiêu cực đối với giá Bitcoin. Tuy nhiên, các sự cố gây mất tiền thật có thể làm suy giảm niềm tin vào việc tự lưu ký nếu người dùng bỏ qua những nguyên tắc bảo mật cơ bản.
Điều cốt yếu rất đơn giản: xác minh trước khi ký, luôn cập nhật phần mềm ví và đừng bao giờ cho rằng giao dịch an toàn chỉ vì nó xuất hiện trong lịch sử giao dịch.
Gần đây bạn đã kiểm tra phiên bản ví của mình chưa?
#Bitcoin #Electrum #CryptoSecurity #BTC #CryptoNews
$DASH $LUMIA $ZEC
Electrum đã phát hành phiên bản 4.8.3 sau khi công bố một lỗ hổng bảo mật nghiêm trọng bị các máy chủ độc hại khai thác để chuyển hướng các khoản thanh toán Bitcoin. Sự cố ảnh hưởng đến tất cả các phiên bản trước 4.8.3. Các nhà phát triển xác nhận có hai báo cáo về sự cố, trong đó có một trường hợp bị mất tiền.
🔍 Lỗ hổng được khai thác như thế nào?
Máy chủ độc hại có thể ẩn khoản thanh toán chưa xác nhận ban đầu của người dùng và hiển thị một giao dịch giả mạo, chuyển tiền cho kẻ tấn công. Mối nguy hiểm xuất hiện khi người dùng cố tăng phí giao dịch bằng Replace-by-Fee (RBF). Ở các phiên bản có lỗ hổng, thao tác này có thể khiến người dùng tự ký giao dịch gian lận.
Đây là lời nhắc rằng bảo mật ví không chỉ là bảo vệ cụm từ khôi phục. Việc xác minh giao dịch và phần mềm kết nối bạn với mạng lưới cũng rất quan trọng.
🛡️ Người dùng nên làm gì:
• Cập nhật Electrum lên phiên bản 4.8.3 trở lên từ trang web chính thức: electrum.org.
• Kiểm tra đầy đủ địa chỉ người nhận và số tiền trước khi ký bất kỳ giao dịch nào.
• Đặc biệt thận trọng khi tăng phí cho các khoản thanh toán đang chờ xử lý.
• Tránh tải bản cập nhật ví từ các liên kết không mong muốn hoặc nguồn không chính thức.
📊 Góc nhìn thị trường: Đây chủ yếu là vấn đề bảo mật ví, không tự động là tín hiệu tiêu cực đối với giá Bitcoin. Tuy nhiên, các sự cố gây mất tiền thật có thể làm suy giảm niềm tin vào việc tự lưu ký nếu người dùng bỏ qua những nguyên tắc bảo mật cơ bản.
Điều cốt yếu rất đơn giản: xác minh trước khi ký, luôn cập nhật phần mềm ví và đừng bao giờ cho rằng giao dịch an toàn chỉ vì nó xuất hiện trong lịch sử giao dịch.
Gần đây bạn đã kiểm tra phiên bản ví của mình chưa?
#Bitcoin #Electrum #CryptoSecurity #BTC #CryptoNews
$DASH $LUMIA $ZEC