Nếu bạn dùng ví Electrum, tốt nhất hãy cập nhật lên phiên bản 4.8.3 ngay hôm nay.
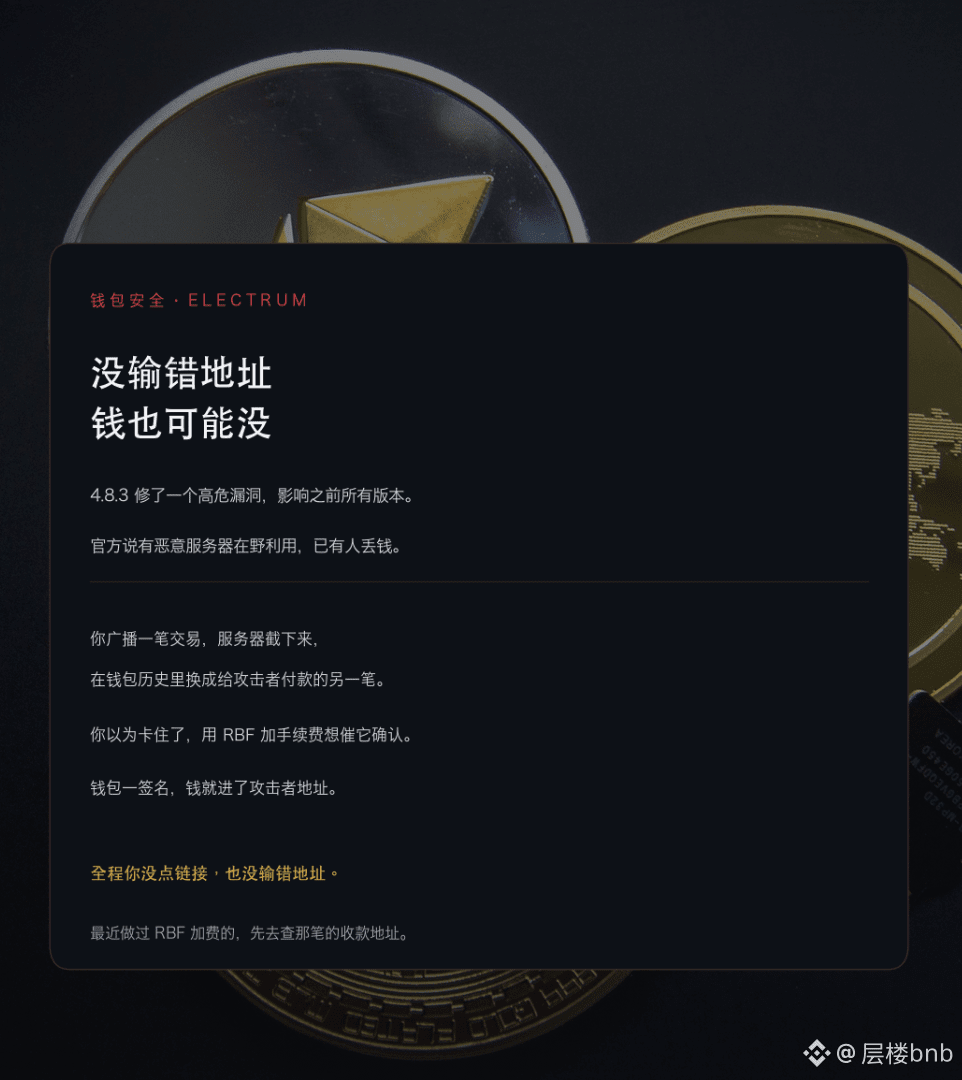
Phiên bản này đã vá một lỗ hổng nghiêm trọng, ảnh hưởng đến tất cả các phiên bản trước 4.8.3. Electrum cho biết các máy chủ độc hại đã khai thác lỗ hổng này ngoài thực tế và một số người dùng đã mất tiền.
Cách thức tấn công khá tinh vi.
Bạn phát một giao dịch, máy chủ độc hại chặn giao dịch đó rồi thay bằng một giao dịch khác trong lịch sử ví của bạn, với địa chỉ nhận là của kẻ tấn công.
Bạn tưởng giao dịch bị kẹt nên dùng RBF để tăng phí, mong giao dịch được xác nhận nhanh hơn. Lúc này ví sẽ ký giao dịch và tiền sẽ được gửi đến địa chỉ của kẻ tấn công.
Trong suốt quá trình đó, bạn không nhập sai địa chỉ và cũng không nhấp vào bất kỳ liên kết nào.
Nếu gần đây bạn dùng Electrum và đã tăng phí RBF cho một giao dịch nào đó, hãy kiểm tra xem địa chỉ nhận của giao dịch đó có chính xác không. Kiểm tra xong rồi hãy cập nhật.#electrum修复4.8.3前版本高危漏洞 $TRUST