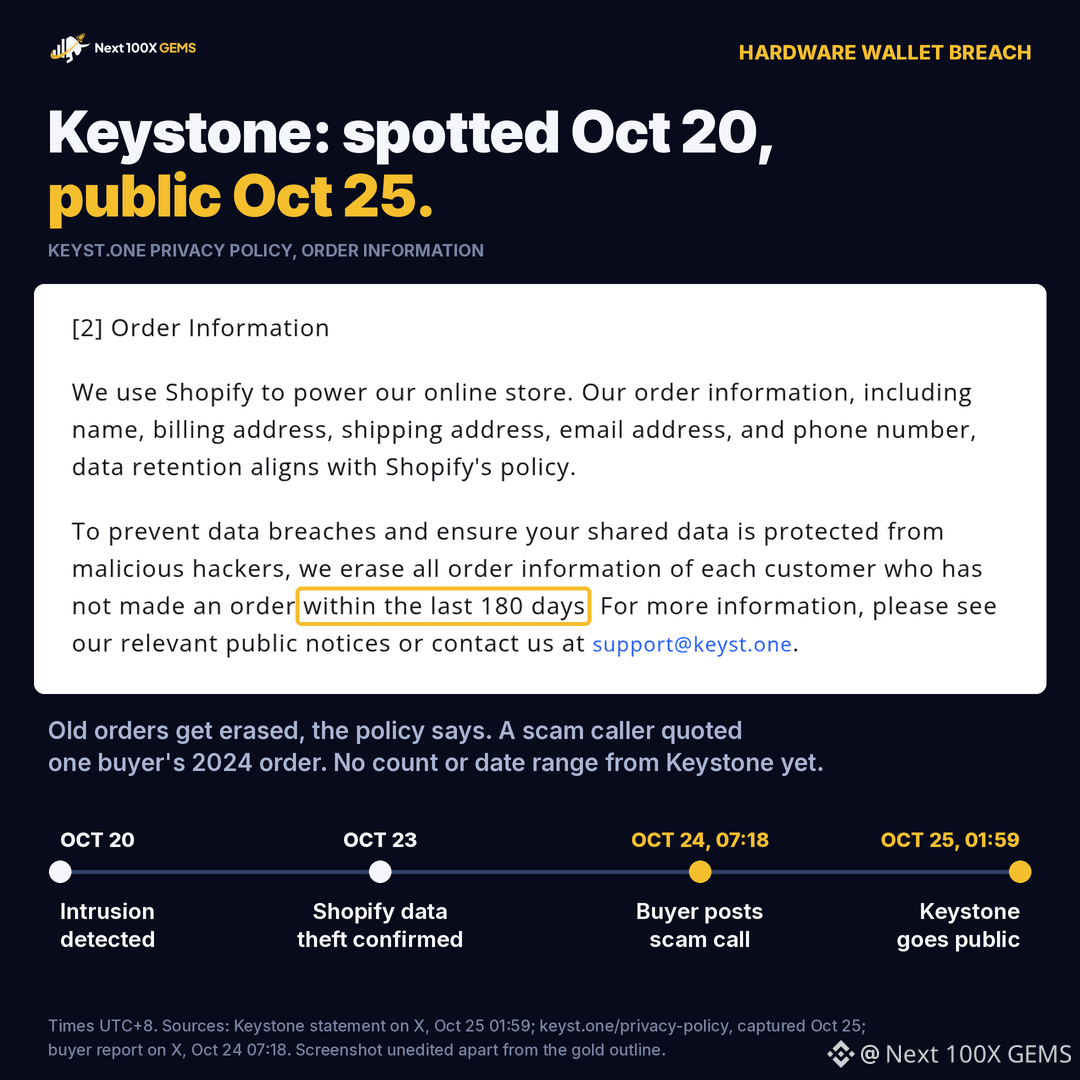
Keystone phát hiện có người xâm nhập trang web của mình vào ngày 20 tháng 10. Công chúng được biết tin này lúc 01:59 UTC+8 ngày 25 tháng 10, và một người mua cho biết những kẻ lừa đảo đã gọi điện trước.
Nhà sản xuất ví phần cứng cho biết sau khi kiểm tra hoạt động API Shopify, họ xác nhận vào ngày 23 tháng 10 rằng một bên thứ ba đã lấy được dữ liệu giao hàng của khách hàng: tên, thông tin liên hệ, địa chỉ giao hàng và thông tin đơn hàng, bao gồm mặt hàng và giá cả. Theo Keystone, thông tin thẻ và ngân hàng, cụm từ khôi phục, khóa riêng tư và mật khẩu ví không bị lộ.
Khoảng 18 giờ trước thông báo đó, một người dùng X đăng rằng có người gọi từ số giả mạo của cảnh sát Montreal và đọc lại những chi tiết trùng khớp với đơn hàng Keystone của họ từ năm 2024.
Mốc thời gian đó mới là điều đáng ngại. Chính sách quyền riêng tư của Keystone nêu rằng họ xóa thông tin đơn hàng của bất kỳ khách hàng nào không đặt hàng trong 180 ngày gần nhất. Theo quy định đó, đơn hàng từ năm 2024 mà không có giao dịch mua mới hơn lẽ ra không còn được lưu trữ. Nếu dữ liệu người gọi có được là từ vụ rò rỉ này, thì cả những người mua từ trước cũng nằm trong diện bị ảnh hưởng. Keystone chưa xác nhận điều này, cũng chưa cho biết có bao nhiêu khách hàng bị ảnh hưởng. Họ hứa sẽ công bố một báo cáo chi tiết “trong vài ngày tới”.
Ví phần cứng giúp giữ các khóa $BTC của bạn ngoại tuyến. Nhưng nó không thể ngăn ai đó biết tên và địa chỉ của bạn gọi điện để nói về khoản “hoàn tiền” hoặc gửi cho bạn một thiết bị “thay thế” được chế tạo để đánh cắp cụm từ hạt giống của bạn.
Nếu bạn từng mua hàng từ Keystone, hãy coi mọi cuộc gọi, tin nhắn, email hoặc bưu kiện đề nghị hoàn tiền, thiết bị mới hay cách khắc phục là lừa đảo. Đừng bao giờ nhập cụm từ khôi phục vào một thiết bị mà bạn không đặt mua.
#CryptoSecurity #VíCứng
Không phải lời khuyên tài chính. Tự nghiên cứu.