


Ngày 22 tháng 10 năm 2026, hàng triệu tin tặc đã tìm cách khai thác hai lỗ hổng lớn trong PHP. Các chính phủ và doanh nghiệp buộc phải ngừng hoạt động một số hệ thống trực tuyến, trong khi các nhóm chuyên gia khẩn trương triển khai bản vá khẩn cấp. Điều này cho thấy các chuyên gia an ninh mạng hiện có quá ít thời gian để ứng phó với những lỗ hổng nghiêm trọng.
Hai lỗi được chấm 9,2 điểm có thể trao quyền kiểm soát máy chủ
Hai lỗ hổng này, được gọi chung là PHP2Shell, có mã theo dõi CVE-2026-109618 và CVE-2026-109619. Cả hai đều có mức độ nghiêm trọng tới hạn, với điểm số 9,2 trên 10. Ngày 21 tháng 10 năm 2026, PHP đã phát hành bốn bản sửa lỗi cho các phiên bản 8.5.12, 8.4.27, 8.3.36 và 8.2.35.
NCSC của Vương quốc Anh cho biết các lỗi này có thể làm hỏng bộ nhớ nội bộ của PHP. Trong một số điều kiện nhất định, kẻ tấn công có thể chạy mã mà không cần đăng nhập. Wiz cũng cho thấy dữ liệu nhạy cảm, bao gồm mật khẩu và khóa API, có thể bị rò rỉ từ bộ nhớ.
Theo W3Techs, PHP được dùng trên 69,3% số website có ngôn ngữ phía máy chủ xác định được. Con số này cho thấy PHP phổ biến đến mức nào, chứ không cho biết có bao nhiêu trang web bị xâm nhập.
Khoảng thời gian từ lúc phát hành bản vá đến khi bị khai thác đang ngày càng ngắn lại
Frontier AI đã giúp các nhà nghiên cứu ghép nối những cách khai thác các lỗ hổng đã ẩn sâu trong PHP suốt nhiều năm. Cryptopolitan đưa tin rằng các bản vá được phát hành sớm hơn dự kiến một ngày sau khi thông tin kỹ thuật bị rò rỉ.
Dấu hiệu của cuộc tấn công đã xuất hiện trước khi có bất kỳ vụ tấn công nào được báo cáo. Ngày 17 tháng 10 năm 2026, bốn ngày trước khi công bố, AWS phát hiện nỗ lực này trong nhật ký honeypot MadPot. Chưa rõ cuộc tấn công có thành công hay không. Giám đốc an ninh của AWS, CJ Moses, cảnh báo rằng những kẻ tấn công sử dụng AI có thể tạo ra các mối đe dọa chỉ trong vài giờ, thậm chí vài phút sau khi thông tin được công bố.
Chỉ trong một ngày, hàng nghìn lượt dò quét đã tăng lên hàng triệu
Matthew Prince, CEO của Cloudflare, tiết lộ rằng đã có hàng nghìn nỗ lực trong 10 giờ trước khi thông tin được công bố vào ngày 21 tháng 10. Chỉ 45 phút sau đó, số nỗ lực đã tăng lên hàng chục nghìn. Trong vòng hai giờ tiếp theo, con số này vượt mốc hàng trăm nghìn. Chẳng bao lâu sau, số nỗ lực đã lên đến hàng triệu. Đây là các nỗ lực tấn công, không phải những vụ xâm nhập đã được xác nhận.
Cloudflare đã triển khai biện pháp bảo vệ bằng tường lửa từ trước, nhưng biện pháp này không thể thay thế việc cài đặt bản vá.
Ngày 22 tháng 10, Reuters đưa tin Nomura, Mitsubishi UFJ, ANA, East Japan Railway và Orange đã tạm ngừng một số dịch vụ để phòng ngừa. Các trang web của chính phủ ở Phần Lan, Hà Lan và Pháp cũng tạm thời ngừng hoạt động.
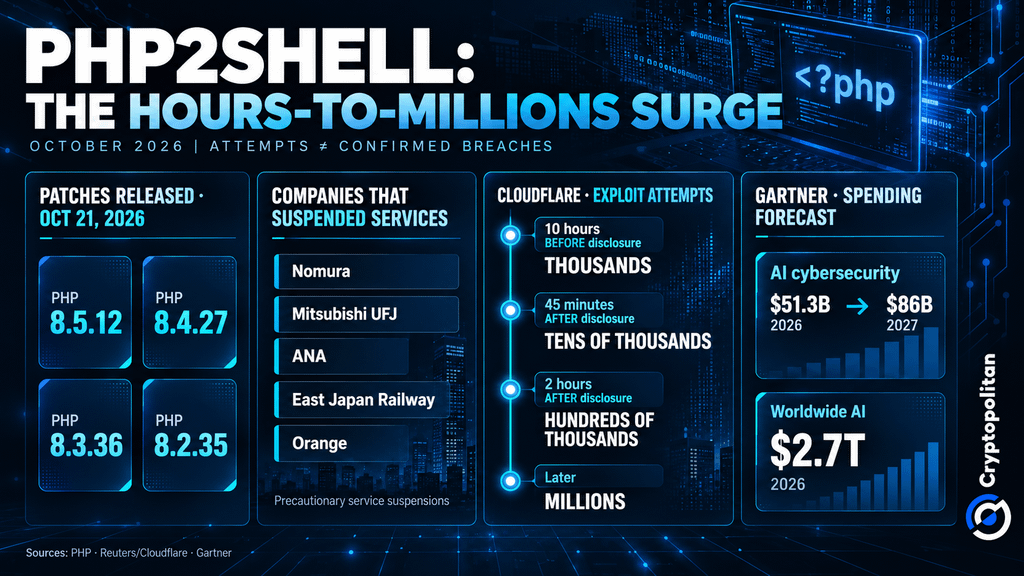 Dòng thời gian tấn công PHP2Shell: Hàng triệu nỗ lực khai thác, bản vá PHP và chi tiêu cho AI
Khó nhất là tìm ra mọi bản sao của PHP
PHP có thể ẩn trong các thiết bị mà quản trị viên hiếm khi nghĩ đến việc kiểm tra. Danh mục của NCSC Hà Lan bao gồm các sản phẩm bên thứ ba đang được rà soát, trong đó có các sản phẩm của Fortinet. Searchlight Cyber đã phát hành công cụ quét để xác định các máy chủ dễ bị tấn công. Công cụ này cố ý kiểm tra tình trạng cạn kiệt bộ nhớ, vì vậy cần thận trọng khi sử dụng.
Elizabeth Barron, giám đốc điều hành của PHP Foundation, nói với WIRED:
Theo hiểu biết của chúng tôi, chưa có nỗ lực thực thi mã từ xa nào thành công.
Chi tiêu cho bảo mật đang hướng đến đâu
Dự báo ngày 16 tháng 9 của Gartner ước tính chi tiêu toàn cầu cho an ninh mạng bằng AI đạt 51,3 tỷ USD vào năm 2026 và gần 86 tỷ USD vào năm 2027. Gartner dự báo tổng chi tiêu toàn cầu cho AI sẽ đạt 2,7 nghìn tỷ USD vào năm 2026.
PHP2Shell không phải là nguyên nhân dẫn đến các khoản chi tiêu được dự báo đó. Thay vào đó, vụ việc này cho thấy rõ các doanh nghiệp cần hiểu rõ phần mềm mình đang sử dụng, nhanh chóng vá các lỗ hổng và phát hiện mối đe dọa từ lâu trước khi chúng gây ra thiệt hại.
Nếu bạn đang đọc bài này, bạn đã đi trước một bước. Hãy tiếp tục dẫn đầu cùng bản tin của chúng tôi.