Nhà giao dịch tiền mã hóa lo sợ bị thanh lý, thị trường sụp đổ và lừa đảo. Nhưng chúng ta dành bao nhiêu sự quan tâm cho tính bảo mật của những trang web mà mình tin tưởng?
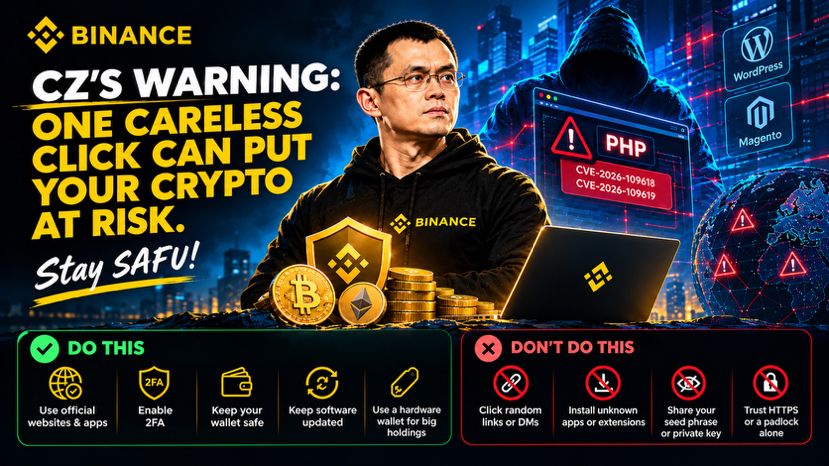
Ngày 21 tháng 10 năm 2026, PHP công bố hai lỗ hổng nghiêm trọng: CVE-2026-109618 và CVE-2026-109619, cả hai đều được chấm điểm CVSS 9.2. Những lỗ hổng này có thể cho phép thực thi mã từ xa mà không cần xác thực trên các máy chủ dễ bị tấn công. Bản vá bảo mật đã được phát hành.
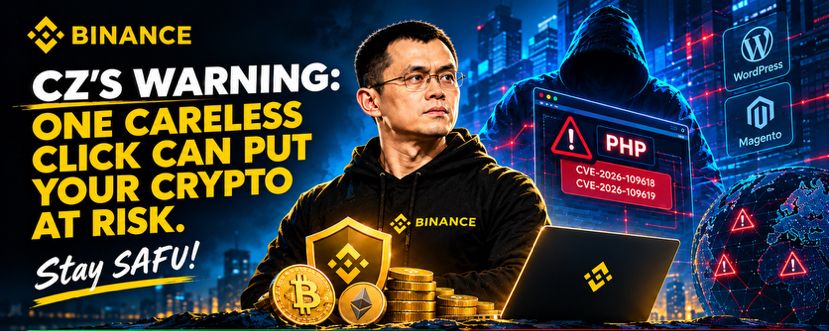
Đây là lỗ hổng PHÍA MÁY CHỦ — không phải bằng chứng cho thấy mọi trang web hoặc thiết bị của khách truy cập đều đã bị xâm phạm. Nhưng lời cảnh báo của CZ là lời nhắc đúng lúc: mức độ an toàn của bạn khi giao dịch tiền mã hóa chỉ vững chắc bằng mắt xích yếu nhất.
🛡️ MỌI NHÀ GIAO DỊCH TIỀN MÃ HÓA NÊN LÀM ĐIỀU NÀY:
✅ Truy cập các sàn giao dịch qua ứng dụng chính thức hoặc dấu trang đã lưu. Kiểm tra toàn bộ tên miền trước khi đăng nhập.
✅ Bật xác thực hai yếu tố (2FA) mạnh hoặc dùng passkey, sử dụng mật khẩu riêng biệt và tuyệt đối không chia sẻ mã xác minh.
✅ Cập nhật trình duyệt, hệ điều hành và phần mềm ví qua các kênh chính thức.
✅ Dùng ví phần cứng để lưu trữ số tài sản đáng kể. Kiểm tra địa chỉ và mạng trước khi ký giao dịch.
✅ Kiểm tra các quyền đã cấp cho ví và giới hạn quyền của khóa API. Tắt chức năng rút tiền bằng khóa API bất cứ khi nào có thể.
🚫 TUYỆT ĐỐI ĐỪNG LÀM ĐIỀU NÀY:
❌ Nhấp vào tin nhắn riêng hoặc bình luận bất kỳ hứa hẹn bản vá bảo mật, airdrop hoặc bảo vệ ví khẩn cấp.
❌ Cài ứng dụng hoặc tiện ích mở rộng không rõ nguồn gốc, kết nối ví hoặc ký giao dịch chỉ vì một trang web yêu cầu bạn làm vậy.
❌ Nhập cụm từ khôi phục hoặc khóa riêng tư trên trang web—kể cả trang tự nhận là bộ phận hỗ trợ chính thức.
❌ Cho rằng HTTPS hoặc biểu tượng ổ khóa đảm bảo trang web đáng tin cậy.
⚠️ ĐÃ NHẤP VÀO LIÊN KẾT ĐÁNG NGỜ? Đừng hoảng loạn. Tránh tương tác thêm. Nếu đã nhập thông tin đăng nhập, hãy đổi thông tin đó qua dịch vụ chính thức và thu hồi các phiên đăng nhập cùng khóa API đáng ngờ. Nếu cụm từ khôi phục bị lộ, hãy xem ví đó như đã bị xâm phạm.
Chủ sở hữu trang web phải cập nhật môi trường chạy PHP; chỉ cập nhật WordPress không khắc phục được lỗ hổng PHP tiềm ẩn.
💡 BÀI HỌC THỰC SỰ: Trong lĩnh vực tiền mã hóa, bảo vệ vốn đồng nghĩa với bảo vệ quyền truy cập vào vốn—chứ không chỉ dự đoán cây nến tiếp theo.
CZ nói: “Hãy luôn SAFU.” Bạn có tuân thủ danh sách kiểm tra bảo mật nghiêm ngặt, hay chỉ trông chờ vào may mắn?
👇 Chia sẻ quy tắc bảo mật số 1 của bạn. Có thể ai đó trong cộng đồng này cần nghe điều đó.