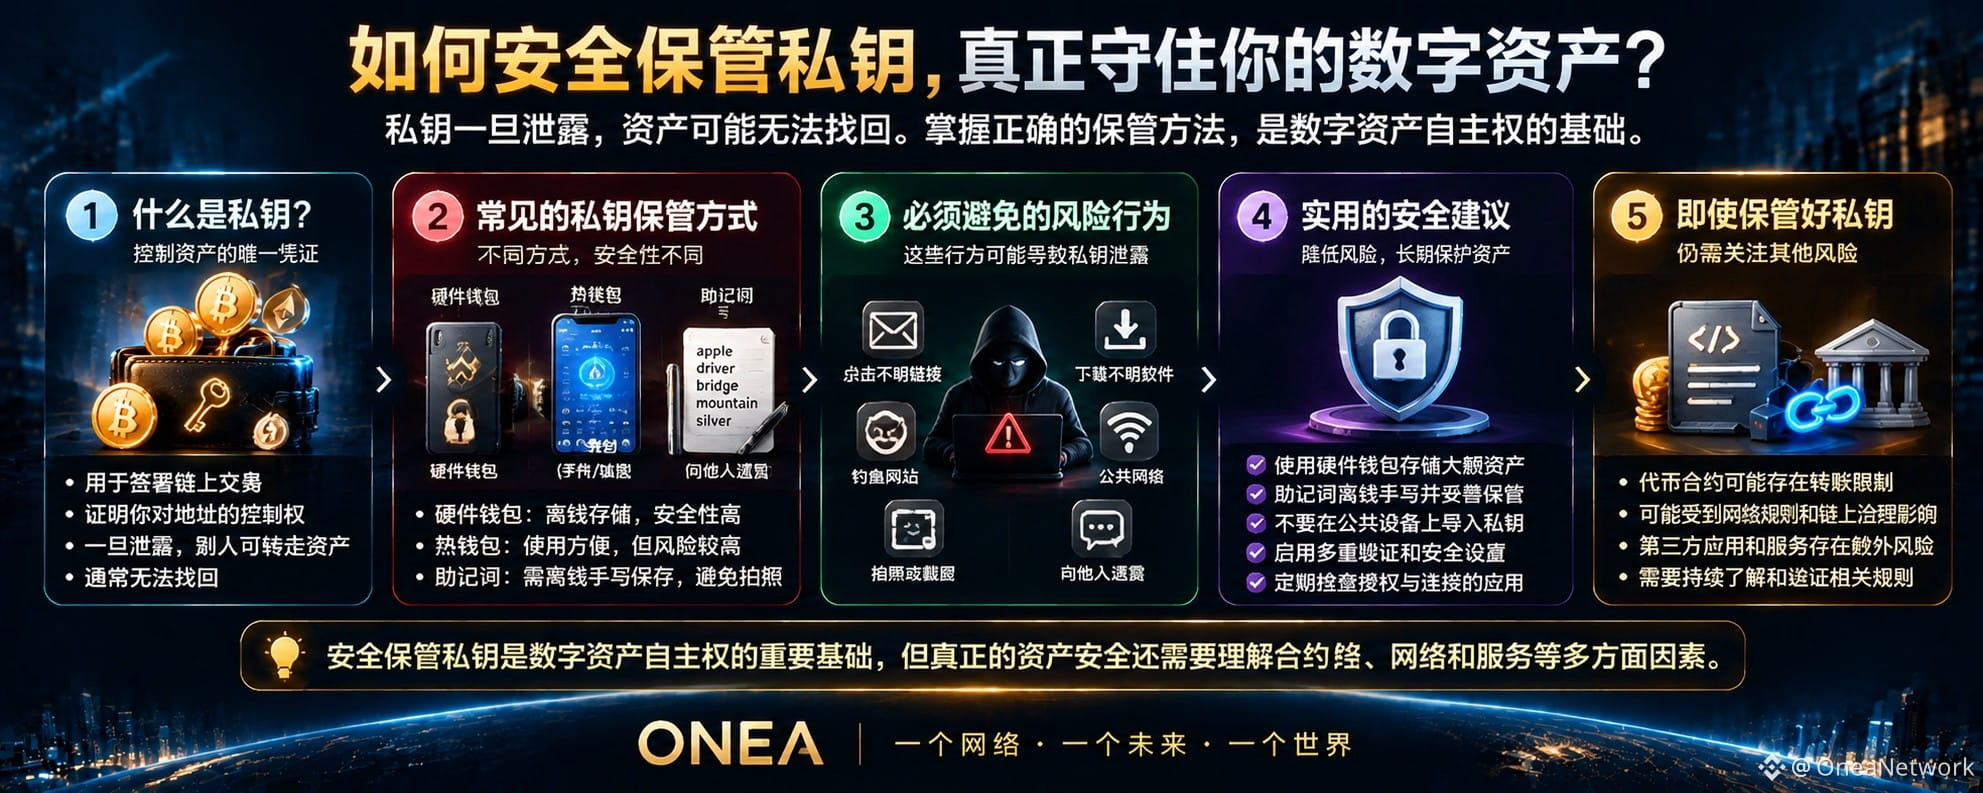
🔐 如何安全保管私钥,真正守住自己的数字资产?
在 Web3 世界里,我们经常讨论资产自主权。
有人关注钱包是否去中心化,有人研究智能合约是否公开,也有人关心项目是否真正掌握在用户手中。
但在讨论这些问题之前,还有一件看似基础、实际上至关重要的事情:
你是否真正保护好了自己的私钥?
因为对于非托管钱包来说,私钥不仅是访问资产的重要凭证,也是授权链上交易的关键。私钥一旦泄露,攻击者就可能在相关网络和权限允许的情况下转移资产。
而一旦交易被区块链确认,追回资产往往非常困难。
因此,理解私钥是什么、如何保管,以及哪些风险容易被忽视,是每一个数字资产参与者都应该掌握的基本知识。
一、私钥究竟是什么?为什么如此重要?
可以把私钥理解为控制钱包的一把重要钥匙。
在非托管钱包中,用户通过私钥或相应的签名机制授权交易。钱包地址则可以用于接收资产和公开查询相关链上记录。
这里需要区分一个概念:钱包地址可以公开分享,但私钥绝不能随意公开。
如果别人知道你的钱包地址,通常只能查看公开的链上信息,并不能仅凭地址直接转走你的资产。
但如果别人获得了你的私钥,或者获得了足以恢复钱包的助记词,就可能取得相应的资产控制权。
这也是为什么,私钥和助记词不应该被当作普通密码随意处理。
二、不同的保管方式,各自有哪些风险?
第一种:硬件钱包。
硬件钱包通常将私钥保存在专用设备中,并尽可能让签名操作在设备内部完成,降低私钥直接暴露在联网设备上的风险。
但硬件钱包并不是绝对安全的。
用户仍然需要注意设备来源、固件安全、交易签名内容,以及助记词的备份方式。即使设备本身没有问题,如果助记词已经泄露,资产仍可能面临风险。
第二种:软件钱包。
软件钱包通常使用方便,适合日常管理和链上交互。
但如果设备感染恶意软件、钱包应用来源不可靠,或者用户在不安全的环境中输入助记词,私钥相关信息就可能被窃取。
因此,选择可信的钱包来源、及时更新软件、保护设备安全,是使用软件钱包时不可忽视的基本措施。
第三种:助记词备份。
助记词可以帮助用户在兼容的钱包中恢复相应的钱包密钥,因此它的安全等级不应低于私钥。
建议采用可靠的离线备份方式,并妥善保管,避免拍照、截图、上传网盘或通过聊天工具发送。
如果助记词被他人获取,即使原来的手机或硬件钱包仍在自己手中,也不代表资产依然安全。
三、哪些行为最容易让私钥泄露?
很多资产安全事故,并不是因为区块链技术突然失效,而是因为用户在日常操作中忽略了风险。
需要特别警惕以下几种情况:
• 点击来源不明的链接,进入仿冒钱包或钓鱼网站。
• 下载未经核实的钱包应用或软件,导致设备受到恶意程序攻击。
• 在网站、聊天窗口或所谓的客服页面输入私钥或助记词。
• 将助记词截图、上传云端,或者发送给其他人。
• 在公共设备上操作钱包,或在不可信的环境中授权交易。
• 没有认真检查交易内容,就直接签署不熟悉的授权请求。
其中有一个特别容易被忽视的问题:
并不是每一次风险都要求你直接交出私钥。
某些恶意合约或授权请求,可能让用户在不理解具体内容的情况下,授予第三方一定的资产操作权限。
所以,保护资产不仅需要保护私钥,也需要认真检查自己签署了什么、授权了什么。
四、普通用户可以建立哪些安全习惯?
第一,使用可信来源的钱包和相关工具,避免随意安装来路不明的软件。
第二,妥善保管助记词和私钥,尽量采用可靠的离线备份方式,并防止未经授权的访问。
第三,不要把私钥或助记词提供给任何自称客服、项目团队或安全人员的人。真正需要帮助时,应通过官方渠道核实,但也不要向对方交出秘密凭证。
第四,签署交易之前,检查交易对象、授权范围和相关提示。对于无法理解的请求,不要因为担心错过机会就匆忙操作。
第五,定期检查钱包授权和相关安全设置。在确认不再需要某项授权时,可以了解是否能够安全撤销,以及撤销操作可能产生的费用和限制。
第六,为重要账户启用适当的安全保护,并了解设备丢失、备份损坏或凭证泄露时应该如何应对。
这些习惯不能消除所有风险,但能够帮助用户减少许多可以提前避免的问题。
五、即使私钥保管得很好,资产就绝对安全吗?
答案仍然是否定的。
私钥安全只是数字资产安全的一部分。
代币合约可能存在特定的转账限制;智能合约可能具有管理员或升级权限;第三方服务可能受到安全事件、服务中断或政策变化的影响。
不同区块链和不同资产的运行规则也可能存在差异。
因此,我们需要把几个问题分开来看:
私钥是否安全?
钱包是否可信?
交易授权是否合理?
合约权限是否清晰?
所依赖的服务是否存在额外风险?
这些问题共同构成了更完整的资产安全判断。
对于 ONEA,我们也希望社区形成这样的习惯:不要只因为一个项目使用了某种技术,就直接认定它绝对安全;也不要只因为一项功能尚未实现,就把未来规划当成现有能力。
真正的信任,需要建立在清晰的信息、合理的安全措施,以及能够持续验证的实际进展之上。
私钥是资产自主权的重要基础,但真正的安全来自更全面的风险意识。
保护好自己的私钥,理解自己签署的每一次交易,并持续关注资产背后的规则。
因为在 Web3 世界里,拥有控制权很重要,而知道如何安全地使用这种控制权,同样重要。
最后想问社区一个问题:
你认为普通用户最容易忽视的资产安全风险是什么?
A. 私钥或助记词泄露
B. 钓鱼网站与恶意软件
C. 不理解交易授权和智能合约权限
D. 过度相信项目或第三方服务
欢迎分享你的看法,也让更多人了解如何更安全地参与 Web3。
ONE NETWORK. ONE FUTURE. ONE WORLD.
透明沟通,长期建设,持续验证。
#ONEA #Web3 #数字资产 #私钥安全 #区块链