

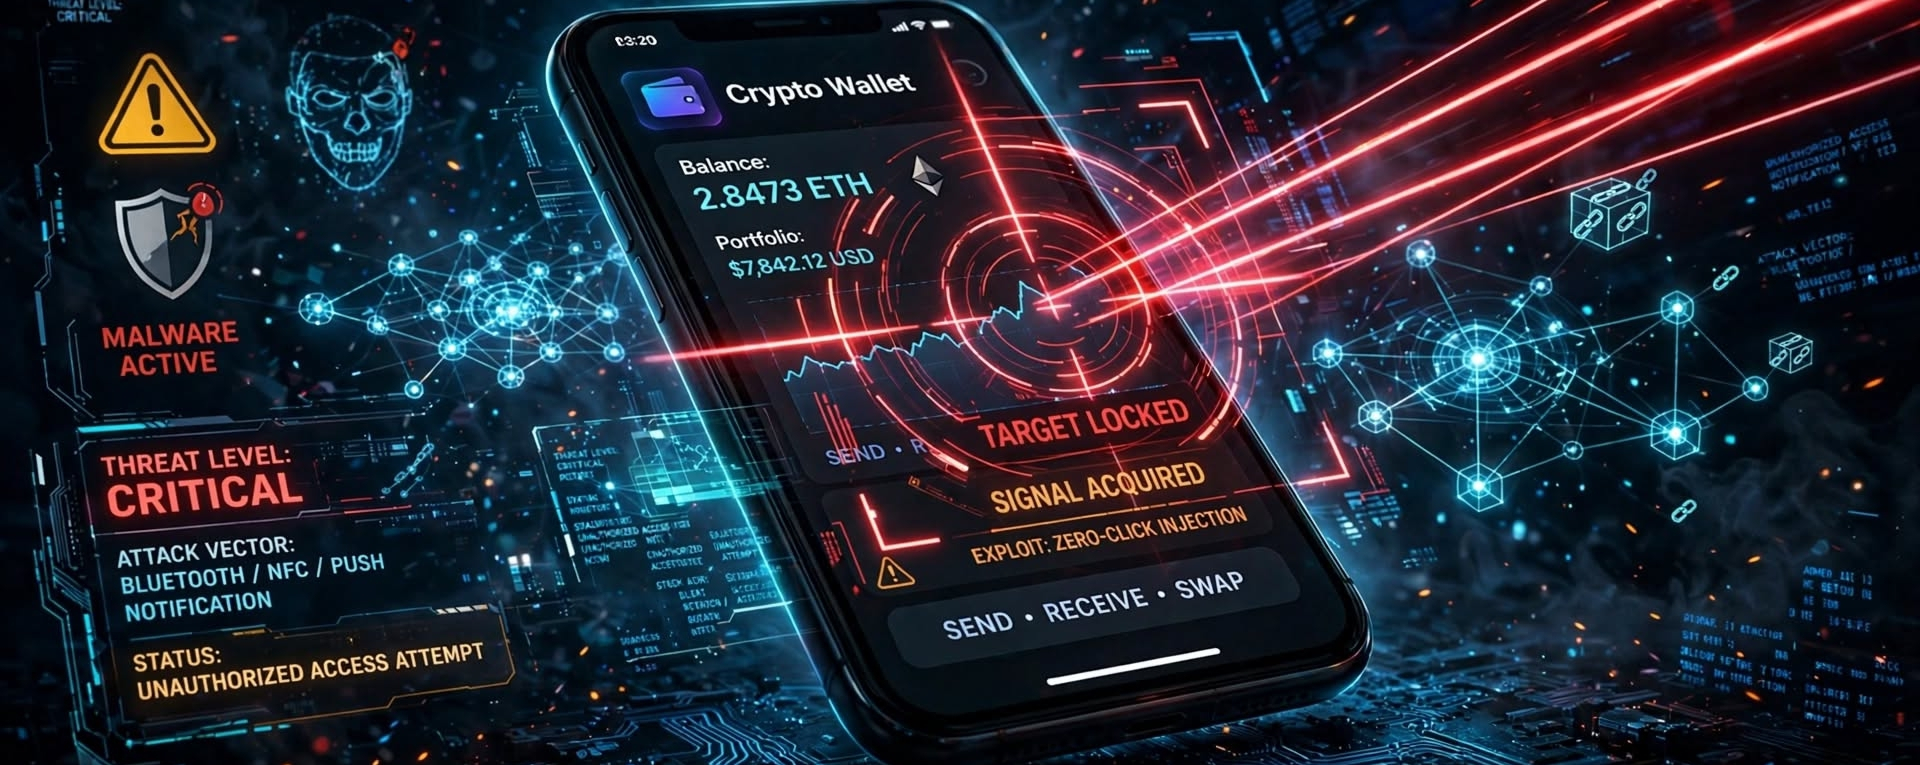

Hãy tưởng tượng bạn thức dậy, kiểm tra điện thoại và phát hiện các tài khoản tiền mã hóa của mình có thể đã bị xâm phạm — dù bạn chưa từng nhấp vào liên kết đáng ngờ hay tải xuống ứng dụng lạ.
Đó chính là mối nguy từ PHẦN MỀM GIÁN ĐIỆP ZERO-CLICK. 🕵️
Hầu hết mọi người nghĩ rằng tin tặc cần họ mắc lỗi thì mới có thể tấn công. Đáng tiếc là không phải lúc nào cũng vậy.
⚠️ MỐI ĐE DỌA NÀY LIÊN QUAN GÌ ĐẾN TIỀN MÃ HÓA?
Phần mềm gián điệp zero-click khai thác các lỗ hổng trong phần mềm thiết bị để truy cập trái phép mà không cần nạn nhân tương tác với tin nhắn độc hại.
Tùy thuộc vào lỗ hổng bị khai thác, kẻ tấn công có thể truy cập thông tin nhạy cảm giúp chúng nhắm mục tiêu vào tài sản tiền mã hóa của bạn.
Hãy nghĩ xem những gì được lưu trên điện thoại của bạn:
🔹 Tài khoản sàn giao dịch và ứng dụng giao dịch.
🔹 Tin nhắn riêng có chứa thông tin tài chính.
🔹 Tài khoản email dùng để đặt lại mật khẩu sàn giao dịch.
🔹 Ảnh chụp màn hình thông tin ví hoặc cụm từ khôi phục.
🔹 Mã xác thực và dữ liệu nhạy cảm khác.
Điểm khác biệt quan trọng ở đây là: Phần mềm gián điệp không cần nhấp chuột không tự động giúp kẻ tấn công lấy được tiền mã hóa của bạn. Nhưng nếu nó xâm phạm thiết bị hoặc các tài khoản bảo vệ ví của bạn, nó có thể giúp kẻ tấn công đánh cắp tiền.
🔐 BẠN CÓ THỂ TỰ BẢO VỆ MÌNH NHƯ THẾ NÀO?
✅ 1. Luôn cập nhật điện thoại.
Cài đặt các bản cập nhật bảo mật Android hoặc iOS ngay khi có. Những bản cập nhật này thường vá các lỗ hổng mà kẻ tấn công có thể khai thác.
✅ 2. Bảo vệ cụm từ khôi phục.
Đừng bao giờ lưu cụm từ hạt giống trong ảnh chụp màn hình, email, ghi chú trên đám mây hoặc các ứng dụng nhắn tin thông thường. Hãy giữ cụm từ này ngoại tuyến và đừng bao giờ chia sẻ với bất kỳ ai tự xưng là nhân viên hỗ trợ.
✅ 3. Bảo mật tài khoản sàn giao dịch.
Sử dụng mật khẩu riêng biệt, bật xác thực hai yếu tố mạnh và bảo mật tài khoản email liên kết với sàn giao dịch của bạn. Nếu được hỗ trợ, khóa truy cập hoặc khóa bảo mật phần cứng có thể giúp chống lừa đảo tốt hơn.
✅ 4. Tách riêng tài sản nắm giữ dài hạn.
Hãy cân nhắc lưu trữ một phần đáng kể tài sản nắm giữ dài hạn trong ví phần cứng, đồng thời cất cụm từ khôi phục an toàn ngoại tuyến. Hãy nhớ: ví phần cứng không thể bảo vệ bạn nếu bạn để lộ cụm từ khôi phục hoặc phê duyệt một giao dịch độc hại.
✅ 5. Giảm mức độ phơi nhiễm của điện thoại.
Gỡ các ứng dụng không cần thiết, giới hạn quyền truy cập và tránh tải xuống từ nguồn không chính thức. Nếu bạn có nguy cơ trở thành mục tiêu cao, hãy cân nhắc các biện pháp bảo vệ nâng cao như Chế độ Phong tỏa của Apple.
✅ 6. Phản ứng nhanh với hoạt động đáng ngờ.
Dùng một thiết bị đáng tin cậy để bảo mật email và tài khoản sàn giao dịch, thu hồi các phiên đăng nhập và khóa API đáng ngờ, đồng thời liên hệ bộ phận hỗ trợ chính thức. Nếu ví có thể đã bị xâm phạm, hãy tìm hướng dẫn khôi phục an toàn trước khi chuyển tiền.
🎯 BÀI HỌC LỚN HƠN
Trong lĩnh vực tiền mã hóa, bảo vệ khóa riêng tư là điều thiết yếu, nhưng bảo vệ thiết bị và các tài khoản liên kết với những khóa đó cũng quan trọng không kém.
Bạn có thể tránh mọi liên kết lừa đảo mà vẫn phải đối mặt với một lỗ hổng phần mềm tinh vi. Bảo mật không phải là một hành động đơn lẻ mà là một hệ thống gồm nhiều biện pháp bảo vệ.
💬 CÂU HỎI DÀNH CHO CỘNG ĐỒNG:
Nếu tin tặc có thể xâm nhập điện thoại của bạn mà không cần bạn nhấp vào bất kỳ thứ gì, bạn sẽ ưu tiên việc nào trước: bảo mật tài khoản sàn giao dịch, bảo vệ cụm từ khôi phục hay chuyển tài sản dài hạn sang ví phần cứng?
Hãy chia sẻ suy nghĩ của bạn bên dưới. Cùng giúp nhiều người hơn bảo vệ tài sản tiền mã hóa của họ.
#CyberSecurity #CryptoSecurity101 $BTC
