


Người dùng iPhone sở hữu tiền mã hóa cần khẩn cấp cập nhật iOS. Các cuộc tấn công cho phép đánh cắp dữ liệu ví đã được phát hiện, ngay cả khi không cài đặt ứng dụng độc hại.
Đó là DarkSword — một công cụ hack iPhone nguy hiểm, được các nhà nghiên cứu của Google Threat Intelligence, Lookout và iVerify phát hiện từ tháng 3 năm 2026.
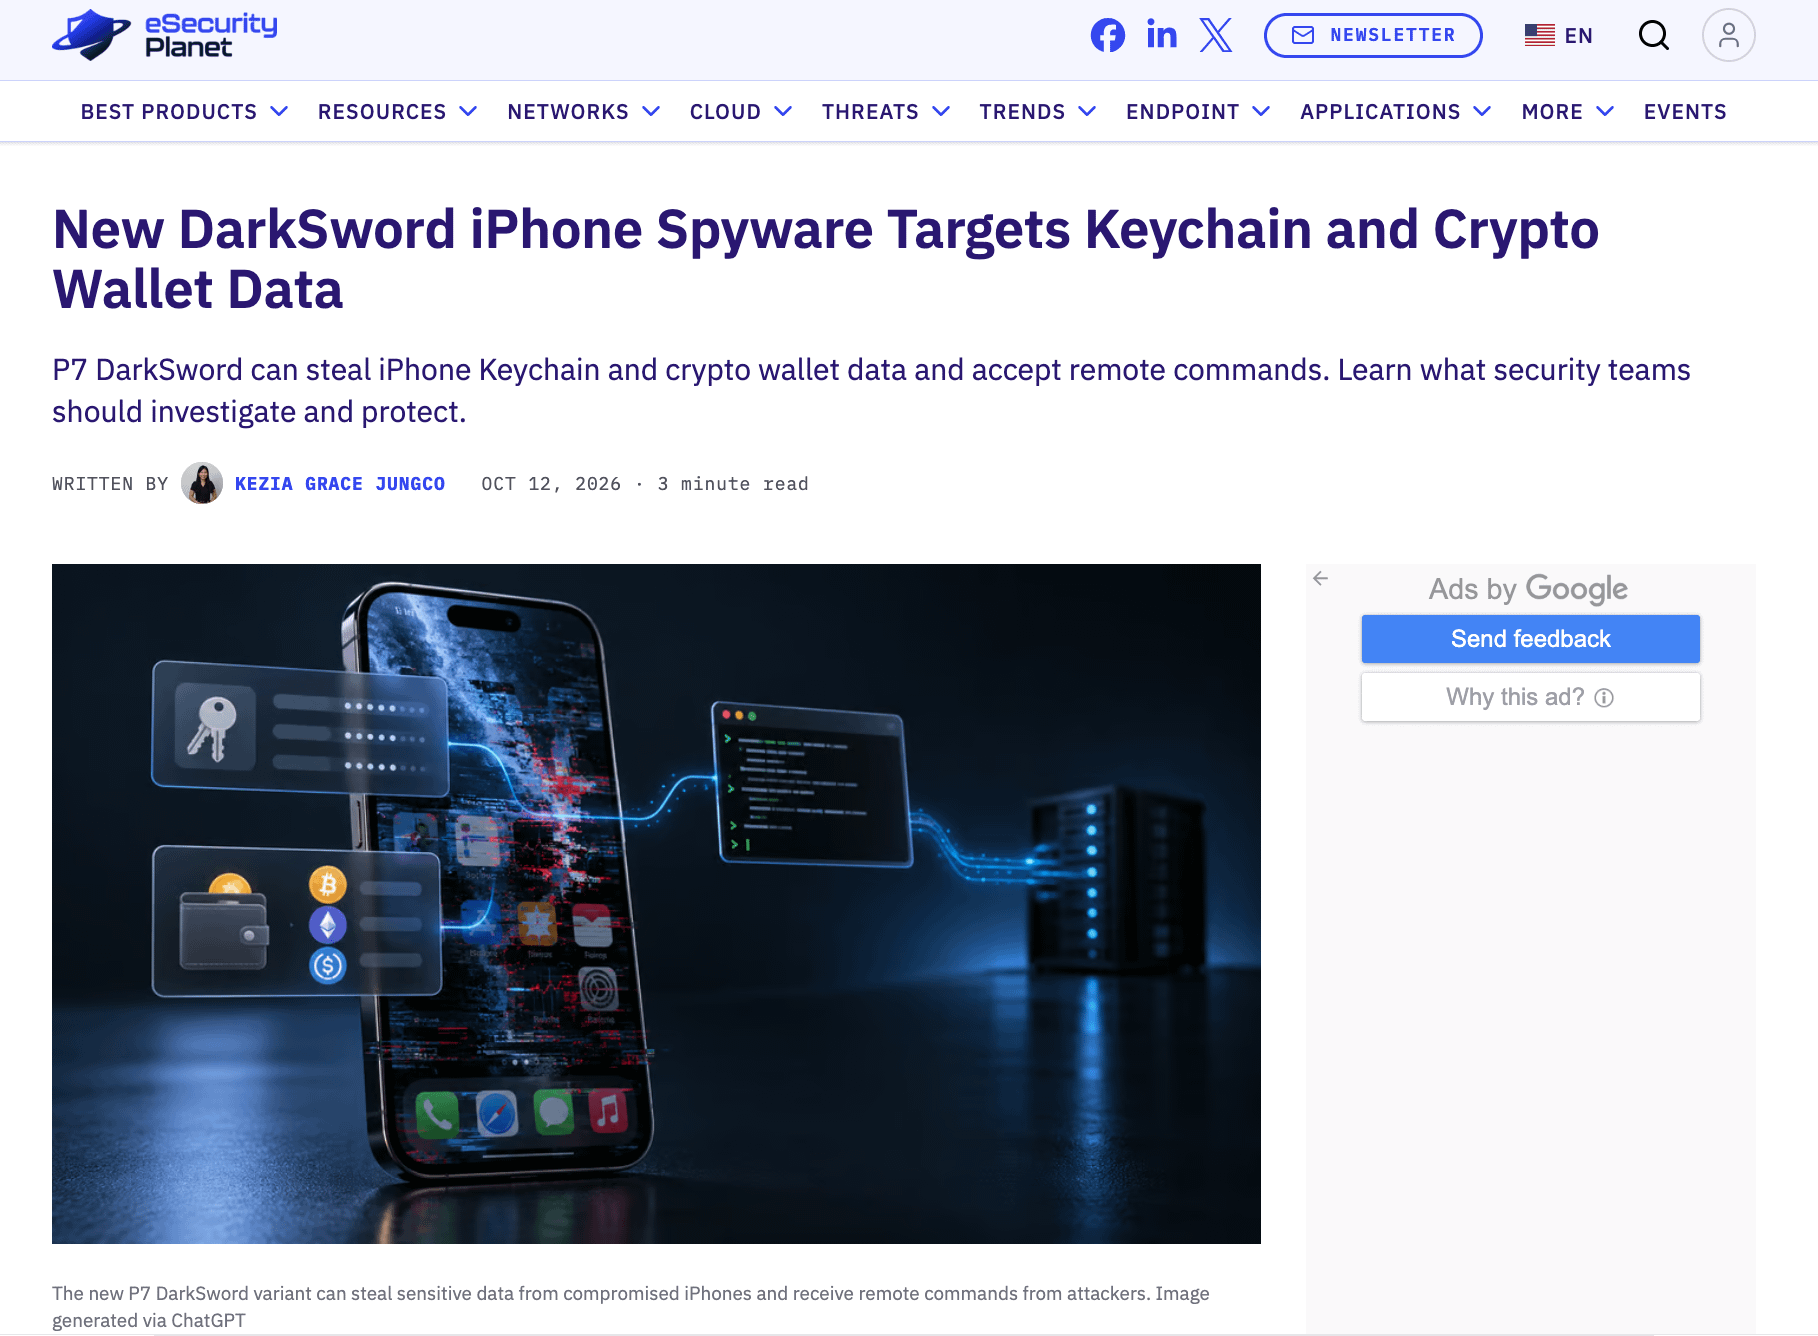
NHƯNG mối đe dọa vẫn chưa biến mất. Ngày 8 tháng 10, các chuyên gia của iVerify cho biết họ đã phát hiện một biến thể DarkSword mới có khả năng đánh cắp mật khẩu đã lưu và dữ liệu ví tiền mã hóa.
Cuộc tấn công hoạt động như thế nào?
Kẻ tấn công sử dụng chuỗi gồm sáu lỗ hổng iOS. Để lây nhiễm thiết bị có lỗ hổng, chỉ cần mở một trang web độc hại bằng Safari❗️️️️️️️ Thậm chí đó có thể là một trang web thật nhưng đã bị xâm nhập.
Không cần tải xuống, cài đặt hay xác nhận bất cứ điều gì.
Sau khi xâm nhập, mã độc có quyền truy cập mở rộng vào hệ thống và có thể thu thập:
- Dữ liệu ví tiền mã hóa, bao gồm MetaMask, Phantom, Exodus và các ví khác.
- Mật khẩu đã lưu và dữ liệu trong kho khóa hệ thống.
- Ghi chú, ảnh và tệp có thể lưu cụm từ khôi phục (xin chào những ai thích làm như vậy).
- HƠN THẾ NỮA - tin nhắn Telegram, WhatsApp và thông tin cá nhân khác. Điều này dành cho cả những ai lưu cụm từ khôi phục trong mục “Tin nhắn đã lưu” trên Tg.
Dữ liệu thu thập được sẽ được gửi cho kẻ tấn công. Một số phiên bản DarkSword có thể hoàn tất việc thu thập thông tin chỉ trong vài phút, sau đó xóa một phần dấu vết hoạt động.
❗️️️️️️️ Đặc biệt lưu ý: Face ID, mật khẩu ví và các cài đặt bảo mật mặc định KHÔNG đảm bảo an toàn nếu kẻ tấn công đã xâm nhập được vào chính hệ điều hành.
Những mẫu iPhone nào đang gặp nguy hiểm?
Các nhà nghiên cứu đã xác nhận DarkSword hoạt động trên các phiên bản iOS 18.4–18.7 đã lỗi thời. Apple đã phát hành các bản vá theo từng giai đoạn, bao gồm iOS 18.7.7 và iOS 26.3.
Công ty đã chính thức xác nhận sự tồn tại của các cuộc tấn công web tương tự và kêu gọi người dùng cập nhật thiết bị.
Cần làm gì?
1. Mở Cài đặt - Cài đặt chung - Cập nhật phần mềm và cài đặt phiên bản iOS mới nhất hiện có.
2. Bật tính năng tự động cập nhật hệ thống và ứng dụng.
3. Đừng lưu cụm từ khôi phục (seed phrase) trong ghi chú, ảnh, đám mây hoặc tin nhắn.
4. Nếu có lý do để nghi ngờ thiết bị bị nhiễm mã độc, hãy đổi mật khẩu bằng một thiết bị khác an toàn. Cần nhanh chóng chuyển tài sản tiền mã hóa từ các ví có khả năng bị xâm phạm sang địa chỉ mới, với cụm từ khôi phục mới.
❗️️️️️️️ QUAN TRỌNG: cập nhật iOS sẽ khắc phục các lỗ hổng đã biết, nhưng KHÔNG thể ngăn việc khóa bị đánh cắp trước khi cập nhật.
Trong cộng đồng tiền mã hóa, các thông tin về việc tiền bị mất khỏi iPhone đã bắt đầu lan truyền. Trong số các nạn nhân có cả những người theo dõi chúng tôi.