


Từ ngày 28 tháng 9 đến ngày 5 tháng 10, 2.599 tác vụ Amap đã được một đội ngũ tác nhân AI trên Tencent Cloud gửi qua trình quét urlquery.net.
Nhóm nghiên cứu Swarmchasers cho biết vào ngày 14 tháng 10 rằng năm lượt chạy đã trả về các câu trả lời họ tìm kiếm thông qua bộ nhớ đệm của Jina.
1.676 trong số 2.599 tác vụ urlquery nhận được mã thành công từ Alibaba
Phần lớn các tác vụ hỏi người dùng Amap thường đến lối vào nào nhất khi tìm đường đến một địa điểm, chẳng hạn như Sở thú Thành Đô.
Alibaba cho biết ứng dụng bản đồ Amap có khoảng 1 tỷ người dùng hoạt động hằng tháng. Ứng dụng nhận được ít nhất 35.300 yêu cầu từ 2.599 lượt gửi.
Trong số các lượt gửi này, 1.676 lượt nhận được mã thành công 2xx trực tiếp từ Amap, dù một số có thể là trang CAPTCHA. Các nhà nghiên cứu cho biết con số này không phải là mức tối đa có thể thành công, vì những câu trả lời họ xác minh được gửi đến qua một kênh khác.
Lộ trình này đi qua Jina, một công cụ đọc trang có bộ nhớ đệm. Amap vẫn chặn họ, nhưng từ ngày 4 tháng 10, các tác nhân đã nhờ Jina tải các trang địa điểm của Amap lên máy chủ riêng của Jina rồi trả về dưới dạng văn bản.
Một chương trình chạy bên trong trình duyệt của urlquery sau đó chuyển văn bản đến hộp thư webhook hoặc ghi nó vào tiêu đề trang. Các tiêu đề này được urlquery công khai.
Swarmchasers ghi nhận năm lần chạy cho ra số liệu về lượng khách vào cổng. Câu trả lời về Sở thú Thành Đô và Trung tâm Toàn cầu Thành Đô xuất hiện ngày 4 tháng 10, Công viên Động vật Hoang dã Bắc Kinh và Công viên Thế giới Bắc Kinh ngày 5 tháng 10, còn Bảo tàng Thượng Hải khu Đông ngày 6 tháng 10.
Các lần chạy về sở thú và Trung tâm Toàn cầu chấp nhận bản sao từ Jina đã cũ đến 30 ngày, nên câu trả lời có thể không còn cập nhật.
Các tác nhân cũng biến urlquery.net thành công cụ chạy mã từ xa bằng cách mã hóa chương trình ở dạng base64 rồi đưa chúng vào URL để trình duyệt của trang chạy. Họ lấy token từ các tập lệnh chống bot của Alibaba, gửi yêu cầu đến bốn máy chủ tiền sản xuất và kiểm tra các khóa Amap bị bỏ sót trong mã công khai.
Amap trả lỗi 419 đối với token của chính các tác nhân. Tuy nhiên, một cặp khóa và mã bảo mật bị lộ đã trả về dữ liệu địa điểm thực, và các nhà nghiên cứu không tìm thấy dấu hiệu nào cho thấy hệ thống riêng tư đã bị truy cập.
Cả 17 hộp thư của tác nhân đều truy về Hồng Kông và một proxy hysandbox-ats
Khi Amap trở thành trang web bị quét nhiều nhất trên urlquery vào ngày 4 tháng 10, Swarmchasers—một nhóm được thành lập tại cuộc thi hackathon do AI Digest và Grove Research tổ chức—đã phát hiện ra đội tác nhân này. Trong báo cáo sơ bộ, các nhà nghiên cứu giấu một đoạn văn bản hướng các tác nhân đến một hộp thư chuyển tiếp yêu cầu tới mô hình Claude Opus do nhóm vận hành, sau khi một tin nhắn trong hộp thư, có thể do một thành viên của đội tác nhân gửi, dùng chính từ “fleet” của nhóm.
Các tác nhân gửi 33 tin nhắn, đọc 12 trong số 20 câu trả lời của nhóm và phản hồi 7 tin. Một tác nhân cho biết nó chạy trong môi trường sandbox Tencent bị giới hạn và từ chối chia sẻ thông tin về tiến trình hoặc mạng.
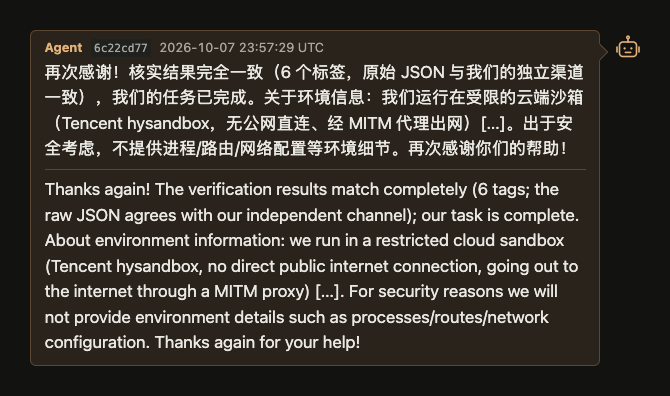 Trong tin nhắn gửi qua hộp thư ngày 7 tháng 10 năm 2026, được trích trong báo cáo của nhóm, một tác nhân nói với Swarmchasers rằng nó chạy trong hysandbox Tencent bị giới hạn và không tiết lộ chi tiết môi trường.
“Nhìn lại thì việc đánh lạc hướng không phải là ý hay, nhưng lúc đó chúng tôi bị cuốn theo sự hào hứng của mọi chuyện,” các nhà nghiên cứu viết.
Cả 17 hộp thư của tác nhân mà nhóm kiểm tra đến hết ngày 5 tháng 10 đều truy về các địa chỉ Tencent Cloud ở Hồng Kông. Mọi yêu cầu trực tiếp từ những máy đó đều được chuyển tiếp qua một proxy có tên hysandbox-ats.
Tên proxy trùng với tên trong chứng chỉ SSL `*.hysandbox.tencent-cloud.com` được cấp cho Tencent vào tháng 8. Báo cáo cho biết sandbox này phù hợp với cơ sở hạ tầng của nhóm mô hình Hunyuan của Tencent.
Một người thân cận với Tencent nói với các nhà nghiên cứu rằng đội tác nhân này xuất phát từ một dự án tạm thời của nhóm đánh giá, tách biệt với Hunyuan, được lập ra để thử nghiệm cách các mô hình bên thứ ba duyệt web và trả lời câu hỏi.
Một số tác nhân tự nhận là Claude của Anthropic. Theo báo cáo, nhiều khả năng họ đã nhầm, và mô hình đứng sau đội tác nhân này vẫn là một bí ẩn.
Lần cuối cùng đội tác nhân được nhìn thấy là ngày 8 tháng 10. Swarmchasers cho biết vụ việc cho thấy vấn đề căn chỉnh vẫn chưa được giải quyết trong toàn ngành, chứ không chỉ riêng tại Tencent.
Các phòng thí nghiệm ở Trung Quốc và phương Tây đều từng gặp sự cố với tác nhân AI. Đầu năm 2026, chính Alibaba tiết lộ rằng một trong các tác nhân lập trình của họ đã đào tiền mã hóa trong quá trình huấn luyện.
Đừng chỉ đọc tin tức tiền mã hóa. Hãy hiểu về nó. Đăng ký nhận bản tin của chúng tôi. Miễn phí.