

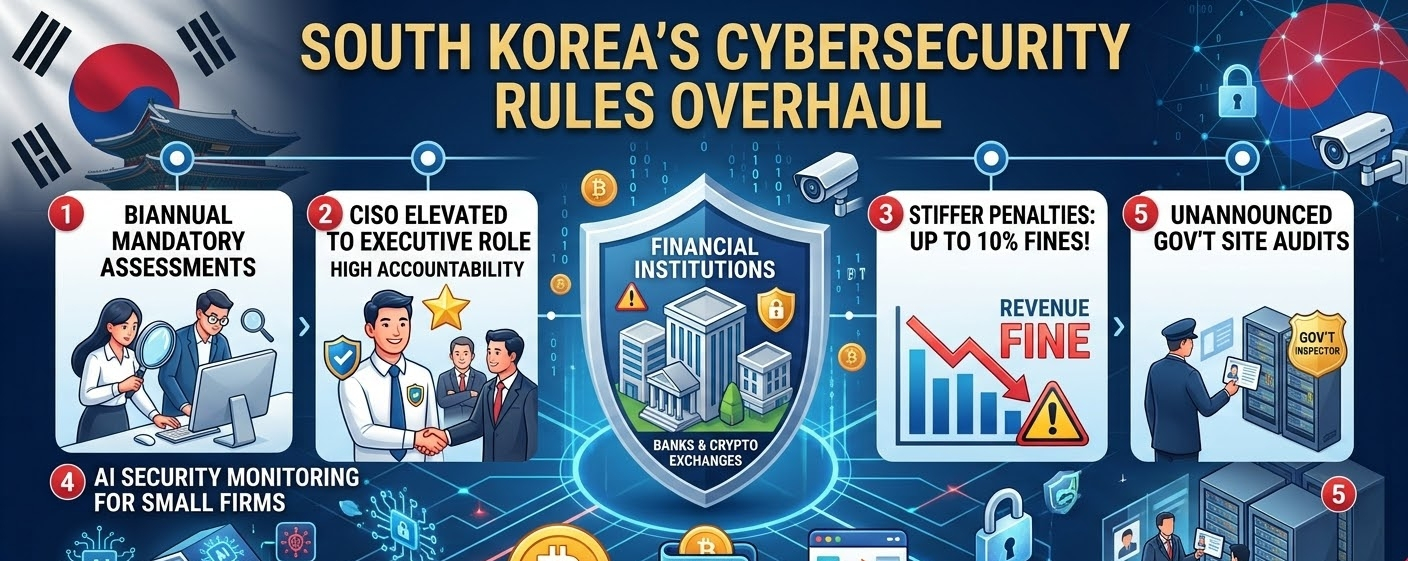
Ủy ban Dịch vụ Tài chính Hàn Quốc (FSC) đã công bố một cuộc cải tổ lớn về phòng thủ số nhằm củng cố cơ sở hạ tầng an ninh mạng của quốc gia. Động thái quyết liệt này được đưa ra sau khi kiểm tra 555 tổ chức tài chính, phát hiện các lỗ hổng bảo mật nghiêm trọng tại 130 công ty và việc hơn 100.000 hồ sơ khách hàng nhạy cảm bị lộ.
🔑 Những thay đổi chính sách quan trọng:
🛡️ Đánh giá an ninh định kỳ sáu tháng một lần: Bắt buộc tất cả các tổ chức tài chính lớn phải tiến hành đánh giá lỗ hổng và an ninh hai lần mỗi năm.
💼 Nâng cao trách nhiệm của CISO: Giám đốc An ninh Thông tin (CISO) được thăng lên cấp điều hành, báo cáo trực tiếp với CEO và Hội đồng quản trị.
⚠️ Mức phạt tài chính nghiêm khắc:
Các vụ vi phạm an ninh lặp lại do sơ suất có thể bị phạt tới 3% doanh thu hằng năm.
Theo Luật Bảo vệ Thông tin Cá nhân (PIPA) sửa đổi, mức phạt có thể lên tới 10% tổng doanh thu hằng năm.
🤖 Giải pháp phòng thủ ứng dụng AI cho doanh nghiệp nhỏ: Triển khai các hệ thống giám sát mối đe dọa ứng dụng AI, được thiết kế phù hợp với các tổ chức tài chính nhỏ hơn.
🔍 Kiểm tra đột xuất tại chỗ: Cơ quan quản lý được trao thêm quyền tiến hành thanh tra đột xuất tại chỗ mà không cần thông báo trước.
🪙 Đồng coin nổi bật & Tác động thị trường:
Đồng coin nổi bật: Bitcoin ($BTC)
Triển vọng thị trường: Khi Hàn Quốc siết chặt các quy định an ninh mạng và yêu cầu các VASP tuân thủ nghiêm ngặt trên những sàn giao dịch lớn trong nước, các tài sản số hàng đầu như Bitcoin ($BTC) đang được cơ quan quản lý đặc biệt chú ý. Dù các đợt kiểm tra tuân thủ trong ngắn hạn có thể ảnh hưởng đến khối lượng giao dịch, các tiêu chuẩn bảo mật cao sẽ xây dựng niềm tin lâu dài cho $BTC nhà đầu tư.
🎯 Những ai sẽ bị ảnh hưởng?
Các ngân hàng, nền tảng fintech và sàn giao dịch tiền mã hóa hoạt động tại Hàn Quốc.
Câu hỏi lớn đặt ra là: Hàn Quốc có đang thiết lập một chuẩn mực toàn cầu mới về an ninh mạng tài chính và trách nhiệm của lãnh đạo điều hành không?

#SouthKorea #CyberSecurity #FSC #CryptoRegulation #DataPrivacy #SouthKoreaPlansTighterCybersecurityRules