

#xrpledgerpatchesxrpcreationbug
Một lỗi nằm sâu trong đoạn mã từ năm 2015 vẫn không bị phát hiện qua mọi $XRP đợt tăng giá bùng nổ, mọi cú sụp đổ, mọi tiêu đề báo chí. Rồi hai nhà nghiên cứu đã tìm ra nó. Dưới đây là những gì thực sự bị đe dọa, và mọi chuyện đã suýt trở nên nghiêm trọng đến mức nào.
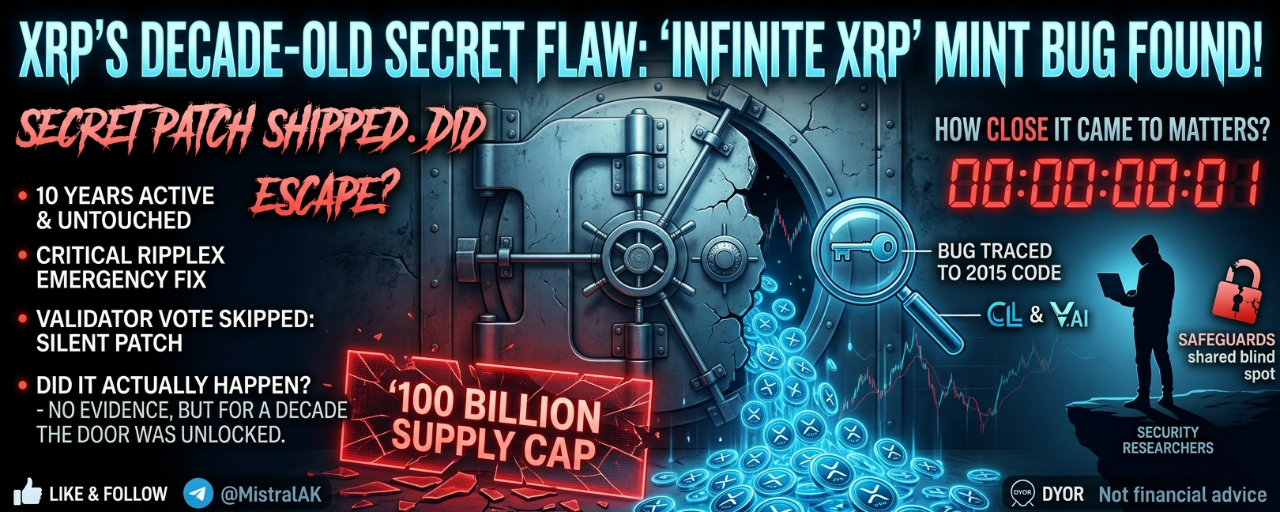
Ẩn đâu đó trong mã thanh toán đã tồn tại cả thập kỷ của $XRP Ledger, một phép tính sai duy nhất âm thầm có khả năng phá vỡ lời hứa mà mọi người nắm giữ đều trông cậy: tổng lượng XRP sẽ không bao giờ vượt quá 100 tỷ. Không hơn. Không bao giờ. Ngày 9 tháng 10 năm 2026, RippleX cuối cùng đã cho cả thế giới biết về một lỗ hổng được bí mật khắc phục từ ba tuần trước — một lỗi mà nếu có người phát hiện ra trước, họ có thể đã tạo ra XRP có thể sử dụng từ hư không.
CÁC SỰ THẬT CHÍNH
▪️ Lỗi bắt nguồn từ mã được viết vào khoảng năm 2015 — nó tồn tại mà không bị phát hiện trong khoảng một thập kỷ
▪️ Được các nhà nghiên cứu bảo mật Cayden Liao và Veria AI phát hiện, rồi báo cáo thông qua Chương trình Bug Bounty XRPL chính thức vào ngày 22 tháng 9 năm 2026
▪️ RippleX tái hiện được lỗi trong vòng 24 giờ (ngày 23 tháng 9) và lập tức nâng mức độ nghiêm trọng lên mức nghiêm trọng nhất
▪️ Bản vá khẩn cấp âm thầm — xrpld 3.4.1 — được phát hành ngày 25 tháng 9, không kèm lời giải thích công khai về nội dung thực sự được sửa
▪️ Hơn 80% trình xác thực đã nâng cấp trước khi phần lớn thế giới tiền mã hóa biết rằng có thứ cần được nâng cấp
▪️ Toàn bộ câu chuyện chỉ được công bố vào ngày 9 tháng 10 — hai tuần im lặng trong khi bản sửa lỗi âm thầm lan rộng khắp mạng lưới
CƠ CHẾ: XRP CÓ THỂ BỊ LÀM GIẢ NHƯ THẾ NÀO
Lỗ hổng nằm trong sàn giao dịch phi tập trung tích hợp sẵn của XRP Ledger, ở đoạn mã cộng gộp các khoản thanh toán đi qua nhiều lệnh chào bán cùng lúc. Đoạn mã đó dùng phép toán 64 bit không được kiểm tra — kiểu phép toán có thể tràn số nếu bị đẩy đủ mạnh, rồi âm thầm quay vòng về một con số nhỏ hơn nhiều.
Đây là phần nguy hiểm: trong tình huống đó, người bán vẫn nhận đủ tiền, trong khi người mua chỉ bị tính khoản tiền đã quay vòng về mức thấp hơn giả tạo. Khoảng chênh giữa số tiền lẽ ra phải trả và số tiền thực tế đã trả là gì? XRP lẽ ra không bao giờ được tồn tại.
Ngay cả cơ chế bảo vệ của sổ cái — bước kiểm tra “không XRP nào được tạo ra hay bị hủy” vốn được thiết kế riêng để phát hiện lỗi này — cũng không thể phát hiện ra, vì nó dựa trên chính phép toán sai đó. Hệ thống cảnh báo có cùng điểm mù với lỗ hổng.
ĐIỀU ĐÓ CÓ THỰC SỰ XẢY RA KHÔNG?
Đây là điều quan trọng nhất, và câu trả lời khá đáng yên tâm: chưa từng có bằng chứng xác thực nào, ở bất cứ đâu. RippleX chỉ chứng minh lỗ hổng khai thác được bằng cách chạy thử trên một máy chủ kiểm thử biệt lập — trong phòng thí nghiệm, chứ không phải mạng đang hoạt động. XRPL Operations cho biết họ không tìm thấy dấu hiệu nào cho thấy lỗi này từng bị kích hoạt trên mạng công khai. XRP của người nắm giữ không bị làm giả. Nhưng suốt một thập kỷ, cánh cửa ấy chưa bao giờ được khóa.
LIỆU ĐÂY CÓ PHẢI MỘT PHẦN CỦA ĐIỀU GÌ LỚN HƠN?
Đó là một câu hỏi hợp lý, nhất là ngay sau câu chuyện về nguy cơ bị máy tính lượng tử tấn công của Bitcoin. Câu trả lời thẳng thắn là: không có bằng chứng nào cho thấy chúng có liên quan. Hai mạng lưới khác nhau, hai loại lỗ hổng khác nhau, được phát hiện bằng những cách hoàn toàn khác nhau — rủi ro của Bitcoin đã được biết đến và âm thầm tích tụ trong tương lai; còn đây là lỗi toán học phần mềm kiểu cũ, được phát hiện đúng như cách nghiên cứu bảo mật nên vận hành. Cách nhìn ít giật gân nhưng chính xác hơn là: các mạng lưới này càng được soi xét kỹ, càng nhiều “bộ xương trong tủ” tồn tại cả thập kỷ bị tìm ra.
ĐIỀU VẪN KHIẾN NGƯỜI TA PHẢI ĐẶT DẤU HỎI
Các thay đổi trên XRPL thường phải thông qua cuộc bỏ phiếu sửa đổi của các trình xác thực — một quy trình chậm rãi, minh bạch và dựa trên đồng thuận. Lần này, quy trình đó đã bị bỏ qua. Bản sửa lỗi được triển khai trực tiếp bằng cách thay đổi mã, âm thầm đưa vào hoạt động khi các đơn vị vận hành nâng cấp; thông tin kỹ thuật chỉ được công bố sau khi mọi việc đã hoàn tất. Có thể biện minh cho cách làm này trước mức độ nghiêm trọng của sự việc — nhưng đây cũng là lời nhắc rằng quy trình “hãy cứ tin tưởng” có lối thoát khẩn cấp, và lối thoát ấy đã được sử dụng âm thầm trước khi công chúng có cơ hội lên tiếng.
ĐIỀU CẦN THEO DÕI LÚC NÀY
▪️ Bài phân tích hậu sự cố kỹ thuật chi tiết hơn từ RippleX
▪️ Liệu những ngóc ngách khác trong cơ sở mã đã tồn tại hàng chục năm có được rà soát kỹ lưỡng tương tự hay không
▪️ Người nắm giữ cá nhân không cần làm gì — lỗi đã được khắc phục ở cấp giao thức/trình xác thực
TÓM LẠI
Một lỗ hổng có khả năng phá vỡ toàn bộ giới hạn nguồn cung XRP đã tồn tại trên mạng khoảng mười năm trước khi có người phát hiện — và khi cuối cùng có người tìm ra, nó đã được vá và giữ kín trước khi công chúng có cơ hội lên tiếng. Không có gì bị đánh cắp. Không lời hứa nào bị phá vỡ. Nhưng khoảng cách giữa “ổn cả” và “khủng hoảng” trong trường hợp này mỏng hơn nhiều so với những gì hầu hết người nắm giữ có lẽ vẫn nghĩ.
Một bản sửa lỗi nhanh chóng và âm thầm như thế này khiến bạn an tâm — hay việc bỏ qua cuộc bỏ phiếu thông thường khiến bạn bận tâm hơn cả bản thân lỗi?
Nguồn: Công bố của RippleX, Chương trình Bug Bounty XRPL, CoinGape, Bitcoin.com, TokenPost, TheCryptoBasic.
Đây không phải lời khuyên tài chính. Hãy luôn tự nghiên cứu (DYOR).
Thích & Theo dõi để nhận phân tích giao dịch hằng ngày & tin tức nội bộ. @MistralAK