


Khi các biểu đồ chuyển từ đỏ sang xanh, hoạt động cho vay tiền mã hóa đã chứng kiến sự quay trở lại của làn sóng quan tâm sau một quý thứ hai đặc biệt ảm đạm.
Số liệu từ Galaxy cho thấy 11,33 tỷ USD đã rời khỏi lĩnh vực trong Q2 — một phần do cuộc khủng hoảng niềm tin đối với những người cho vay xuất phát từ vụ hack Kelp DAO vào tháng Tư, khiến người dùng của giao thức được tin tưởng nhất là Aave không thể truy cập ETH của họ.
Tuy nhiên, kể từ đầu tháng Bảy, tổng giá trị cho vay bị khóa đã tăng hơn 55%, đạt khoảng 56 tỷ USD tính đến hôm nay.
Nhưng điều đó cũng có nghĩa là honeypot (bẫy mật ong) đã phát triển lớn hơn. Liệu người dùng có thể tin tưởng các giao thức cho vay DeFi liên kết trong kỷ nguyên các vụ tấn công được hỗ trợ bởi AI hay không, khi một lỗ hổng từ bất kỳ giao thức nào cũng có thể gây ra một chuỗi tác động tàn phá đối với các giao thức khác được kết nối với nó?
Stani Kulechov, nhà sáng lập kiêm giám đốc điều hành Aave Labs, nói với Tạp chí rằng vấn đề này hiện đang được đặc biệt quan tâm.
“Khi một giao thức chấp nhận token làm tài sản thế chấp, giao thức đó cũng chấp nhận cả cầu nối, cấu hình trình xác minh, oracle và an ninh vận hành của đơn vị phát hành token ấy.”
Và chính điều đó đã khiến Aave gặp rắc rối.
Bề mặt tấn công ngày càng mở rộng
Khi tin tặc khai thác tuyến xuyên chuỗi của Kelp DAO vào tháng 4, chúng đã tạo ra 116.500 rsETH không có tài sản bảo chứng (trị giá khoảng 290 triệu USD vào thời điểm đó), và nhiều token trong số này được dùng làm tài sản thế chấp để vay các tài sản khác trên thị trường Aave.
Dù các hợp đồng của chính Aave không bị xâm phạm, giao thức này vẫn chứng kiến tiền gửi giảm khoảng 15 tỷ USD trong những ngày sau vụ khai thác và buộc phải đóng băng các thị trường rsETH và wrsETH.
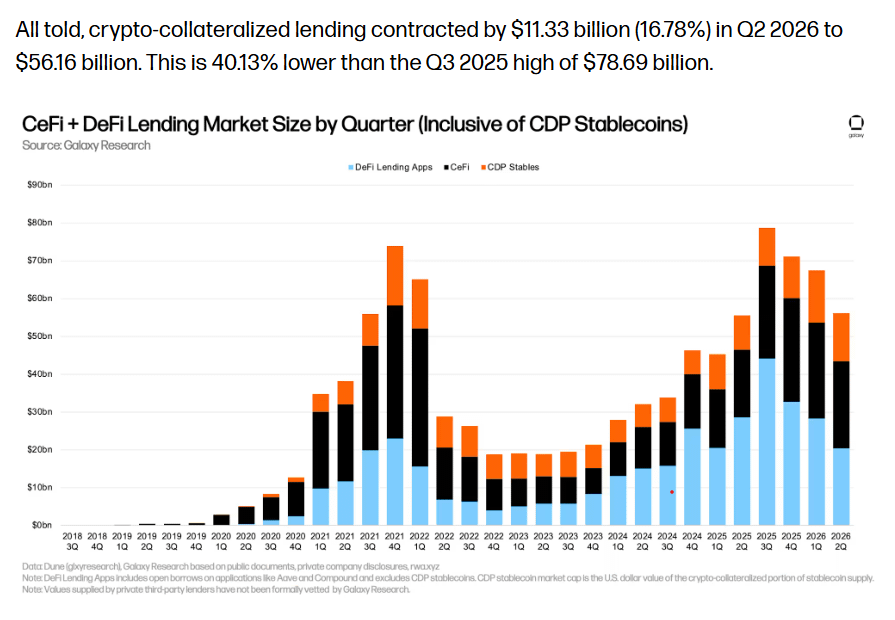
Thị trường cho vay thu hẹp 16,78% trong quý 2. Nguồn: Galaxy
Kulechov cho biết Aave hiện áp dụng cách tiếp cận toàn diện hơn đối với bảo mật.
“Chúng tôi đã xây dựng lại cách tiếp cận dựa trên góc nhìn rộng hơn đó,” ông nói. “Điểm xuất phát của chúng tôi là bảo mật không thể chỉ dừng lại ở hợp đồng thông minh.” Ông nói thêm rằng các đợt đánh giá truyền thống “đã bỏ sót rủi ro nằm ở các cầu nối, mạng lưới trình xác minh và cơ sở hạ tầng khác mà tài sản phụ thuộc vào.”
Tương tự, người dùng các giao thức cho vay sẽ cần đánh giá mức độ phơi nhiễm của giao thức trước những rủi ro bên ngoài và nội bộ.
“Mỗi lớp bọc, cầu nối và oracle nằm giữa bên cho vay với tài sản cơ sở đều là một điểm có thể khiến khoản vay gặp sự cố,” Thomas Wu, giám đốc tài chính của Ledn, đơn vị cho vay được bảo chứng bằng Bitcoin, cho biết.
Sid Powell, đồng sáng lập kiêm giám đốc điều hành nền tảng tín dụng tiền mã hóa Maple, nói với Tạp chí rằng “các bên cho vay nghiêm túc” nên giả định rằng người vay có thể mất khả năng thanh toán bất cứ lúc nào và tính toán ngược từ giả định đó.
“Tôi đang nắm giữ thứ gì, nó ở đâu, tôi có thể theo dõi nó theo thời gian thực không, và nếu có sự cố thì tôi có thể tiếp cận nó nhanh đến mức nào?”
Khi bảo mật thất bại, việc khoanh vùng là điều quan trọng
Sam MacPherson, giám đốc điều hành bên cho vay DeFi Spark, cho biết ngoài hợp đồng thông minh, nhóm còn đánh giá thiết kế quản trị, an ninh vận hành, chất lượng tài sản thế chấp, quản lý thanh khoản và các mối phụ thuộc trong toàn hệ sinh thái rộng lớn hơn.
Spark bắt đầu giảm dần việc hỗ trợ rsETH trên SparkLend vào tháng 1, trước vụ khai thác Kelp hồi tháng 4, sau khi đánh giá rằng “mức độ sử dụng và doanh thu thấp” của token này không đủ để bù đắp cho “rủi ro bổ sung” phát sinh từ việc hỗ trợ nó.
Kulechov cho biết Aave đã áp dụng các cơ chế tương tự, đồng thời mỗi tài sản đều được đánh giá lại hàng quý và “đánh giá lại sau mọi thay đổi đáng kể”. Ông nói giao thức đã bắt đầu “quá trình ngừng hoạt động có trật tự” trên sáu mạng lưới không đáp ứng các tiêu chuẩn ở cấp chuỗi.
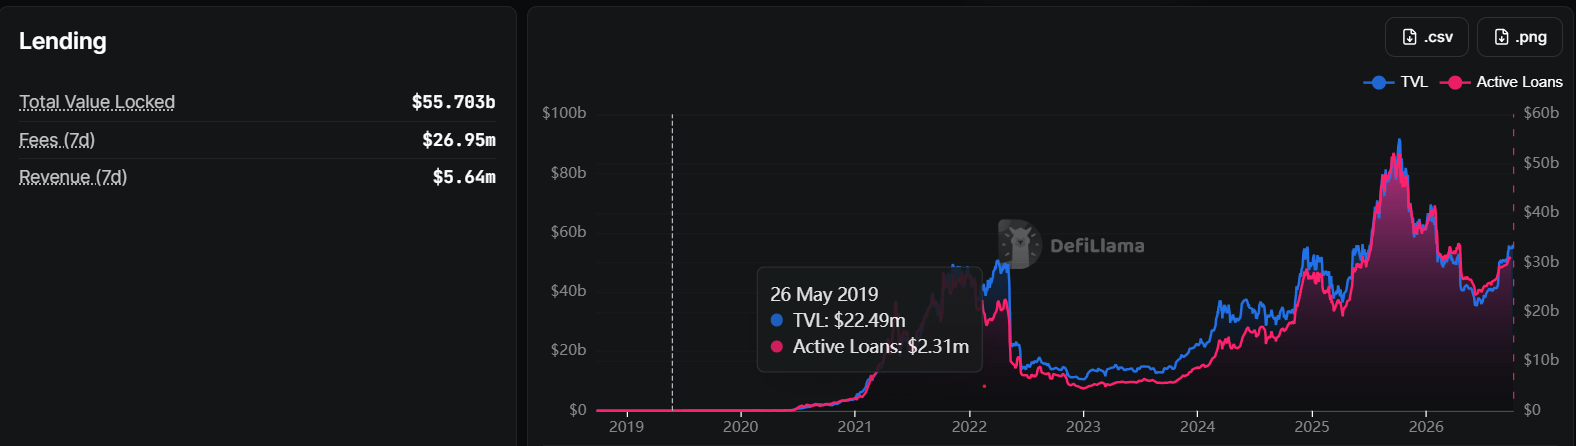
Tổng giá trị khóa (TVL) trong hoạt động cho vay tăng hơn 55% so với cuối quý 2. Nguồn: DeFiLlama
Kulechov cho biết: “Không giao thức nào có thể kiểm soát toàn bộ hệ sinh thái, nhưng giao thức có thể kiểm soát mức độ rủi ro mà mình chấp nhận và tốc độ phản ứng.”
MacPherson cho biết, dù mục tiêu là ngăn ngừa sự cố, các giao thức cũng cần có sẵn quy trình ứng phó nếu có chuyện xảy ra.
“Ngăn ngừa tổn thất mới chỉ là một phần của thách thức. Các giao thức cũng cần chứng minh rằng tổn thất sẽ được khoanh vùng như thế nào nếu xảy ra sự cố.”
Sai sót do con người
Shawn Owen, nhà sáng lập kiêm giám đốc điều hành SALT Lending, cho biết sai sót của con người vẫn là một trong những điểm yếu lớn nhất — đồng thời cũng là điều dễ bị bỏ qua nhất.
Owen cho biết: “Nhiều tổn thất lớn nhất bắt nguồn từ việc quản lý khóa, kiểm soát quyền truy cập hoặc có người bị lừa bằng kỹ thuật thao túng tâm lý, và kiểm toán hợp đồng thông minh không thể phát hiện bất kỳ điều nào trong số đó.”
Rủi ro bổ sung xuất hiện khi tài sản được đưa đi nơi khác để tạo lãi. Các đơn vị cho vay tiền mã hóa đã phải trả giá đắt cho bài học này trong đợt sụp đổ tàn khốc của thị trường năm 2022, khi những bên cho vay như Celsius, Voyager và BlockFi đều sụp đổ sau khi chấp nhận những rủi ro mà khách hàng hoặc không hiểu hoặc không lường trước.
Để giảm thiểu bề mặt tấn công, Ledn giữ Bitcoin của khách hàng tại các đơn vị lưu ký đủ điều kiện thay vì đem cho vay để tạo thêm lợi suất.
Wu cho biết mỗi giao dịch là một điểm có thể xảy ra sự cố, “vì vậy giao dịch càng ít thì nguy cơ bị xâm nhập càng thấp.”
“Cách duy nhất để loại bỏ những rủi ro đó là giữ Bitcoin của khách hàng trong các tài khoản lưu ký tách biệt, với các biện pháp kiểm soát chặt chẽ và hạn chế tối đa việc di chuyển.”
Powell cảnh báo rằng khi tiền gửi đổ vào nhanh hơn khả năng tìm được nơi cho vay tốt của nhà quản lý, áp lực duy trì lợi suất có thể dẫn đến những lựa chọn sai lầm.
“Vì vậy, họ chấp nhận rủi ro cao hơn một chút để đạt được mục tiêu. Có thể tiêu chuẩn tài sản thế chấp được nới lỏng, hoặc họ cho một người vay mà một năm trước họ đã từ chối. [...] Những nhà quản lý trụ vững trong giai đoạn suy thoái thường là những người sẵn sàng từ chối nguồn vốn khi chưa tìm được nơi phù hợp để sử dụng.”
AI có thể giúp hoạt động cho vay an toàn hơn không?
Bất chấp những tin tức gần đây về các vụ tấn công và khai thác lỗ hổng bằng AI, cũng như các tác nhân AI thoát khỏi sự kiểm soát của con người, AI thực ra có thể hỗ trợ giúp hoạt động cho vay tiền mã hóa an toàn hơn.
Aave đã sử dụng các công cụ kiểm thử có AI hỗ trợ song song với quy trình bảo mật thông thường. Giao thức này dùng kiểm thử đột biến để cố ý đưa lỗi vào các hợp đồng V4, và bộ kiểm thử đã phát hiện 271 trong số 304 lỗ hổng được cài vào.
Trong đợt đánh giá gần đây đối với các cơ sở mã V3 và V4, ba công cụ bảo mật AI đã đưa ra 71 phát hiện; sau khi rà soát thủ công, 20 phát hiện được xác nhận là hợp lệ. 51 phát hiện còn lại cho thấy các chuyên gia bảo mật vẫn sẽ có việc làm trong một thời gian dài.
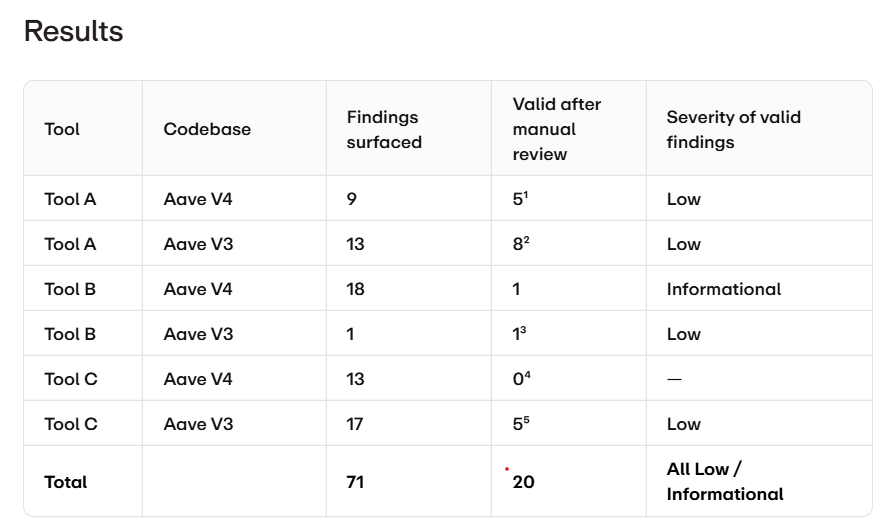
Đánh giá bảo mật Aave V3 và V4 với sự hỗ trợ của AI. Nguồn: Aave
Kulechov cho biết: “AI rất giỏi trong việc bao quát và xử lý nhanh, nhưng khoảng 70% phát hiện ban đầu là cảnh báo sai, vì vậy đánh giá của chuyên gia vẫn thiết yếu.”
AI phần nào là con dao hai lưỡi, bởi quyền hạn, kiến thức về giao thức và quy trình ra quyết định của nó có thể trở thành một bề mặt tấn công tiềm tàng khác.
Kulechov cho biết: “Khi các tác nhân AI bắt đầu quản lý vốn trên chuỗi, quyền hạn, dữ liệu đầu vào và logic ra quyết định của chúng cũng cần được bảo mật giống như một hợp đồng.”
Vì vậy, khi hoạt động cho vay tiền mã hóa tăng trưởng trở lại, thách thức không chỉ là giữ cho mã nguồn an toàn, mà còn phải đảm bảo mọi thành phần mới đều được hiểu rõ, giám sát và khoanh vùng khi có sự cố.
Tạp chí: Stablecoin có thể rút tiền khỏi ngân hàng và các quốc gia với tốc độ chóng mặt