

Китайский синдикат организованной преступности отмыл более $1 млрд, украденных в результате нескольких криптоэксплойтов, для северокорейской Lazarus Group, сообщил блокчейн-исследователь ZachXBT.
В ветке публикаций в X от 5 октября псевдонимный блокчейн-исследователь ZachXBT сообщил, что в феврале 2025 года, всего через несколько дней после взлома Bybit, выдал себя за платёжеспособного клиента, чтобы внедриться в сеть по отмыванию денег. Он предоставил $349 700 в стейблкоинах и соглашался на убыток в размере 5% по каждому заказу, чтобы завоевать доверие одного из операторов сети, известного как «Jimmy Green».
ZachXBT сообщил, что операции охватывали Гонконг и материковый Китай, а информация, предоставленная отмывателем, помогла ему выявить кластер средств на сумму более $12 млн, связанных с Bybit; позднее Tether заморозила $442 000 в связанных USDt (USDT).
Расследование даёт редкое представление о предполагаемых посредниках, обслуживающих северокорейских хакеров, похитивших криптовалюту. Связанные с этой страной хакеры к 2025 году похитили цифровые активы как минимум на $6,75 млрд, согласно Chainalysis.
Как Северная Корея перемещает украденную криптовалюту
Северокорейские хакеры, как известно, используют многоэтапный процесс отмывания денег. Один из методов предполагает переход между блокчейнами и обмен токенов через децентрализованные биржи, мосты и другие сервисы, чтобы скрыть движение средств.
Китайские посредники стали важным звеном этого процесса. В 2020 году прокуратура США предъявила обвинения двум гражданам Китая в отмывании более $100 млн, украденных северокорейскими хакерами с криптовалютной биржи в 2018 году.
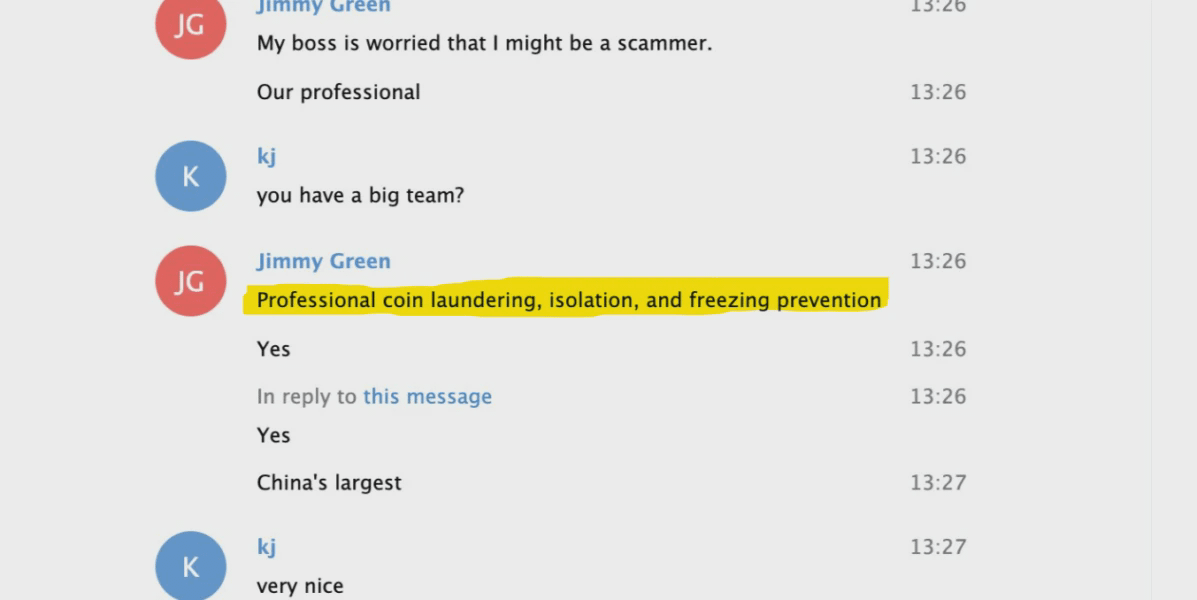
Источник: ZachXBT
В 2023 году Управление по контролю за иностранными активами Министерства финансов США (OFAC) ввело санкции против двух криптотрейдеров — одного из Гонконга, другого из Китая — за их роль в содействии КНДР в конвертации украденной криптовалюты и обходе финансового контроля.
Китайские участники предположительно отмывают средства Bitget
ZachXBT также связал китайских участников с отмыванием средств после эксплойта Bitget на $387,5 млн в сентябре.
В публикации в X от 28 сентября ZachXBT сообщил, что китайские участники, предположительно отмывавшие средства от имени северокорейских хакеров, открыто искали поддержку на публичных серверах Discord и в каналах Telegram, которыми управляли использовавшиеся ими сервисы. ZachXBT сообщил, что один из операторов также участвовал в отмывании средств после эксплойта Kelp DAO на $292 млн в апреле.