


Theo nhà điều tra blockchain ZachXBT, một tổ chức tội phạm có tổ chức của Trung Quốc đã rửa hơn 1 tỷ đô la bị đánh cắp trong nhiều vụ khai thác lỗ hổng tiền mã hóa cho Nhóm Lazarus của Triều Tiên.
Trong một chuỗi bài đăng trên X ngày 5 tháng 10, nhà điều tra blockchain ẩn danh ZachXBT cho biết ông đã giả làm khách hàng trả tiền để thâm nhập mạng lưới rửa tiền vào tháng 2 năm 2025, chỉ vài ngày sau vụ tấn công Bybit. Ông bỏ ra 349.700 đô la bằng stablecoin và chấp nhận lỗ 5% trên mỗi giao dịch để tạo lòng tin với một trong những người điều hành mạng lưới, được biết đến với tên “Jimmy Green”.
ZachXBT cho biết các hoạt động này diễn ra ở Hong Kong và Trung Quốc đại lục. Thông tin do người rửa tiền cung cấp đã giúp anh xác định một nhóm giao dịch có liên quan đến Bybit, trị giá hơn 12 triệu USD; sau đó, Tether đã đóng băng 442.000 USDt (USDT) có liên quan.
Cuộc điều tra hé lộ góc nhìn hiếm hoi về các trung gian bị cáo buộc xử lý tiền mã hóa Triều Tiên đánh cắp. Theo Chainalysis, đến năm 2025, tin tặc có liên hệ với nước này đã đánh cắp ít nhất 6,75 tỷ USD tài sản số.
Triều Tiên vận chuyển tiền mã hóa đánh cắp được như thế nào
Tin tặc Triều Tiên được cho là sử dụng quy trình rửa tiền nhiều giai đoạn. Một phương thức là chuyển tài sản qua nhiều blockchain và hoán đổi token thông qua các sàn giao dịch phi tập trung, cầu nối cùng các dịch vụ khác nhằm che giấu dòng tiền.
Các trung gian Trung Quốc đã trở thành một mắt xích quan trọng trong quá trình này. Năm 2020, công tố viên Mỹ buộc tội hai công dân Trung Quốc rửa hơn 100 triệu USD bị tin tặc Triều Tiên đánh cắp từ một sàn giao dịch tiền mã hóa vào năm 2018.
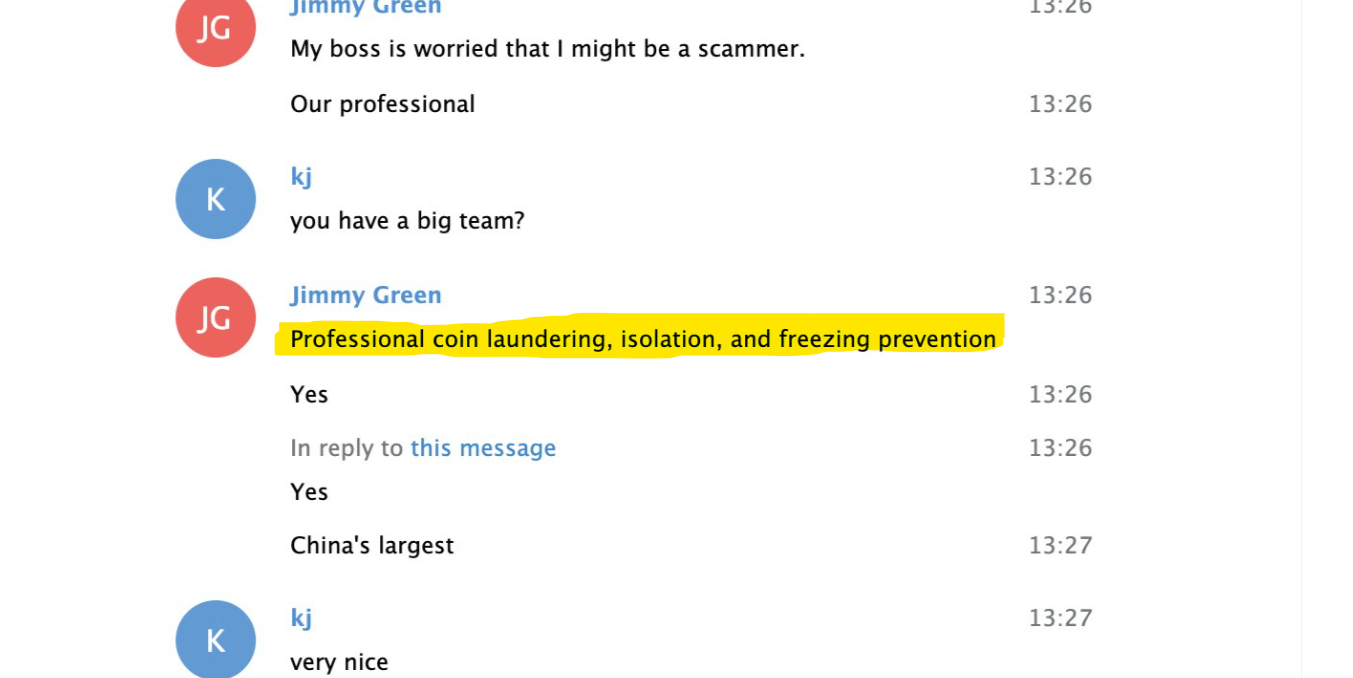
Nguồn: ZachXBT
Năm 2023, Văn phòng Kiểm soát Tài sản Nước ngoài (OFAC) thuộc Bộ Tài chính Mỹ đã áp đặt lệnh trừng phạt lên hai nhà giao dịch tiền mã hóa, một người ở Hong Kong và người còn lại ở Trung Quốc, vì vai trò giúp CHDCND Triều Tiên chuyển đổi tiền mã hóa đánh cắp được và né tránh các biện pháp kiểm soát tài chính.
Các đối tượng Trung Quốc bị cáo buộc rửa tiền từ vụ tấn công Bitget
ZachXBT cũng liên hệ các đối tượng Trung Quốc với việc rửa tiền từ vụ khai thác lỗ hổng Bitget trị giá 387,5 triệu USD hồi tháng 9.
Trong bài đăng trên X ngày 28 tháng 9, ZachXBT cho biết các đối tượng Trung Quốc bị cáo buộc rửa tiền thay mặt tin tặc Triều Tiên đã công khai tìm kiếm sự hỗ trợ trên các máy chủ Discord và kênh Telegram do những dịch vụ họ sử dụng vận hành. ZachXBT cho biết một trong những người điều hành cũng từng tham gia rửa tiền từ vụ khai thác lỗ hổng Kelp DAO trị giá 292 triệu USD hồi tháng 4.
Tạp chí: Tranh luận gay gắt về THORChain và NEAR cho thấy chủ nghĩa lý tưởng có giới hạn