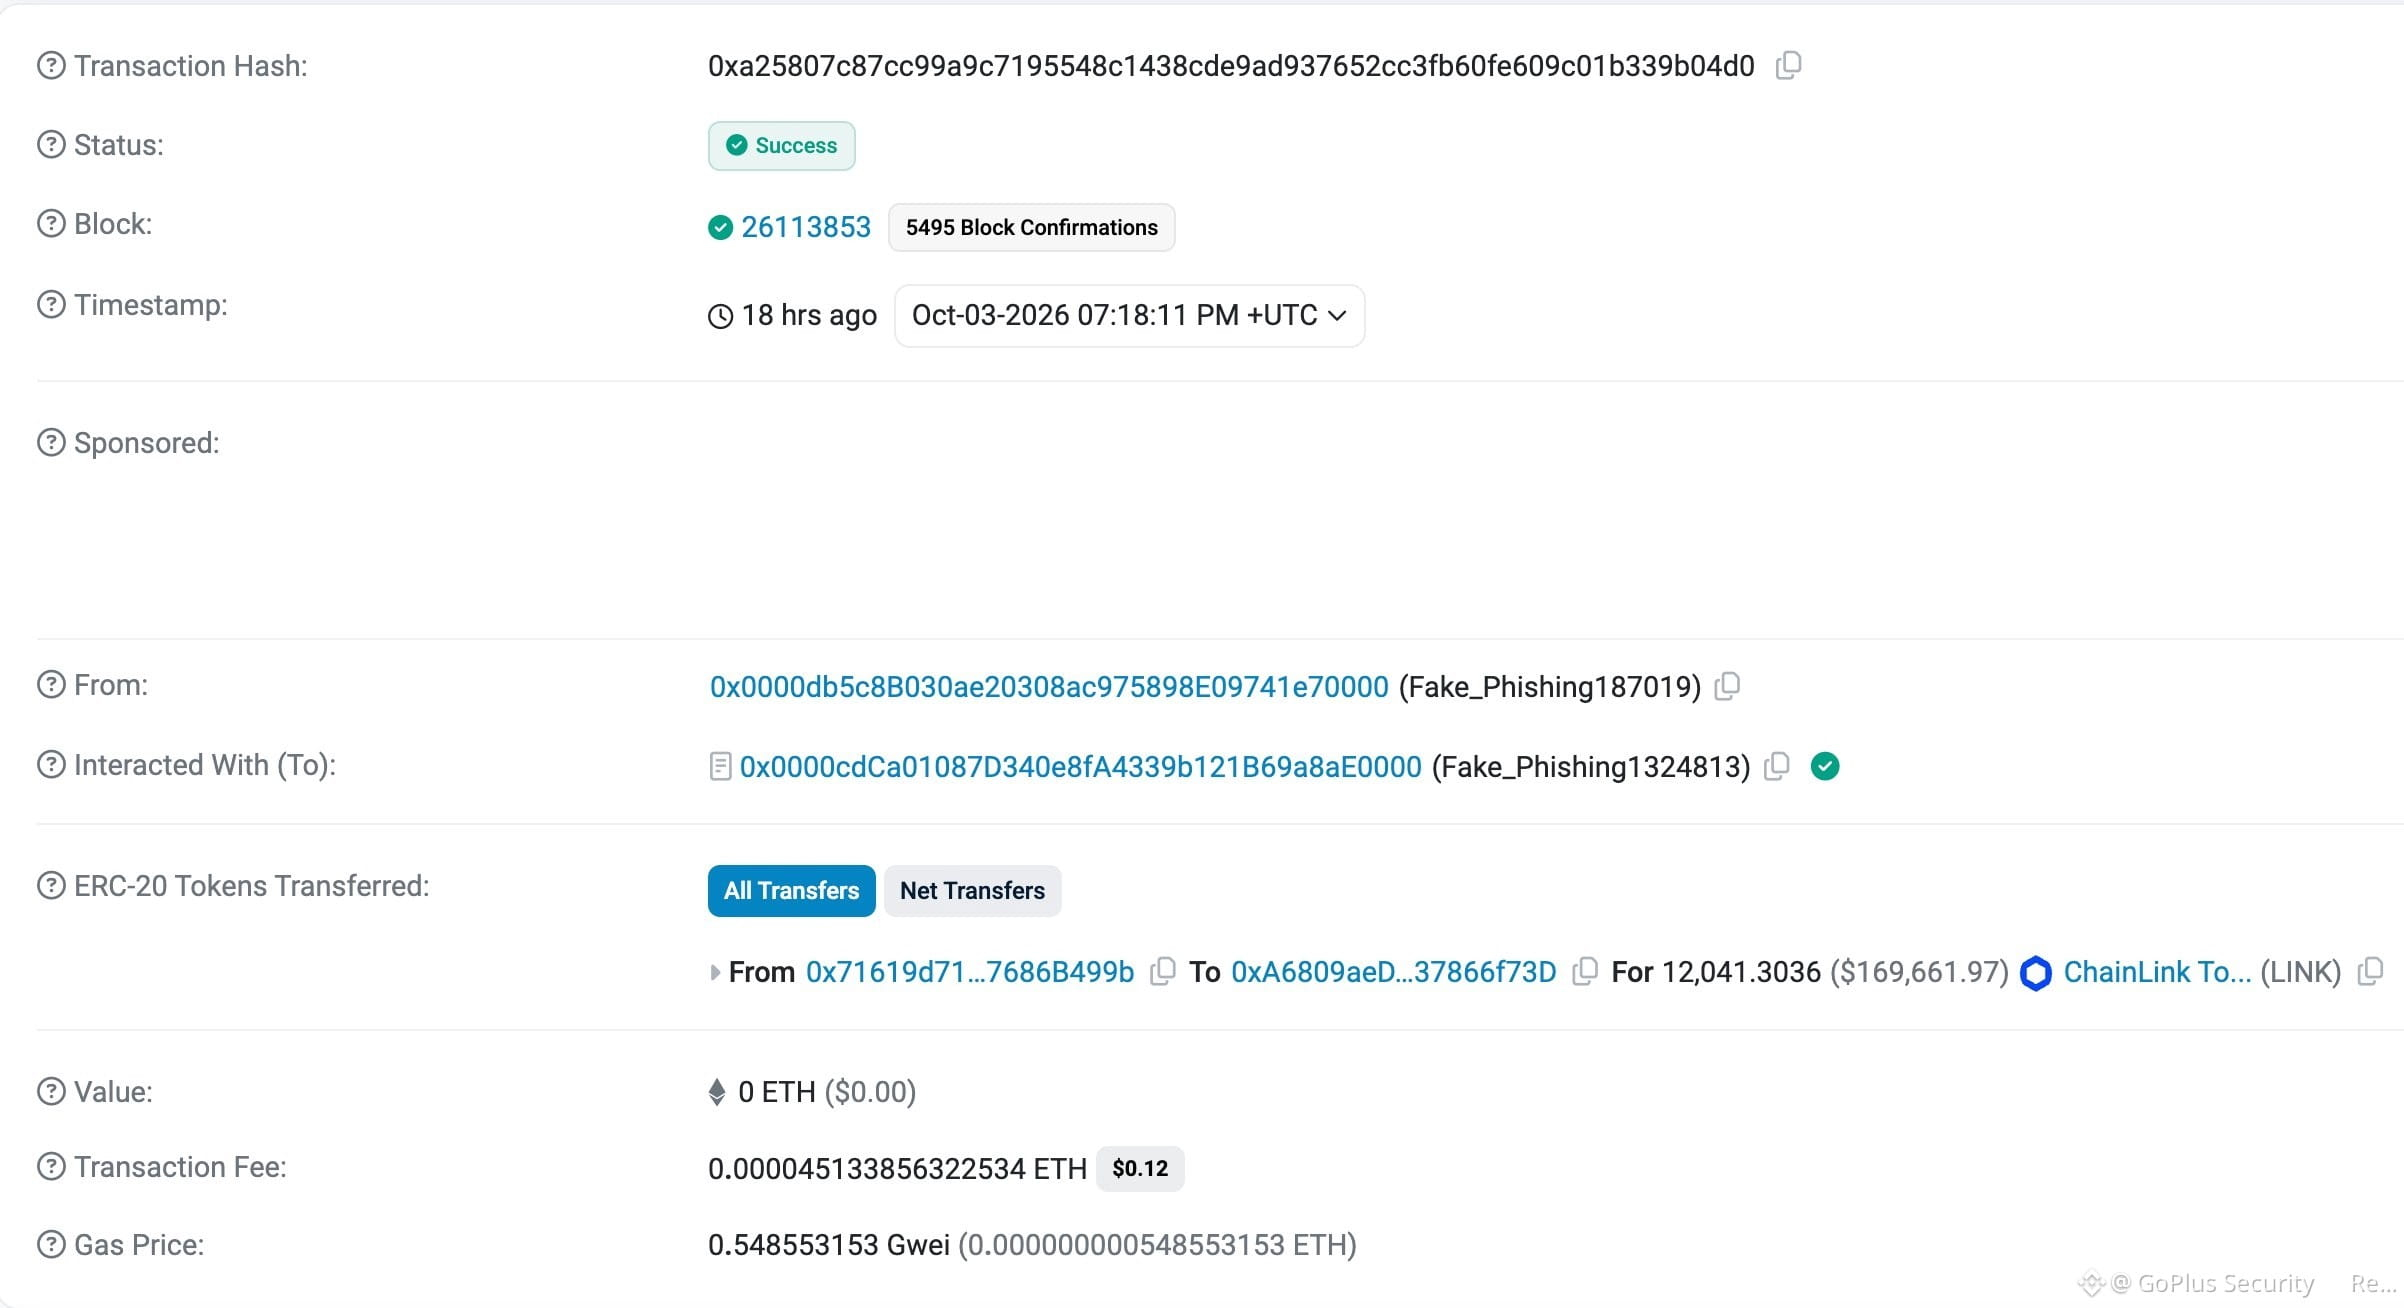
GoPlus Security đã phát hành một thông báo quan trọng liên quan đến một sự cố an ninh mạng gần đây. Gần đây, một cá nhân đã mất khoảng ~$170K bằng $LINK sau khi vô tình ủy quyền cho một giao dịch #Permit2 gây hại.
Để minh bạch và theo dõi, nạn nhân bị ảnh hưởng đang sử dụng địa chỉ ví 0x71619d71474F8D0AAa9C18a757be7617686B499b. Ngoài ra, các khoản tiền đã được lần theo đến ba ví lừa đảo (phisher): 0x0000db5c8B030ae20308ac975898E09741e70000, 0x0000cdCa01087D340e8fA4339b121B69a8aE0000 và 0xA6809aeDEbFA10A0C2dbcF3363cB0Ff37866f73D.
Để tự bảo vệ trước các hình thức khai thác tương tự, hãy ghi nhớ lời khuyên bảo mật cốt lõi của chúng tôi bằng cách thực hành #GoPlus Anti-Phishing 4 Don'ts. Chúng tôi đặc biệt khuyên bạn không bao giờ bấm vào các liên kết không quen biết, tránh cài đặt phần mềm không có xác minh, không phê duyệt bất kỳ giao dịch nào mà bạn không hoàn toàn hiểu rõ, và không bao giờ chuyển tiền đến các địa chỉ chưa được xác thực.
Ngoài ra, bạn có thể tăng cường đáng kể mức độ an toàn kỹ thuật số bằng cách tải xuống tiện ích mở rộng GoPlus Security. Công cụ hữu ích này chủ động theo dõi hoạt động của bạn theo thời gian thực để ngăn chặn các giao dịch đáng ngờ, các phê duyệt độc hại, các chữ ký rủi ro và các liên kết lừa đảo trước khi chúng gây hại. Bạn có thể dễ dàng thêm tiện ích vào trình duyệt bằng cách truy cập https://chromewebstore.google.com/search/GoPlus