Đừng chỉ nhìn chăm vào chuỗi con số tiền trong kho vàng bị đánh cắp; thứ thật sự phiền phức thường là cánh cửa vẫn chưa kịp đóng.
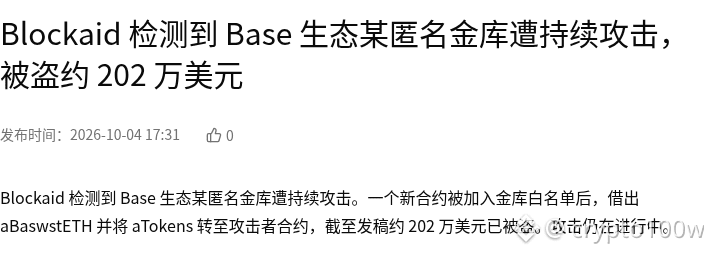
Ngô nói dẫn báo cáo giám sát của Blockaid cho biết, một kho tiền (vault) ẩn danh trong hệ sinh thái Base đang phải hứng chịu các cuộc tấn công liên tục: sau khi một hợp đồng mới được thêm vào danh sách trắng, kẻ tấn công mượn aBaswstETH và chuyển aTokens vào hợp đồng của kẻ tấn công; tính đến thời điểm bài viết, khoảng 2 triệu đô la Mỹ đã bị đánh cắp, cuộc tấn công vẫn đang diễn ra. Các điểm rủi ro liên quan không nằm ở quy mô lỗ ròng trong từng lần riêng lẻ, mà ở chỗ sau khi quyền trong danh sách trắng bị khai thác thì cuộc tấn công vẫn chưa dừng; người dùng của các vault liên quan nên ưu tiên kiểm tra ủy quyền (authorization), mức độ phơi nhiễm (exposure) và liệu phía dự án đã tạm dừng (pause) lối vào (entry) hay chưa.
Có hai bối cảnh quan sát rõ ràng: (1) tác động của sự kiện tập trung vào các vault DeFi ẩn danh trên Base và các vị thế liên quan đến wstETH, sở thích rủi ro ngắn hạn dễ bị kìm nén; (2) nếu vấn đề quyền trong danh sách trắng không được khép lại kịp thời, phạm vi rà soát, truy vết ở giai đoạn sau có thể tiếp tục mở rộng. Hiện tại bạn quan tâm hơn đến tốc độ tạm dừng và xử lý của phía dự án liên quan, hay là tiến độ bao phủ của việc người dùng tự rà soát ủy quyền ở phía người dùng?
Hình minh họa 1: Kho tiền ẩn danh trên Base bị tấn công liên tục · Ảnh chụp cục bộ trang nguồn
Nguồn hình ảnh: https://www.wublock123.com/news/blockaid-detects-anonymous-base-vault-under-ongoing-attack-2m-theft-69510