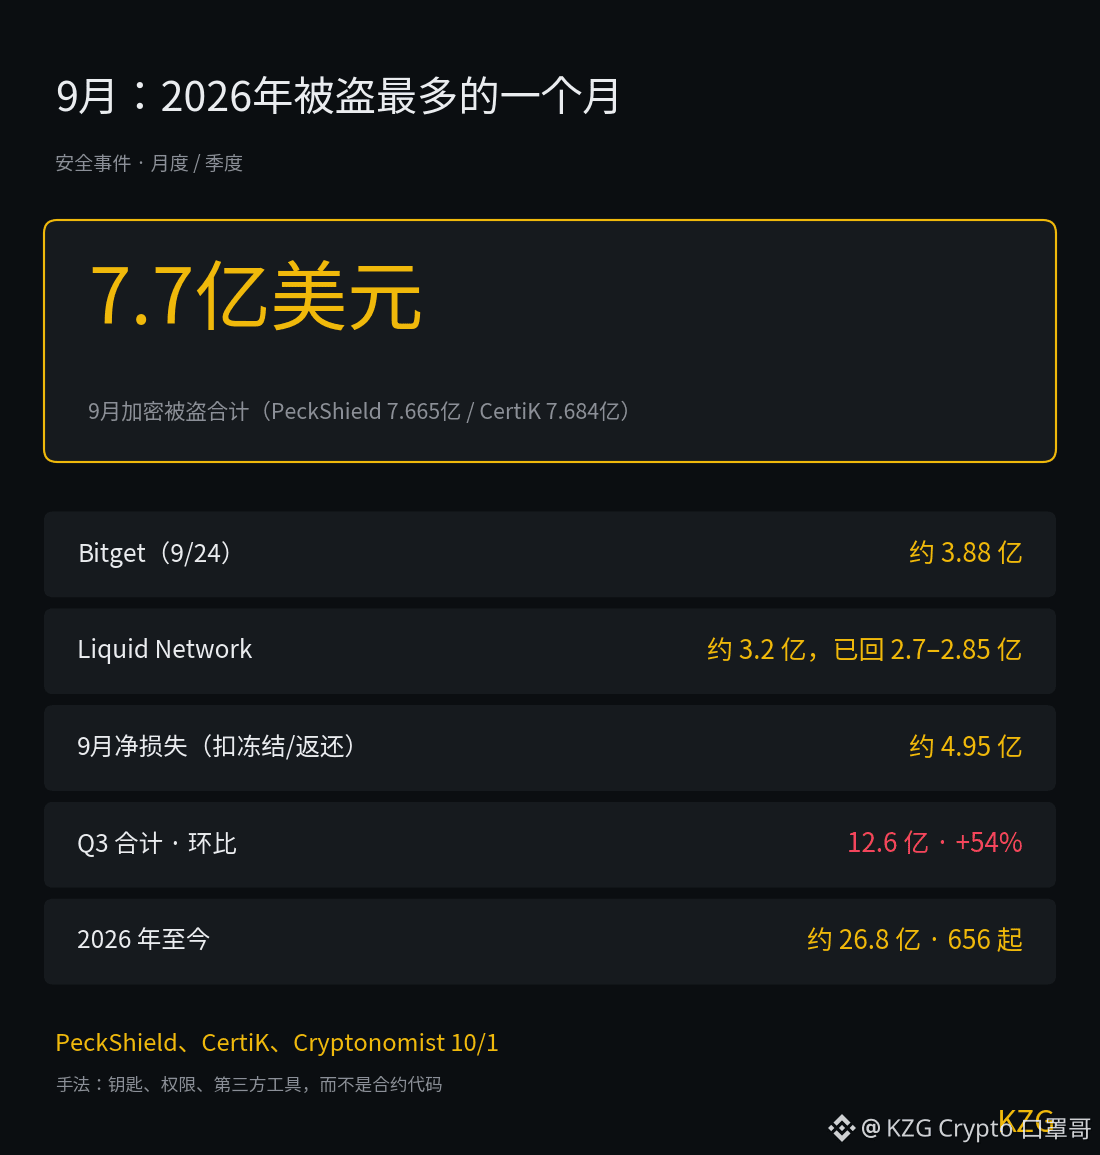
Tháng 9 là một tháng bị đánh cắp nhiều nhất trong năm 2026: khoảng 770 triệu USD.
Cả hai công ty an ninh đều đưa ra số liệu khá khớp: PeckShield ghi nhận 55 vụ, 766,5 triệu; CertiK ghi nhận 97 vụ, 768,4 triệu.
Một vài con số:
· Hai thương vụ đầu chiếm gần 90%: Bitget khoảng 388 triệu (ngày 9/24, tiền được chuyển đi từ ví nóng lẫn ví ấm); Liquid Network khoảng 320 triệu
· Thu hồi được khá nhiều: Liquid Network đã hoàn lại khoảng 270—285 triệu USD (theo cả hai bên); CertiK thống kê tổng số tiền bị phong tỏa và hoàn trả trong tháng 9 khoảng 273 triệu, sau khi trừ đi thì lỗ ròng khoảng 495 triệu
· Toàn bộ Q3: 1,26 tỷ USD, 247 vụ, cao hơn 54% so với Q2 (819 triệu) (theo CertiK)
· Từ đầu năm đến nay: khoảng 2,68 tỷ USD, 656 vụ; chỉ riêng tháng 9 đã chiếm 28% của cả năm
Điều đáng nhớ nhất là phương thức đã thay đổi.
Theo mô tả của CertiK về vụ Bitget lần này, kẻ tấn công khai thác lỗ hổng của sản phẩm bảo mật bên thứ ba để lấy thông tin chứng thực, rồi giả mạo lệnh rút tiền; các vụ án lớn KelpDAO và Drift trong năm nay cũng là vấn đề về khóa cá nhân và quyền hạn—không phải do mã hợp đồng bị bẻ khóa.
Tức là, “đã qua kiểm toán hợp đồng” ngày càng không đồng nghĩa với an toàn; điểm yếu thật sự nằm ở khóa, quyền và công cụ bên thứ ba.
Về phía người dùng: theo tường thuật của Cryptonomist, Bitget đã dùng quỹ bảo vệ người dùng trị giá hơn 460 triệu USD để bù đắp cho tổn thất lần này.
Khóa, quyền, công cụ bên thứ ba—ba chỗ này, bạn thấy chỗ nào khó phòng nhất?