GẦN đây là toàn bộ diễn biến vụ tấn công tin tặc 3,8 triệu USD nhắm vào NEAR Intents: hoàn trả đủ tiền, tinh thần mũ trắng được tôn vinh
Ngày 1/10/2026, trong hệ sinh thái NEAR Protocol, thành phần tương tác liên chuỗi của NEAR Intents đã bị tấn công, khiến khoảng 3,8 triệu USD bị đánh cắp. Kẻ tấn công lợi dụng lỗ hổng logic trong tầng gửi/rút Omni và quá trình tương tác với hợp đồng chính để thực hiện hành vi trộm cắp; phía dự án ngay lập tức tạm dừng dịch vụ để kiểm soát rủi ro.
Sau sự cố, Tổng giám đốc NEAR Intents Alex Shevchenko nhanh chóng phản hồi: tiến hành phân tích trên chuỗi để xác định danh tính kẻ tấn công và đăng trên mạng xã hội một “thông báo tối hậu thư”. Ông công bố ba địa chỉ hoàn tiền bằng Bitcoin, BNB/Ethereum và Solana, đồng thời cảnh báo đây là “cửa sổ cuối cùng” để kẻ tấn công nhận khoan hồng nhờ “tiết lộ có trách nhiệm”.
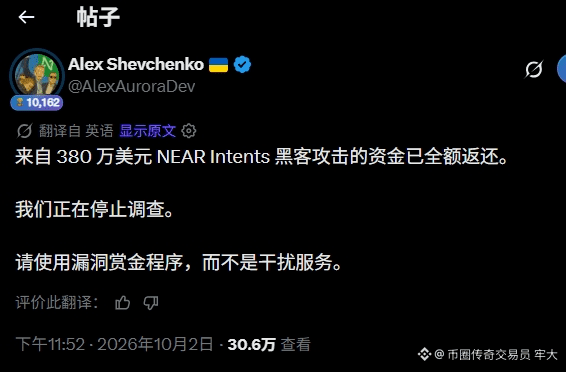
Chỉ trong chưa đầy 48 giờ, kẻ tấn công đã sớm đầu hàng và hoàn trả toàn bộ 3,8 triệu USD. Tối ngày 2/10, Shevchenko xác nhận tiền đã được trả lại và tuyên bố dừng điều tra, đồng thời kêu gọi: “Hãy sử dụng chương trình thưởng lỗ hổng, đừng can thiệp vào dịch vụ.”
Sự kiện này không chỉ cứu vãn được tổn thất, mà còn trở thành một ví dụ tích cực trong lĩnh vực bảo mật Web3: thông qua răn đe bằng kỹ thuật và định hướng theo giá trị, phía dự án đã chuyển hóa những kẻ có khả năng tấn công vì mục đích xấu thành người góp sức xây dựng hệ sinh thái. Điều này củng cố sự đồng thuận của ngành rằng “tin tặc mũ trắng” sẽ được thưởng khi báo cáo lỗ hổng qua kênh chính thống, đồng thời cung cấp kinh nghiệm thực tiễn cho sự phát triển an toàn của kiến trúc tập trung vào Intent.
Tiếp tục xem theo hướng tích cực hơn nữa—đó là minh chứng cho thiện chí và năng lực của đội ngũ dự án.
$NEAR