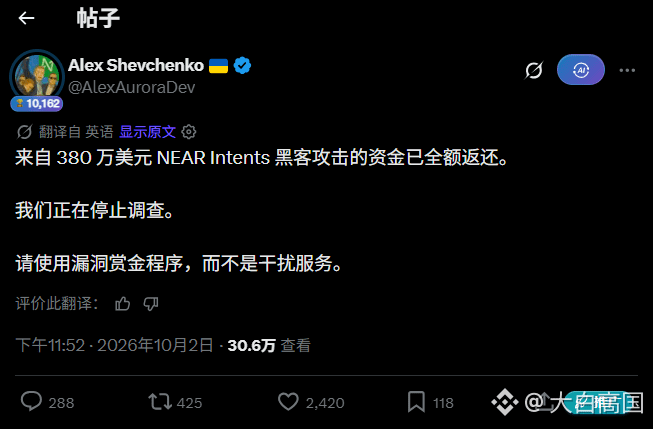
Kẻ tấn công nhận lỗi: NEAR bị mất 3,8 triệu USD, nhưng đã được hoàn trả toàn bộ
1⃣ Dòng thời gian:
Cuộc tấn công xảy ra → đội ngũ công khai kêu gọi "đã khóa được danh tính kẻ tấn công" → tối hậu thư cuối cùng trong 48 giờ: chuyển tiền về các địa chỉ BTC, BNB/ETH, SOL được chỉ định; khi khung thời gian hết hạn → 3,8 triệu USD, nếu chưa đến hạn thì sẽ hoàn trả sớm toàn bộ, không thiếu một xu.
2⃣ Điều bất ngờ: hacker không dám đòi tiền phí vất vả
Trong giới crypto, kịch bản thường thấy của các vụ bị hack là "bạch mũ tiền thưởng" — kẻ tấn công chừa 10% làm phí vất vả, còn 90% thì trả lại để đôi bên giữ thể diện. Lần này không có lựa chọn đó: công khai "chúng tôi đã tìm ra bạn" + bộ đếm ngược 48 giờ; chưa đến hạn thì hoàn trả toàn bộ 3,8 triệu USD.
Khi kẻ tấn công trả lại, hắn để lại một lời nhắn trên chuỗi BNB, nhãn địa chỉ có tên "Near Intents Exploiter 1"; nội dung nhắn rằng tiền đã được hoàn trả — ngạo mạn nhưng vẫn có chút lịch sự.
Có phải người quen làm hay nội bộ? Hiện vẫn chưa rõ.
3⃣ So sánh với Bitget:
3,88 tỷ USD bị đánh cắp, được cho là do hacker Triều Tiên gây ra, hiện đang bị chuyển qua nhiều chuỗi để rửa tiền. Nhóm cấp nhà nước thì không sợ bị phơi bày; nhưng với cá nhân hay nhóm nhỏ, "đã nhận diện được danh tính" mới là biện pháp răn đe mạnh nhất—làm không tốt thì ăn đủ.
An ninh cứng nhất trong crypto không phải là báo cáo kiểm toán, mà là ánh sáng.
Code có thể có lỗ hổng, nhưng mọi giao dịch trên chuỗi đều phơi dưới ánh mặt trời; tiền bị đánh cắp không dùng được, lại còn không dám nhận tiền thưởng—làm cái “kẻ trộm” như thế thì có ý nghĩa gì chứ?
Lần này, hacker thật sự đã nhận lỗi.