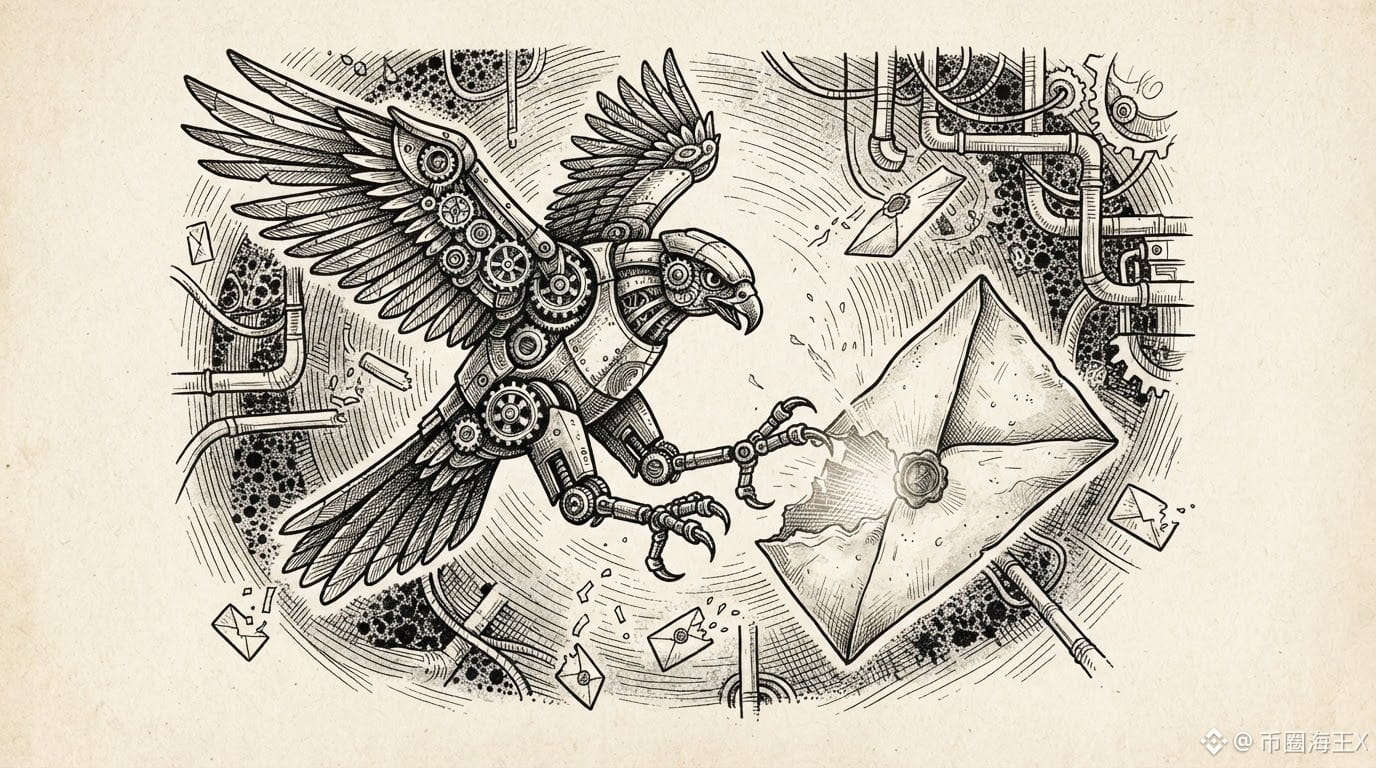
【Tính năng mã hóa email để bảo vệ dữ liệu, vậy vì sao lại trở thành cánh cửa cho tin tặc?🔥】
🔥 币圈热点资讯聊天室
Trong lĩnh vực an ninh mã hóa gần đây đã xuất hiện một trường hợp đáng lo ngại.
FortiMail là một hệ thống bảo mật email dành cho doanh nghiệp, vốn được thiết kế để lọc các cuộc tấn công và bảo vệ email.
Nhưng hiện nay, một lỗ hổng liên quan đến tính năng mã hóa email lại có thể biến ngược thành cánh cửa để tin tặc xâm nhập hệ thống.
Fortinet đã xác nhận kẻ tấn công đang khai thác lỗ hổng này, và không cần đăng nhập tài khoản. Chỉ cần gửi các yêu cầu mạng được tạo dựng đặc biệt, chúng có thể ghi các tệp độc hại vào hệ thống bị ảnh hưởng, thậm chí thực thi mã ở bước tiếp theo.
Điểm quan trọng hơn là: mức độ nghiêm trọng tối đa của lỗ hổng này đạt 9.8 điểm.
Nói một cách đơn giản:
Chức năng vốn dùng để bảo vệ dữ liệu, nhưng nếu mã nguồn bên dưới có lỗ hổng, thì nó cũng có thể trở thành lối đi để kẻ tấn công vượt qua hệ thống.
Điều này thực sự giống với ngành mã hóa.
Chúng ta thường tập trung xem ví, sàn giao dịch, hợp đồng thông minh có lỗ hổng hay không. Nhưng bề mặt tấn công thực sự có thể còn bao gồm cả các mô-đun bên thứ ba, hệ thống phân quyền, công cụ liên chuỗi thậm chí cả cơ sở hạ tầng.
📌 Vì vậy, điều lần này thực sự đáng để quan tâm không chỉ là một hệ thống email gặp sự cố, mà là một “logic an ninh” lớn hơn:
Hệ thống càng phức tạp, kết nối càng nhiều thì các điểm xâm nhập tiềm ẩn cũng có thể càng nhiều.
Đối với ngành mã hóa, trong tương lai điều thật sự quan trọng không chỉ là “tài sản lưu ở đâu”, mà còn là tính an toàn của toàn bộ cơ sở hạ tầng.