

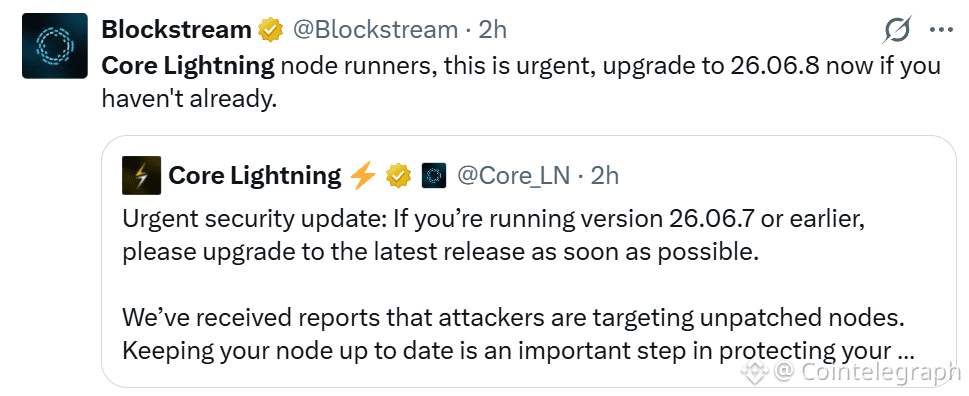


Nhóm đứng sau Core Lightning, một phần mềm node mã nguồn mở cho Mạng Lightning của Bitcoin, đã kêu gọi các nhà vận hành đang chạy các phiên bản cũ nâng cấp ngay lập tức sau khi nhận được báo cáo về việc kẻ tấn công nhắm vào các node chưa được vá.
“Cập nhật bảo mật khẩn cấp: Nếu bạn đang chạy phiên bản 26.06.7 hoặc cũ hơn, vui lòng nâng cấp lên bản phát hành mới nhất càng sớm càng tốt”, nhóm cho biết vào hôm thứ Sáu.
Core Lightning không nêu rõ các lỗ hổng mà kẻ tấn công nhắm đến hoặc tác động tiềm ẩn. Cointelegraph đã liên hệ với Core Lightning để xin ý kiến.
Nguồn: Blockstream
Vào ngày 16/9, Core Lightning cho biết họ đang điều tra các báo cáo về một vấn đề tiềm ẩn ảnh hưởng đến các tính năng thử nghiệm trong Core Lightning có thể tác động đến tiền của người dùng. Sau đó, họ phát hành phiên bản 26.06.8 sau khoảng sáu ngày.
Bản cập nhật ngày 22/9 đã cung cấp các bản sửa lỗi cùng với các bản vá cho “những lỗ hổng được nhiều nguồn báo cáo một cách có trách nhiệm”. Tài liệu phát hành ghi công cho Bitcoin Red Team và 12 cá nhân, nhóm khác được nêu tên, cùng với các phóng viên giấu tên.
Theo nhật ký thay đổi (changelog), một số bản sửa đã giải quyết các lỗi có thể làm sập các nút gửi, các yêu cầu có thể làm cạn kiệt bộ nhớ trong giao diện REST và một lỗi đóng kênh có thể khiến người dùng bị mất tiền do bị phạt.
Tuy nhiên, bản phát hành đã cố ý trì hoãn một số bài kiểm tra để khiến kẻ tấn công khó hơn trong việc đảo ngược và khai thác các lỗ hổng trong khi các nhà vận hành nâng cấp.
Vào tháng 8, Core Lightning cho biết họ đang làm việc trên một bản vá phối hợp sau khi đánh giá một khối lượng lớn các báo cáo Common Vulnerabilities and Exposures (CVE) do AI tạo ra trong vài tuần gần đây.
Hai ngày sau, họ đã phát hành phiên bản 26.06.7 để khắc phục các lỗ hổng đã được xác nhận.