


Được chuẩn bị bởi
Chính sách Toàn cầu Binance | Tháng 10 năm 2026
Steven McWhirter, Giám đốc Chính sách Toàn cầu
Diego Montes Serralde, Quản lý Chính sách Toàn cầu
Với sự đóng góp chuyên môn của Tanveer Kalooji
Điểm chính cần nắm
AI mang tính tác nhân (agentic AI) có thể cải thiện đáng kể hoạt động tuân thủ phòng chống tội phạm tài chính. Các tác nhân AI có thể phân tích thông tin trên nhiều hệ thống, điều tra các cảnh báo, xác định các mối liên hệ, theo dõi các thay đổi về quy định và chuẩn bị đánh giá vụ việc. Nếu được sử dụng một cách có trách nhiệm, chúng có thể giảm bớt các công việc thủ công giá trị thấp và cho phép các chuyên gia tuân thủ tập trung vào các vụ việc rủi ro cao hơn và các quyết định mang tính hệ quả.
Tự chủ tạo ra một thách thức trách nhiệm giải trình mới. Khi các hệ thống AI có thể sử dụng công cụ, ủy quyền nhiệm vụ, thay đổi hồ sơ hoặc khởi tạo giao dịch, các tổ chức phải có khả năng xác định tác nhân nào đã hành động, ai đã ủy quyền cho nó, nó nắm giữ ủy nhiệm nào và ai vẫn chịu trách nhiệm cho kết quả.
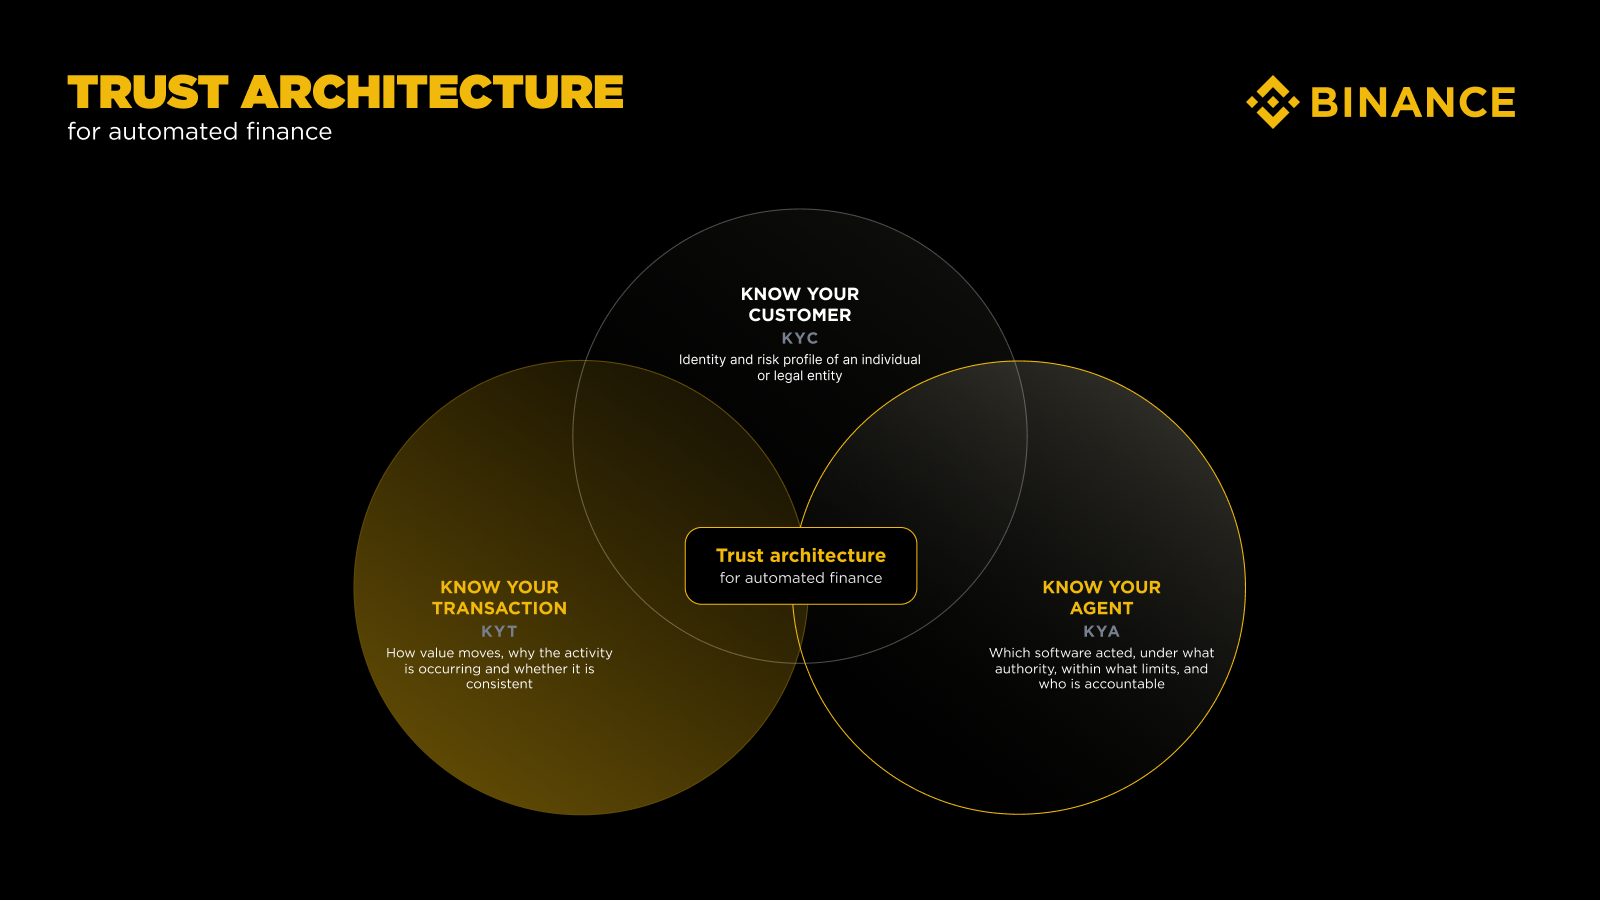
Know Your Agent (“KYA”) nên bổ sung cho, chứ không thay thế, KYC. KYC thiết lập danh tính và hồ sơ rủi ro của khách hàng hoặc pháp nhân. KYA thiết lập danh tính, nguồn gốc, thẩm quyền, quyền cho phép và các ràng buộc vận hành của phần mềm hoạt động thay mặt họ.
Mô hình quản trị mạnh nhất là tách rời trí tuệ khỏi kiểm soát. Các tác nhân AI có thể phân tích, ưu tiên và đề xuất, trong khi các hành động mang tính hệ quả phải vẫn chịu sự ràng buộc bởi các kiểm soát chính sách được xác định rõ, các ngưỡng ủy quyền minh bạch, giám sát theo thời gian thực và sự giám sát của con người hoặc tổ chức ở mức độ tương xứng.
Sự chú ý về chính sách đã và đang chuyển theo hướng này. Các công trình gần đây ở Vương quốc Anh và Singapore chỉ ra nhu cầu cần có các biện pháp bảo đảm rõ ràng hơn về danh tính tác nhân, thẩm quyền được ủy quyền, kiểm soát theo thời gian thực và xác thực máy-máy, đặc biệt khi thanh toán dựa trên tác nhân đang trở thành một trường hợp thử nghiệm ban đầu cho hoạt động tài chính tự chủ rộng hơn.
1. Giới thiệu
Việc tuân thủ chống tội phạm tài chính đã phát triển song hành với hệ thống tài chính mà nó nhằm bảo vệ. Khi thanh toán trở nên nhanh hơn, dịch vụ tài chính trở nên số hóa hơn và các thị trường ngày càng mang tính toàn cầu, các chức năng tuân thủ đã áp dụng sàng lọc tự động, hệ thống giám sát giao dịch, phân tích blockchain và mô hình học máy. AI trí tuệ nhân tạo dựa trên tác nhân có thể đại diện cho giai đoạn phát triển tiếp theo của quá trình đó.
Khác với một công cụ suy diễn quy tắc truyền thống—làm theo các chỉ dẫn được xác định trước—hoặc một ứng dụng AI tạo sinh—tạo ra nội dung để đáp ứng một yêu cầu (prompt)—một tác nhân AI có thể theo đuổi một mục tiêu thông qua chuỗi các hành động. Tác nhân có thể truy xuất thông tin từ nhiều hệ thống, xác định công cụ nào cần dùng, so sánh các hướng đi thay thế và điều chỉnh quy trình làm việc khi bối cảnh thay đổi.
Trong bối cảnh AML, một tác nhân có thể nhận cảnh báo giám sát giao dịch, rà soát hồ sơ khách hàng, phân tích các tài khoản và ví liên kết, tham khảo các kiểu hình phù hợp, chuẩn bị một dòng thời gian điều tra và đề xuất liệu vụ việc có nên được nâng cấp hay không. Nhiều tác nhân chuyên biệt có thể chia các nhiệm vụ đó cho nhau giữa việc xác minh danh tính, sàng lọc trừng phạt, truy vết blockchain và quản lý vụ việc, trước khi trình bày một đánh giá tổng hợp cho nhà điều tra là con người.
Điều này có thể cải thiện đáng kể hiệu quả tuân thủ. Nó cũng có thể tạo ra các rủi ro mới.
Một tác nhân tuân thủ có thể truy cập thông tin rất nhạy cảm, đưa ra các suy luận về khách hàng, thay đổi phân loại rủi ro hoặc đóng cảnh báo. Một tác nhân tham gia vào thanh toán có thể đi xa hơn bằng cách chọn tuyến đường, xác nhận rằng các điều kiện đã được xác lập sẵn đã được đáp ứng hoặc khởi tạo một giao dịch theo thẩm quyền được ủy quyền. Nếu các hệ thống đó không được nhận diện, kiểm soát và giám sát đúng cách, các tổ chức có thể gặp khó khăn trong việc tái dựng cách thức đi đến một kết quả hoặc xác định trách nhiệm thuộc về ai. Các câu hỏi liên quan đến trách nhiệm pháp lý, giám sát và kiểm soát trở nên cấp bách hơn. Khi phần mềm có thể thực hiện các bước tự chủ hoặc bán tự chủ hướng tới một mục tiêu—thay vì chỉ tạo ra phân tích—các tổ chức cần có khả năng xác định liệu tác nhân có hành động trong phạm vi ủy nhiệm hay không, liệu giám sát phù hợp có được duy trì hay không, và ai vẫn chịu trách nhiệm cho kết quả.
Do đó, câu hỏi chính sách trung tâm là: các tổ chức và cơ quan quản lý có thể bảo toàn danh tính, thẩm quyền và trách nhiệm giải trình như thế nào khi phần mềm bắt đầu hành động trong kiến trúc tuân thủ và thanh toán?
Bài viết này cho rằng một khung Know Your Agent, hay KYA, có thể cung cấp một phần quan trọng của lời giải. KYA sẽ không thay thế KYC, thẩm định khách hàng hoặc các nghĩa vụ AML/CFT hiện có, bao gồm các yêu cầu hiện hành về giám sát giao dịch và minh bạch thanh toán. KYA cung cấp một lớp kiểm soát bổ sung cho các tác nhân phần mềm bằng cách xác định tác nhân là ai hoặc là cái gì, nó đại diện cho người hoặc tổ chức nào, nó được phép làm gì và cách thức hành vi của nó có thể được giới hạn, xác minh và—khi cần—dừng lại.
Một tác nhân AI không nên được phép thực hiện các hành động tài chính hoặc tuân thủ mang tính hệ quả trừ khi danh tính của nó có thể được xác thực, thẩm quyền của nó được xác định và bị giới hạn phù hợp, và hành vi của nó có thể được quy trách nhiệm cho một người ủy quyền chịu trách nhiệm giải trình. |
2. Agentic AI là gì?
Agentic AI đề cập đến các hệ thống có thể theo đuổi một mục tiêu thông qua chuỗi các hành động, thay vì chỉ phản hồi một lệnh đơn lẻ. Một tác nhân có thể xác định cần các bước nào, truy xuất thông tin từ các hệ thống khác nhau, sử dụng công cụ bên ngoài và điều chỉnh cách tiếp cận khi có thông tin mới.
Agentic AI không nhất thiết là một nhóm mô hình riêng biệt. Trên thực tế, một hệ thống tác nhân có thể kết hợp một hoặc nhiều mô hình AI với các công cụ, bộ nhớ, cơ chế điều phối (orchestration), nguồn dữ liệu bên ngoài và quyền truy cập để cho phép nó theo đuổi mục tiêu và thực hiện hành động.
Các hệ thống này tồn tại trên một phổ. Một số hoạt động như trợ lý, chuẩn bị các khuyến nghị để con người phê duyệt, trong khi những hệ thống khác có thể thực hiện các tác vụ xác định hoặc khởi tạo hành động trong các quyền mà nó đã được cấp. Hàm ý về quản trị trở nên đáng kể hơn khi một hệ thống AI chuyển từ việc tạo ra thông tin sang việc hành động dựa trên thông tin đó.
Diễn đàn Kinh tế Thế giới đã mô tả sự phát triển này là cần đến các mô hình quản trị tính đến vai trò, tính tự chủ, quyền hạn, khả năng dự đoán và bối cảnh vận hành của một tác nhân. Tương tự, Diễn đàn Hợp tác Quản lý Dữ liệu số của Vương quốc Anh cũng đặc trưng AI tác nhân (agentic AI) như một sự chuyển đổi từ AI như một công cụ sang AI như một chủ thể (actor) có thể đánh giá mục tiêu, lập kế hoạch quy trình làm việc và thực thi các hành động tác động đến môi trường thực ngoài đời.
Vì vậy, các biện pháp bảo đảm phải phụ thuộc vào những gì một hệ thống có thể thực hiện trên thực tế, thay vì dựa vào các nhãn như “tác nhân AI”.
3. Từ tự động hóa tuân thủ đến tuân thủ dựa trên tác nhân
Trong lĩnh vực tài chính, AI đã được sử dụng để phát hiện gian lận, giám sát AML, đánh giá rủi ro khách hàng, sàng lọc lệnh trừng phạt và các quy trình vận hành. AI tác nhân dựa trên các năng lực đó bằng cách kết nối các chức năng phân tích tách rời thành các quy trình làm việc thích ứng, có thể thu thập bằng chứng, đánh giá bối cảnh và chuẩn bị hành động để con người hoặc cơ chế dựa trên quy tắc phê duyệt.
A. Thẩm định khách hàng và tiếp nhận ban đầu
Một tác nhân tiếp nhận ban đầu có thể thu thập thông tin từ các nguồn đã được phê duyệt, xác định tài liệu còn thiếu, đối chiếu hồ sơ và gắn cờ các điểm không nhất quán. Với các pháp nhân, nó có thể phân tích các sổ đăng ký doanh nghiệp, cấu trúc sở hữu và thông tin chủ sở hữu hưởng lợi. Với các cá nhân, nó có thể hỗ trợ xác minh danh tính, sàng lọc trừng phạt và phân loại rủi ro ban đầu.
Tổ chức vẫn chịu trách nhiệm về tính phù hợp của thẩm định khách hàng (customer due diligence). Giá trị nằm ở việc giảm các quy trình thủ công bị phân mảnh và hướng sự chú ý của con người vào các trường hợp có rủi ro cao hơn hoặc mơ hồ hơn.
B. Giám sát giao dịch và điều tra
Các hệ thống giám sát truyền thống thường tạo ra số lượng lớn cảnh báo dựa trên các quy tắc và ngưỡng tĩnh. AI tác nhân có thể hỗ trợ đánh giá mang tính bối cảnh hơn bằng cách xem xét giao dịch so với hồ sơ của khách hàng, đối tác, hành vi trước đây và mạng lưới giao dịch rộng hơn.
Trên thị trường crypto, một tác nhân có thể kết hợp thông tin theo cấp tài khoản với phân tích blockchain để xác định mức độ phơi nhiễm đối với các địa chỉ bị trừng phạt hoặc rủi ro cao, các giao dịch chuyển động nhanh qua nhiều ví, việc che giấu xuyên chuỗi (cross-chain obfuscation) hoặc các mẫu hình gắn với hành vi lừa đảo và các kiểu hình rửa tiền. Hướng này ngày càng được thừa nhận trong chính sách AML/CFT quốc tế. Nghiên cứu công tác năm 2026 của FATF ghi nhận rằng các tiến bộ trong trí tuệ nhân tạo, học máy và phân tích dữ liệu lớn có tiềm năng nâng cao phân tích blockchain và các công cụ khác dùng để phát hiện và theo dõi hoạt động đáng ngờ.
Khi một cảnh báo đã được tạo ra, một tác nhân điều tra có thể xây dựng một dòng thời gian (chronology), lập bản đồ dòng chảy tiền từ các cổng nạp fiat vào tài sản số, lần theo hoạt động ví tiếp theo qua các chuỗi và đối tác, xác định bất kỳ hoạt động rút tiền (off-ramp) nào, truy xuất các hồ sơ hỗ trợ và soạn một bản tường thuật vụ việc. Một tác nhân riêng khác có thể kiểm tra xem kết luận dự kiến có được chứng cứ hỗ trợ hay không và xác định thông tin mâu thuẫn hoặc các giả định không được ủng hộ.
Điều này có thể cải thiện việc sử dụng các nguồn lực tuân thủ bằng cách giảm công việc hành chính và cho phép nhà điều tra tập trung vào các trường hợp đòi hỏi nhiều đánh giá chuyên môn. Nó cũng có thể cải thiện khả năng kiểm toán (auditability) khi các nguồn dữ liệu, lệnh gọi công cụ (tool calls), phát hiện trung gian và phê duyệt được lưu giữ như một phần của hồ sơ bằng chứng thống nhất. Quan trọng hơn, năng lực phân tích cao hơn không loại bỏ nhu cầu về đánh giá chuyên gia. Nghiên cứu công tác năm 2026 của FATF cũng nhấn mạnh rằng phân tích blockchain nâng cao hiệu quả nhất khi kết hợp với các kỹ thuật điều tra truyền thống và đánh giá của con người (chuyên gia) ở mức độ cao.
Nếu một báo cáo đang được xem xét, một tác nhân hoặc chức năng kiểm soát riêng có thể xác minh rằng bản tường thuật dự thảo được hỗ trợ bởi các hồ sơ nguồn và đáp ứng các tiêu chí nâng cấp (escalation) của tổ chức.
Các quyết định mang tính hệ quả, bao gồm quyết định nộp báo cáo hoạt động hoặc giao dịch đáng ngờ, chấm dứt quan hệ khách hàng hoặc áp đặt một hạn chế vật chất khác, cần vẫn chịu sự thẩm định phù hợp và sự giám sát của con người hoặc của tổ chức có trách nhiệm giải trình, nhất quán với pháp luật hiện hành và kỳ vọng của cơ quan giám sát.
C. Giám sát trừng phạt và thông tin bất lợi (adverse media)
Tuân thủ trừng phạt ngày càng đòi hỏi các tổ chức phải đi xa hơn việc đối chiếu tên trực tiếp và đánh giá quyền sở hữu, quyền kiểm soát, mức độ phơi nhiễm gián tiếp và các hạn chế về địa lý, cũng như các liên kết tới hoạt động bị trừng phạt hoặc rủi ro cao—thay vì chỉ dựa vào đối chiếu tên trực tiếp.
Một tác nhân có thể theo dõi thay đổi danh sách, xác định các khách hàng có khả năng bị ảnh hưởng, phân tích các cấu trúc sở hữu phức tạp và ưu tiên các vụ việc dựa trên mức độ tin cậy và mức độ khẩn cấp.
Nó có thể hỗ trợ sàng lọc thông tin bất lợi bằng cách đánh giá liệu một kết quả có phải là trùng khớp khách hàng thật hay không, liệu nguồn thông tin có đáng tin cậy và cập nhật không, các cáo buộc có phù hợp với khẩu vị rủi ro của tổ chức hay không, và liệu có cần nâng cấp xử lý (escalation) hoặc thẩm định bổ sung hay không.
Những năng lực này có thể giúp các tổ chức phản ứng nhanh hơn trước các mối đe dọa mới nổi, các diễn biến về thông tin bất lợi và các chỉ định thay đổi, nhưng cũng tạo ra rủi ro nếu tác nhân dựa vào nguồn không chính xác, nhận diện pháp thể yếu, báo cáo lỗi thời hoặc các suy luận không được hỗ trợ.
D. Thay đổi quy định và lập bản đồ kiểm soát
Các nghĩa vụ AML phát triển thông qua luật pháp, quy tắc điều tiết, hướng dẫn và các quyết định thực thi. Một tác nhân AI có thể theo dõi các nguồn liên quan, nhận diện các sửa đổi và đối chiếu chúng với chính sách, sản phẩm và các kiểm soát của doanh nghiệp.
Điều này có thể hỗ trợ quản lý tuân thủ liên tục hơn và giúp các tổ chức xác định khi nào cần điều chỉnh các kịch bản giám sát, chỉ báo rủi ro hoặc quy trình. Tuy nhiên, các chuyên gia pháp lý và tuân thủ vẫn cần xác thực các cách hiểu, đặc biệt khi yêu cầu không rõ ràng hoặc khác nhau giữa các khu vực pháp lý.
Trong tất cả các trường hợp sử dụng này, giá trị của AI tác nhân không chỉ nằm ở tốc độ. Giá trị nằm ở khả năng kết nối các thông tin rời rạc, đánh giá hoạt động trong bối cảnh và cho phép chuyên môn của con người được tập trung vào nơi đánh giá có ý nghĩa nhất.
Những lợi ích đó có điều kiện. Các tác nhân có thể “ảo giác” (hallucinate), hiểu sai thông tin hoặc dựa vào các nguồn yếu. Nhà điều tra có thể quá tin vào các khuyến nghị có vẻ tinh vi. Các mô hình được huấn luyện từ các quyết định lịch sử có thể tái tạo các định kiến trước đây, trong khi các tác nhân được kết nối với công cụ bên ngoài có thể bị phơi nhiễm với tấn công chèn lệnh (prompt injection), rò rỉ dữ liệu (data leakage) hoặc các hành động không được uỷ quyền.
Vì vậy, mục tiêu không nên là tự động hóa không bị giới hạn, mà là ủy quyền có kiểm soát: tác nhân có thể hỗ trợ phân tích, ưu tiên và đề xuất, trong khi các kết quả mang tính hệ quả phải chịu sự ràng buộc bởi các biện pháp bảo đảm mang tính quyết định (deterministic safeguards), các phê duyệt được ghi nhận và trách nhiệm giải trình của con người hoặc của tổ chức.
Cùng một kiến trúc có thể hỗ trợ việc sử dụng có kiểm soát thông tin nhận được thông qua các quan hệ đối tác công-tư, bao gồm các kiểu hình mới nổi và chỉ báo rủi ro. Khi thông tin đó trở nên có cấu trúc hơn và có thể đọc được bằng máy, các tổ chức sẽ cần đảm bảo rằng các tác nhân chỉ truy cập và sử dụng trong phạm vi giới hạn pháp lý, bảo mật và mục đích đã được xác định.
4. Vì sao KYC chưa đủ?
KYC trả lời một câu hỏi nền tảng: khách hàng là ai? Trong môi trường tác nhân, câu hỏi đó vẫn thiết yếu nhưng không còn đủ.
Một tổ chức có thể biết khách hàng đứng sau một tài khoản, trong khi vẫn không thể xác định liệu một lệnh cụ thể bắt nguồn từ khách hàng, từ một tác nhân được ủy quyền, từ một tác nhân bị xâm nhập, hay từ một tác nhân con (sub-agent) hoạt động vượt ngoài phạm vi ủy quyền.
Hai tác nhân truy cập cùng một hệ thống cũng có thể tạo ra rủi ro khác biệt đáng kể. Một tác nhân có thể chỉ được phép truy xuất thông tin. Tác nhân khác có thể có khả năng thay đổi việc phân loại rủi ro của khách hàng, đóng một cảnh báo hoặc khởi tạo một lệnh chuyển tiền.
Vì vậy, các tổ chức cần có khả năng xác định tác nhân nào đã thực hiện một hành động cụ thể, ai đã phát triển, triển khai và vận hành tác nhân đó, và nó đang hành động thay mặt cho ai. Họ cũng cần hiểu phạm vi ủy nhiệm của tác nhân, bao gồm dữ liệu, hệ thống và công cụ mà tác nhân được phép truy cập; liệu tác nhân chỉ có thể đề xuất một hành động hay có thẩm quyền khởi tạo hoặc thực thi; và liệu tác nhân có thể ủy quyền nhiệm vụ cho các tác nhân khác hay không.
Đánh giá này cũng cần mở rộng đến các giới hạn đặt ra cho quyền hạn đó, bao gồm mọi hạn chế về tài chính, thời gian hoặc địa lý; cơ chế có sẵn để tạm đình chỉ hoặc thu hồi quyền cho phép của tác nhân; và danh tính của cá nhân hoặc pháp nhân cuối cùng vẫn phải chịu trách nhiệm giải trình cho hành vi của tác nhân.
KYA mở rộng ra ngoài quản lý danh tính và truy cập truyền thống. Các cơ chế kiểm soát truy cập truyền thống nhìn chung xác định liệu người dùng hoặc tài khoản dịch vụ có được phép vào hệ thống và thực hiện một chức năng xác định hay không. KYA cũng phải thiết lập mối quan hệ của tác nhân với người ủy quyền (principal), mục đích và giới hạn của ủy nhiệm, mọi thẩm quyền được ủy quyền giao việc, và bên chịu trách nhiệm giải trình cho hành vi phát sinh. Bối cảnh rộng hơn này trở nên thiết yếu khi một tác nhân có thể hoạt động xuyên nhiều hệ thống, hành động bất đồng bộ hoặc sử dụng quyền quyết định trong mục tiêu được ủy quyền.
OpenID Foundation đã ghi nhận rằng các tác nhân thường hành động không thể phân biệt với người dùng con người, trong khi các mô hình ủy quyền hiện có có thể chưa đủ cho hoạt động bất đồng bộ, tương tác xuyên miền (cross-domain), ủy quyền đệ quy và các tác nhân hoạt động cho nhiều người dùng. KYA cung cấp một khung để xử lý các khoảng trống này.
5. Know Your Agent (KYA) là gì?
Know Your Agent có thể được hiểu là quá trình xác định, xác thực, ủy quyền và quản trị liên tục một tác nhân AI hoạt động trong hoặc tương tác với một dịch vụ tài chính.
KYA không nên được xem là việc cấp tư cách pháp nhân cho phần mềm hoặc áp dụng trực tiếp thẩm định khách hàng theo kiểu truyền thống lên một máy. Mục tiêu là trách nhiệm giải trình trong vận hành, trong khi các trách nhiệm pháp lý và quy định vẫn gắn với các cá nhân hoặc pháp nhân liên quan. Điều này phù hợp với cách tiếp cận trung lập về công nghệ (technology-neutral) rộng hơn được phản ánh trong công tác năm 2026 của FATF, trong đó phân biệt phần mềm nền tảng với các cá nhân thực hiện kiểm soát hoặc thực hiện các chức năng tài chính được quản lý thông qua phần mềm đó.
Một khung KYA cần thiết lập mối quan hệ giữa các chủ thể khác nhau tham gia vào hoạt động được trung gian bởi tác nhân. Điều này bao gồm chính bản thân tác nhân—được hiểu là phiên bản phần mềm thực thi tác vụ liên quan—và người ủy quyền (principal), tức là cá nhân hoặc pháp nhân mà tác nhân hành động thay mặt.
Khung cũng nên xác định nhà cung cấp hoặc bên triển khai chịu trách nhiệm phát triển, vận hành, cấu hình hoặc cung cấp tác nhân, cũng như tổ chức dựa vào (relying institution)—chẳng hạn như tổ chức tài chính, VASP hoặc nhà cung cấp thanh toán—cho phép tác nhân truy cập hoặc tương tác với các hệ thống của mình. Việc làm rõ các vai trò này là thiết yếu để xác định các quyền cho phép áp dụng, các trách nhiệm và các đường trách nhiệm giải trình.
Các vai trò này có thể trùng lắp tùy theo cách tác nhân được phát triển và sử dụng. Ví dụ, một tổ chức tài chính có thể mua sắm, triển khai và dựa vào chính một tác nhân AML nội bộ. Ngược lại, một tác nhân hướng tới người tiêu dùng có thể do một công ty công nghệ bên thứ ba cung cấp và được khách hàng ủy quyền để tương tác với một hoặc nhiều tổ chức tài chính.
Bất kể mô hình vận hành nào, tác nhân vẫn nên được liên kết rõ ràng với cá nhân hoặc pháp nhân cuối cùng chịu trách nhiệm giải trình cho các hành động của mình.
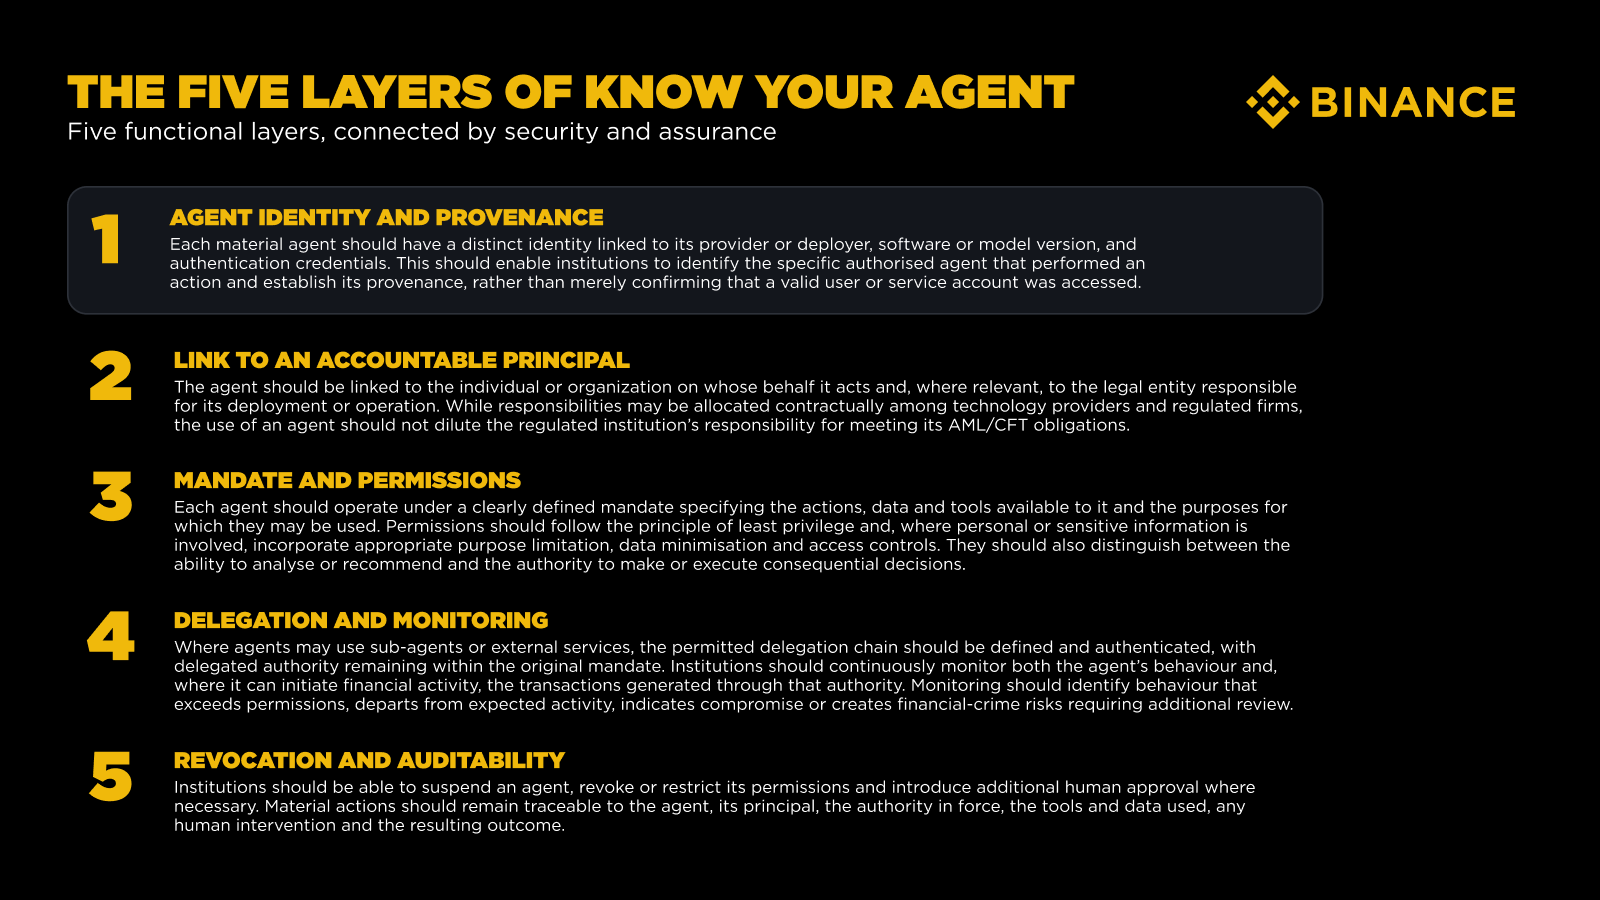
Theo quan điểm của chúng tôi, một khung KYA mang tính thực tiễn có thể được cấu trúc quanh năm lớp.
Danh tính tác nhân và nguồn gốc: Mỗi tác nhân vật chất cần có một danh tính riêng gắn với nhà cung cấp, bên triển khai, pháp nhân chịu trách nhiệm, phiên bản phần mềm hoặc mô hình và thông tin chứng thực (authentication credentials). Điều này cho phép các tổ chức quy trách nhiệm cho một hành động cụ thể tới một tác nhân được ủy quyền nhất định, thay vì chỉ đơn thuần xác nhận rằng đã truy cập một tài khoản người dùng hoặc dịch vụ hợp lệ.
Liên kết với người ủy quyền chịu trách nhiệm giải trình: Tác nhân cần được liên kết với cá nhân hoặc tổ chức mà nó hành động thay mặt. Dù trách nhiệm có thể được phân bổ theo hợp đồng giữa nhà cung cấp công nghệ và các doanh nghiệp chịu quản lý, việc sử dụng tác nhân không được làm suy giảm trách nhiệm của tổ chức tài chính chịu quản lý trong việc đáp ứng các nghĩa vụ AML/CFT của mình.
Ủy nhiệm và quyền: Mỗi tác nhân cần hoạt động theo một ủy nhiệm được xác định rõ, nêu các hành động, dữ liệu và công cụ sẵn có, cùng với các mục đích mà chúng có thể được sử dụng. Quyền cho phép nên tuân theo nguyên tắc đặc quyền tối thiểu (least privilege) và, nếu có liên quan đến thông tin cá nhân hoặc thông tin nhạy cảm, cần tích hợp các giới hạn mục đích phù hợp, giảm thiểu dữ liệu và kiểm soát truy cập. Chúng cũng phải phân biệt giữa khả năng phân tích hoặc đề xuất với thẩm quyền đưa ra hoặc thực thi các quyết định mang tính hệ quả.
Ủy quyền và giám sát: Khi các tác nhân có thể sử dụng các tác nhân con hoặc dịch vụ bên ngoài, chuỗi ủy quyền được phép phải được định nghĩa và xác thực, đồng thời thẩm quyền được ủy quyền vẫn nằm trong ủy nhiệm ban đầu. Các tổ chức nên giám sát liên tục cả hành vi của tác nhân và, nếu nó có thể khởi tạo hoạt động tài chính, các giao dịch được tạo ra thông qua thẩm quyền đó. Việc giám sát nên nhận diện các hành vi vượt quá quyền cho phép, lệch khỏi hoạt động dự kiến, cho thấy sự bị xâm nhập (compromise) hoặc tạo ra rủi ro tội phạm tài chính cần thẩm định bổ sung.
Thu hồi và khả năng kiểm toán: Các tổ chức nên có khả năng tạm đình chỉ một tác nhân, thu hồi hoặc hạn chế quyền cho phép của tác nhân, và đưa vào phê duyệt của con người bổ sung khi cần thiết. Các hành động mang tính vật chất (material) phải có thể truy vết được tới tác nhân, người ủy quyền (principal), thẩm quyền đang có hiệu lực, các công cụ và dữ liệu đã dùng, mọi can thiệp của con người và kết quả cuối cùng.
Với các hành động mang tính hệ quả, KYA cần hỗ trợ xác minh tại điểm thực hiện (point-of-action verification). Lớp kiểm soát liên quan phải có khả năng xác nhận rằng danh tính và thông tin chứng thực của tác nhân vẫn còn hợp lệ, hành động đề xuất nằm trong ủy nhiệm hiện tại, và không có điều kiện nào về phê duyệt, rủi ro hoặc thu hồi quyền ngăn cản việc thực thi.
Về mặt thực tiễn, một hồ sơ KYA tối thiểu sẽ cho phép tổ chức xác minh danh tính của tác nhân, người ủy quyền mà nó đại diện, bên chịu trách nhiệm triển khai, phạm vi và thời hạn của thẩm quyền, bất kỳ quyền nào để ủy quyền, trạng thái hiện tại, và bối cảnh mà nó được ủy quyền để hoạt động. Hồ sơ đó phải hỗ trợ truy trách nhiệm và kiểm soát mà không ngụ ý rằng chính tác nhân tự mình gánh tư cách pháp lý hay nghĩa vụ quy định của người mà nó hành động thay mặt. Thông tin đó phải đi kèm tác nhân trong suốt tương tác liên quan và sẵn sàng cho việc rà soát sau này.
Khi hoạt động được trung gian bởi tác nhân mở rộng quy mô, các thành phần của hồ sơ KYA cần có thể được biểu diễn dưới dạng đọc được bằng máy và, nơi phù hợp, ở dạng có thể được xác minh bằng mật mã. Điều này có thể cho phép kiểm tra nhất quán danh tính tác nhân, người ủy quyền, ủy nhiệm, giới hạn, quyền ủy quyền và trạng thái trên các tổ chức tài chính và hạ tầng thanh toán.
Loại hồ sơ tối thiểu này cũng có thể hỗ trợ các khung tin cậy (trust frameworks) mới nổi cho các khoản thanh toán dựa trên tác nhân (agentic payments), nơi cơ quan quản lý và ngành công nghiệp bắt đầu cân nhắc các cách tiếp cận chuẩn hóa đối với danh tính tác nhân, xác thực và xác thực máy-máy (machine-to-machine) có thể kiểm chứng.
Tổng hợp lại, năm lớp này cung cấp nền tảng để xem các tác nhân AI như những chủ thể tham gia có thể nhận dạng, được ủy quyền và có thể quản trị trong môi trường kiểm soát của một tổ chức tài chính. Tuy nhiên, giá trị thực tiễn của chúng phụ thuộc vào cách chúng được tích hợp vào các quy trình tuân thủ hằng ngày. Một quy trình AML cung cấp ví dụ hữu ích về cách KYA có thể chuyển những nguyên tắc này thành các kiểm soát vận hành—từ việc xác minh thẩm quyền của tác nhân ngay từ đầu cho đến việc duy trì trách nhiệm giải trình của con người đối với các quyết định mang tính hệ quả.
6. KYA trong thực tế: một quy trình AML có kiểm soát
Trong thực tế, một quy trình AML dựa trên tác nhân có thể bao gồm các tác nhân chuyên biệt rà soát thông tin khách hàng, hành vi giao dịch, hoạt động blockchain và mức độ phơi nhiễm với trừng phạt. Trước khi truy cập một vụ việc, danh tính, ủy nhiệm và quyền cho phép của từng tác nhân sẽ được xác minh. Các phát hiện sau đó có thể được hợp nhất và bị thách thức độc lập trước khi bất kỳ khuyến nghị nào được chấp nhận.
Các kết quả mang tính hệ quả cần vẫn chịu sự ràng buộc bởi các kiểm soát cố định dựa trên quy tắc mà tác nhân không thể ghi đè, cùng với phê duyệt của con người phù hợp. Quy trình phải lưu giữ hồ sơ về bằng chứng đã xem xét, nguồn gốc liên quan và mục đích được phép sử dụng, các tác nhân và mô hình liên quan, các lệnh gọi công cụ mang tính vật chất, bất kỳ can thiệp của con người và quyết định cuối cùng. Điều này phản ánh sự tách bạch rõ ràng về chức năng: các tác nhân phân tích và đề xuất, các kiểm soát thực thi các yêu cầu bắt buộc, và các con người chịu trách nhiệm sẽ quyết định khi hệ quả là đáng kể.
Hướng này đã bắt đầu xuất hiện trong chính sách và thực tiễn ngành. Tháng 7/2026, Cơ quan Tiền tệ Singapore đã công bố khung Safeguards for Agentic Finance at Runtime (“SAFR”), được phát triển cùng các bên tham gia trong ngành thông qua sáng kiến BuildFin.ai. SAFR tập trung vào nhu cầu có các biện pháp bảo đảm theo thời gian thực khi các tác nhân AI hoạt động trong các dịch vụ tài chính, bao gồm thực thi bị ràng buộc bởi chính sách, xác thực trước khi hành động, khả năng kiểm toán và tính tương tác (interoperability). Việc nhấn mạnh xác minh và ghi lại các hành động mà tác nhân đề xuất trước khi thực thi có sự liên kết chặt chẽ với cách tiếp cận KYA được đề xuất trong bài viết này, theo đó các tác nhân có thể hỗ trợ các quy trình tài chính nhưng các hành động của họ phải nằm trong giới hạn do yêu cầu về danh tính, thẩm quyền, ủy nhiệm và kiểm soát đặt ra—những yêu cầu đó có thể được rà soát sau này.
7. Thanh toán dựa trên tác nhân và lập luận cho KYA
Nhu cầu về KYA trở nên cấp thiết hơn khi các tác nhân có thể giao dịch. IMF đã mô tả các khoản thanh toán được trung gian bởi tác nhân như một quá trình chuyển đổi tiềm năng từ “click-to-pay” sang “decide-to-pay”, trong đó các tác nhân phần mềm có thể so sánh các lựa chọn, xác định liệu các điều kiện đã được đáp ứng hay chưa và khởi tạo các hành động tài chính dưới thẩm quyền được ủy quyền.
Mối quan ngại này ngày càng được phản ánh trong tư duy của ngân hàng trung ương. Tháng 6/2026, Sarah Breeden của Ngân hàng Trung ương Anh (Bank of England) nhận xét rằng AI tác nhân có thể chuyển hoạt động thanh toán và thương mại từ chế độ khuyến nghị—trong đó con người vẫn thực hiện giao dịch—sang các hệ thống mà ở đó tác nhân tự động hóa bước cuối. Bà cũng nhấn mạnh điều này đặt ra các câu hỏi thực tiễn về việc người dùng cung cấp sự đồng ý và ủy quyền cho tác nhân một cách an toàn như thế nào, tranh chấp và trách nhiệm pháp lý nên được xử lý ra sao đối với các giao dịch sai hoặc gian lận, và các cơ quan có thể tránh tình trạng phân mảnh như thế nào khi các công ty AI, thương nhân và hệ thống thanh toán phát triển các giao thức tương tác tác nhân của riêng họ.
Kế hoạch Tiếp nhận AI trong Dịch vụ Tài chính của Vương quốc Anh cũng đi theo cùng hướng. Kế hoạch xác định thanh toán dựa trên tác nhân là một trường hợp sử dụng trong ngắn hạn cho các hệ thống tài chính tự chủ và ghi nhận rằng các mô hình này tạo ra sự không chắc chắn về trách nhiệm giải trình pháp lý, trách nhiệm pháp lý (liability), sự đồng ý (consent) và gian lận trong các luồng thanh toán tự động. Quan trọng là, Kế hoạch khuyến nghị phát triển một khung tin cậy cho các khoản thanh toán dựa trên tác nhân, được xây dựng dựa trên các chuẩn mực pháp lý và trách nhiệm pháp lý, các giao thức Know Your Agent, và cơ chế xác thực máy-máy có tính tương tác. Điều này đưa ra một tín hiệu chính sách hữu ích, trong đó KYA không chỉ là một khái niệm tuân thủ nội bộ, mà là một phần của hạ tầng tin cậy rộng hơn có khả năng cần thiết khi các tác nhân bắt đầu khởi tạo hoặc hỗ trợ các giao dịch tài chính.
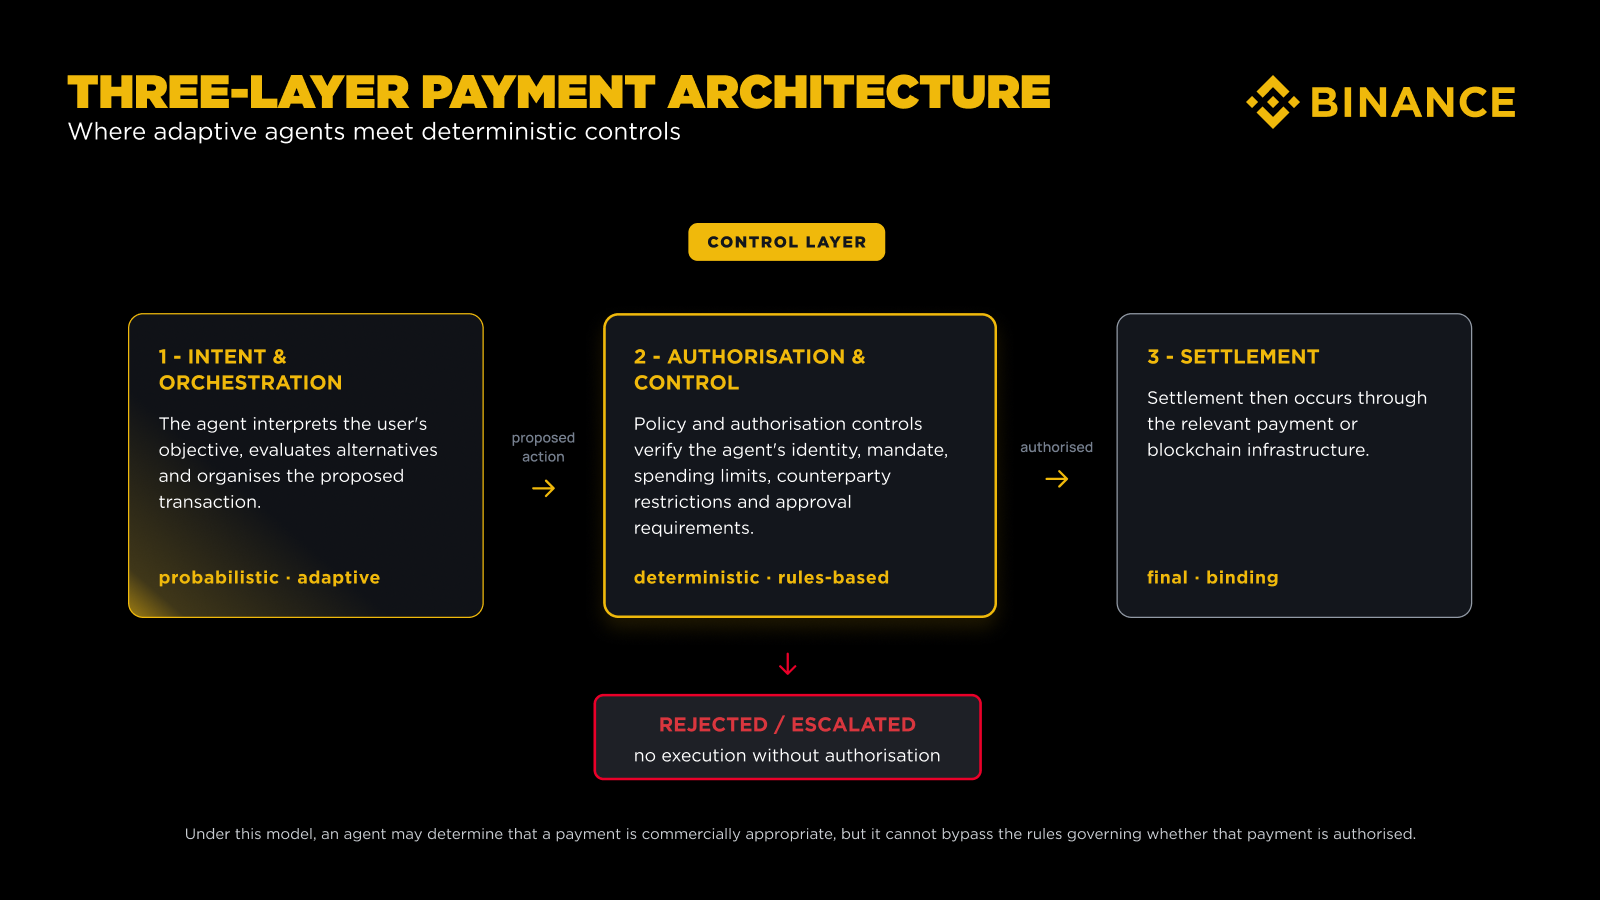
Những phát triển này tạo ra một căng thẳng về kiến trúc. Hệ thống AI mang tính xác suất và thích ứng, trong khi hạ tầng thanh toán phụ thuộc vào tính dự đoán, tính chắc chắn pháp lý và việc thực thi theo kiểu tất định (deterministic).
Một mô hình hữu ích là tách quá trình thành ba lớp.
Trong thị trường crypto, ví có thể lập trình và hợp đồng thông minh có thể cho phép quyền được biểu diễn trực tiếp thông qua mã. Ví có thể giới hạn tác nhân ở những tài sản được chỉ định, các địa chỉ đã được phê duyệt, giá trị giao dịch hoặc các khoảng thời gian, đồng thời yêu cầu phê duyệt của con người khi các chỉ báo rủi ro hoặc ngưỡng được kích hoạt.
Trước khi xử lý một giao dịch do tác nhân khởi tạo, một VASP hoặc nhà cung cấp thanh toán cần có khả năng xác minh danh tính và trạng thái của tác nhân, người ủy quyền mà nó đại diện, phạm vi của thẩm quyền được ủy quyền và liệu giao dịch có nằm trong ủy nhiệm đó hay không. Các nghĩa vụ hiện có theo cấp độ giao dịch và các kiểm soát rủi ro phải tiếp tục áp dụng bất kể lệnh đó bắt nguồn từ một cá nhân hay từ một tác nhân được ủy quyền. Tùy theo hoạt động, điều này có thể bao gồm sàng lọc trừng phạt, yêu cầu Travel Rule, đánh giá rủi ro của ví và các kiểm soát tăng cường đối với mức phơi nhiễm xuyên chuỗi hoặc DeFi rủi ro cao.
Một khung tương xứng nên phân biệt giữa các tác nhân chỉ truy xuất thông tin, đề xuất giao dịch và kiểm soát hoặc chuyển giá trị. Thẩm quyền càng lớn và hệ quả tiềm năng càng cao thì các yêu cầu về danh tính, giám sát và phê duyệt nên càng mạnh.
Điều này tốt nhất có thể hiểu là “tự chủ trong giới hạn” (bounded autonomy), trong đó tác nhân có thể hoạt động trong các mục tiêu được ủy quyền rõ ràng, quyền cho phép và giới hạn, nhưng cần áp dụng các biện pháp bảo đảm mạnh hơn khi khả năng tác động đến khách hàng, kết quả tuân thủ hoặc việc chuyển giá trị tăng lên.
8. Kết luận
AI tác nhân có thể củng cố đáng kể việc tuân thủ chống tội phạm tài chính. Nó có thể kết nối các thông tin rời rạc, nhận diện mối quan hệ trên các tập dữ liệu lớn, tăng tốc điều tra và giúp các tổ chức phản ứng linh hoạt hơn trước các rủi ro thay đổi.
Cùng các năng lực đó cũng làm thay đổi môi trường kiểm soát. Khi phần mềm có thể chọn công cụ, ủy quyền nhiệm vụ, thay đổi hồ sơ hoặc khởi tạo thanh toán, các tổ chức cần biết nhiều hơn ngoài việc khách hàng là ai. Họ phải biết tác nhân nào đã thực hiện, nó đại diện cho ai, nó nắm giữ thẩm quyền gì và liệu hành vi của nó có nằm trong thẩm quyền đó hay không.
Know Your Agent cung cấp một khung thực tiễn để trả lời các câu hỏi đó. KYA là một lớp trách nhiệm giải trình cho phần mềm hoạt động trong hệ thống tài chính.
Do đó, kiến trúc AML trong tương lai có thể được hiểu qua ba góc nhìn bổ sung: (1) Know Your Customer, thiết lập danh tính và hồ sơ rủi ro của một cá nhân hoặc pháp nhân; (2) Know Your Transaction, xem xét giá trị được chuyển như thế nào, hoạt động đó diễn ra vì lý do gì và liệu có nhất quán với hành vi dự kiến hay không; và (3) Know Your Agent, xác định chủ thể phần mềm liên quan, thẩm quyền mà nó vận hành, các giới hạn quyền cho phép của nó và cá nhân hoặc tổ chức vẫn chịu trách nhiệm giải trình cho các hành động của nó.
Kết hợp lại, các lĩnh vực này có thể cung cấp kiến trúc tin cậy cần thiết cho một hệ thống tài chính ngày càng được tự động hóa. Khi các tác nhân AI có được thẩm quyền lớn hơn để ảnh hưởng đến các quyết định và chuyển giá trị, quản trị cần theo kịp thẩm quyền đó. Tự chủ nhiều hơn, quyền truy cập nhiều hơn và hệ quả tiềm năng lớn hơn cần được tương xứng với các yêu cầu mạnh hơn về danh tính có thể xác minh, quyền cho phép trong giới hạn, hành vi có thể kiểm toán, thu hồi và trách nhiệm giải trình liên tục của con người hoặc của tổ chức.