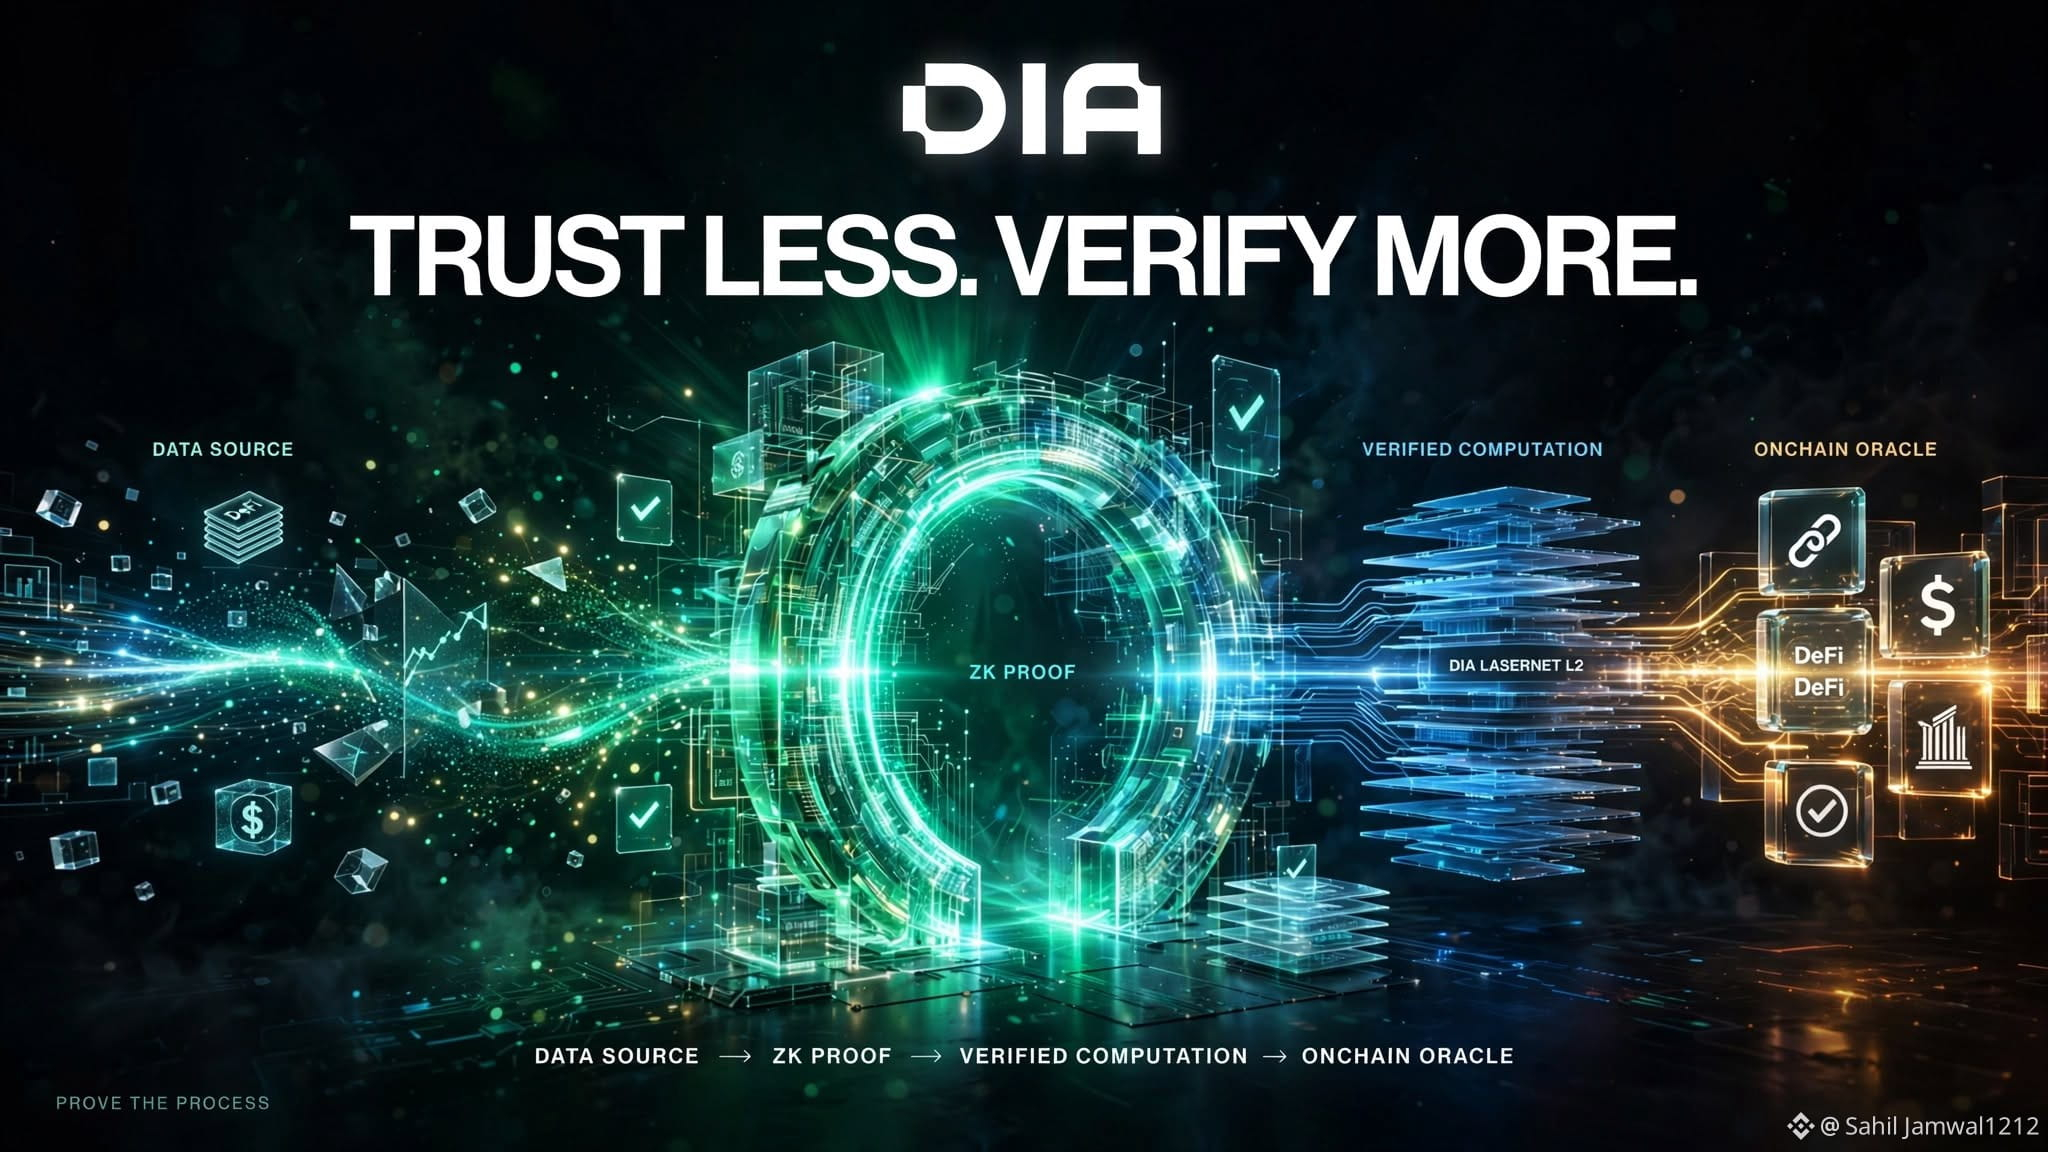
Tôi đã tìm hiểu sâu hơn về cách tiếp cận của DIA đối với việc xác minh oracle, và tôi nghĩ câu hỏi thú vị hơn không chỉ là:
“Làm thế nào để đưa dữ liệu lên onchain?”
Mà là:
“Có bao nhiêu chặng đường từ nguồn đến giá trị cuối cùng có thể được xác minh độc lập?”
DIA Lumina đã áp dụng một hướng tiếp cận khác so với tổng hợp offchain truyền thống.
Các bộ cung cấp độc lập gửi dữ liệu tới Lasernet của DIA, nơi các bước xử lý và tổng hợp quan trọng diễn ra trên chuỗi (onchain). Vì vậy, phương pháp luận và cách xây dựng feed có thể được kiểm tra, thay vì phải hoàn toàn phụ thuộc vào một lớp tổng hợp offchain mờ đục.
Sau đó là DIA ZK.
Được ra mắt vào tháng 7 năm 2026, DIA ZK bổ sung xác minh mật mã cho dữ liệu offchain bằng các cơ chế như zkTLS.
Nó có thể giúp chứng minh:
→ Giá trị đến từ đúng nguồn đã nêu
→ Dữ liệu không bị thay đổi trước khi đến được chuỗi
→ Chứng minh gắn với đúng phiên (session) nguồn liên quan
→ Một điều kiện cụ thể là đúng mà không cần tiết lộ con số nền
Hãy nghĩ về dự trữ (reserves).
Thay vì công khai số dư chính xác, một giao thức có thể chứng minh:
Reserves > Supply
Thị trường nhận được thông tin cần thiết mà không nhất thiết phải nhìn thấy con số nhạy cảm.
Điều này đặc biệt phù hợp với stablecoin, các quỹ được token hóa, vault, thị trường cho vay và các ứng dụng khác phụ thuộc vào thông tin offchain.
Nhưng vẫn có một ranh giới quan trọng.
Xác minh mật mã không tự nhiên biến nguồn gốc thành “đúng sự thật” một cách kỳ diệu.
Nếu nguồn báo cáo thông tin sai, bằng chứng có thể xác minh rằng giá trị được báo cáo đến từ chính nguồn đó mà không chứng minh trực tiếp tuyên bố trong thế giới thực là đúng.
DIA nêu rõ giới hạn này.
Vì vậy, tôi sẽ không mô tả mục tiêu là “dữ liệu hoàn toàn không cần tin cậy (100% trustless)” theo nghĩa tuyệt đối.
Tôi sẽ diễn đạt khác đi:
Giảm lượng niềm tin cần thiết bằng cách thay các bước mờ đục bằng các bước có thể được xác minh.
Đó là phần trong kiến trúc của DIA mà tôi nghĩ đáng theo dõi. $DIA