Una contraseña sola ya no alcanza para proteger tu cuenta de criptomonedas.
Durante años el código que llegaba por mensaje de texto parecía suficiente. Ya no lo es. Viaja por la red del operador telefónico, y esa red se puede secuestrar sin tocar tu teléfono. Lo que sí resiste es un código generado dentro del propio dispositivo, sin pasar por ningún operador: puede ser una aplicación o una llave física.
Piensa en una cuenta con $BNB guardado ahí. Con una sola clave, el ladrón roba una cosa. Con un segundo factor bien elegido, tiene que robar dos, y una de ellas nunca sale de tu bolsillo.
Eso es la autenticación de dos factores: una segunda cerradura que no comparte llave con la primera.
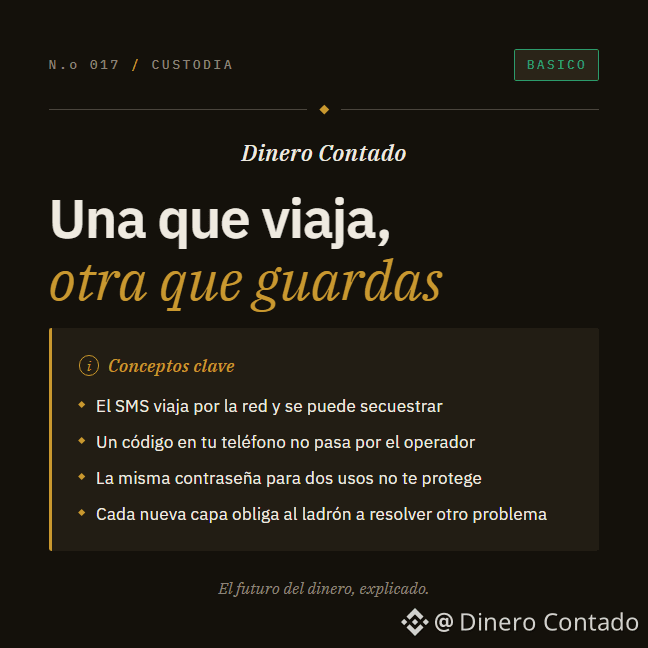
CONCEPTOS CLAVE
- El código por mensaje de texto ya no cuenta como un segundo factor confiable: viaja por una red que se puede secuestrar sin tocar tu teléfono.
- Un código generado dentro del dispositivo, sea aplicación o llave física, no depende del operador telefónico. Por eso resiste mejor.
- Usar la misma clave para el correo y para el segundo factor no es doble protección. Es la misma puerta pintada dos veces.
- Ningún método es invulnerable, pero cada capa distinta obliga al atacante a resolver un problema nuevo, no el mismo dos veces.
El mismo cuidado que ya usas para guardar tus llaves privadas sirve para elegir tu segundo factor: no todo lo que promete proteger, protege igual.
Transparencia: Binance puede pagarnos una comisión si operas tras pulsar un símbolo de activo o un enlace de precio de esta publicación.
#Autocustodia #SeguridadDigital #Criptomonedas #EarningsSeason #DobleFactor