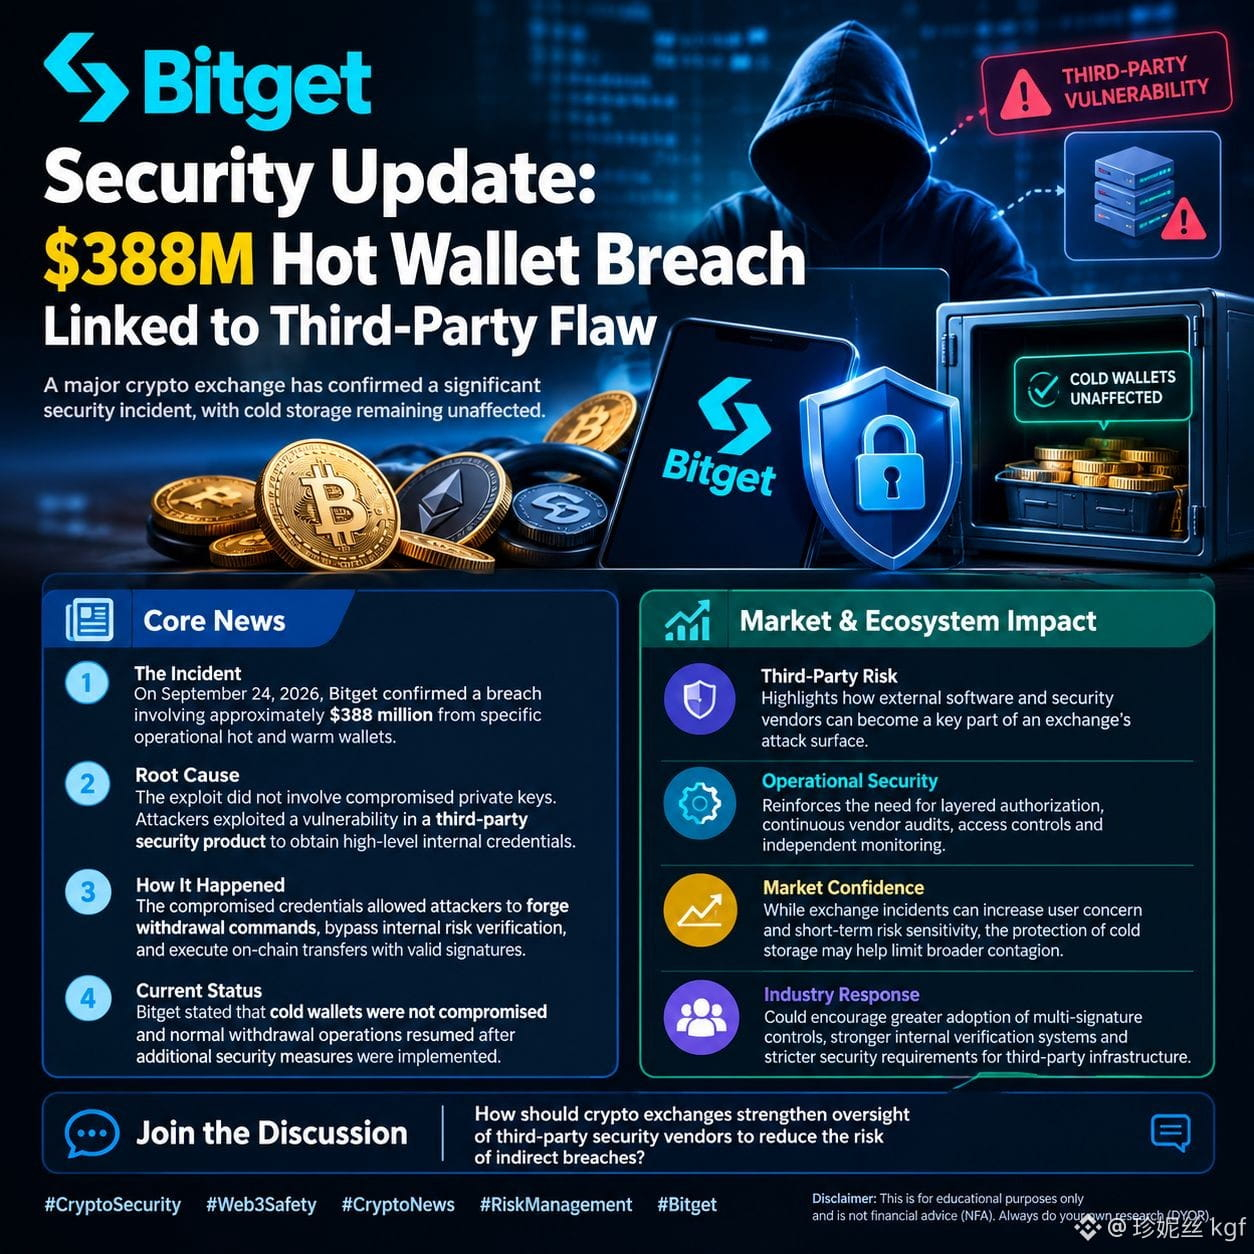
#bitgethotwalletbreachtiedtothirdpartysecurityflaw 🚨 Cập nhật Bảo mật Bitget: Vi phạm ví nóng trị giá 388 triệu USD liên quan đến lỗ hổng của bên thứ ba
Một sàn giao dịch tiền mã hóa lớn đã xác nhận một sự cố bảo mật, nhưng có một chi tiết quan trọng: tiền lưu trữ lạnh của người dùng vẫn không bị ảnh hưởng. Dưới đây là bản phân tích sự việc dựa trên thông tin thực tế.
🔹 Sự cố Vào ngày 24/09/2026, Bitget xác nhận bị xâm phạm khoảng ~388M từ một số ví nóng/ví ấm phục vụ vận hành cụ thể.
🔹 Nguyên nhân**: Việc khai thác KHÔNG liên quan đến các khóa riêng bị lộ. Kẻ tấn công đã tận dụng một lỗ hổng trong một sản phẩm bảo mật của bên thứ ba để đánh cắp các thông tin xác thực nội bộ cấp cao.
🔹 Cơ chế Những thông tin xác thực này cho phép kẻ tấn công tạo lệnh rút giả mạo, vượt qua bước kiểm tra rủi ro để thực hiện các giao dịch chuyển trên chuỗi với chữ ký hợp lệ.
🔹 Trạng thái Bitget xác nhận các ví lạnh an toàn. Hoạt động bình thường đã được khôi phục sau khi áp dụng các quy trình bảo mật tăng cường.
📊 Ảnh hưởng đến thị trường
• Điểm nhấn rủi ro từ nhà cung cấp Nhấn mạnh một rủi ro mang tính hệ thống trong lĩnh vực crypto: sự phụ thuộc vào phần mềm của bên thứ ba. Khẳng định nhu cầu phải kiểm tra/kiểm toán nhà cung cấp một cách nghiêm ngặt trên toàn ngành.
• Sức bền thị trường Việc xác nhận lưu trữ lạnh vẫn nguyên vẹn giúp hạn chế lây lan rủi ro rộng hơn trên thị trường, dù có thể xảy ra dòng rút tiền trong ngắn hạn.
• Sự phát triển của ngành Ngành có thể sẽ thúc đẩy mạnh mẽ hơn các khung vận hành đa chữ ký và tăng cường tuân thủ đối với các nền tảng tập trung.
💬 Tham gia thảo luận
Ngành công nghiệp crypto nên kiểm tra/kiểm toán tốt hơn các nhà cung cấp bảo mật bên thứ ba như thế nào để ngăn chặn các vụ vi phạm gián tiếp? Hãy chia sẻ quan điểm của bạn bên dưới! 👇
#CryptoSecurity #Web3Safety #CryptoNews #RiskManagement #Bitget
Nội dung này chỉ nhằm mục đích giáo dục. Không phải lời khuyên tài chính (NFA). Luôn tự nghiên cứu (DYOR).
$MARSCOIN $HBAR $ZAMA