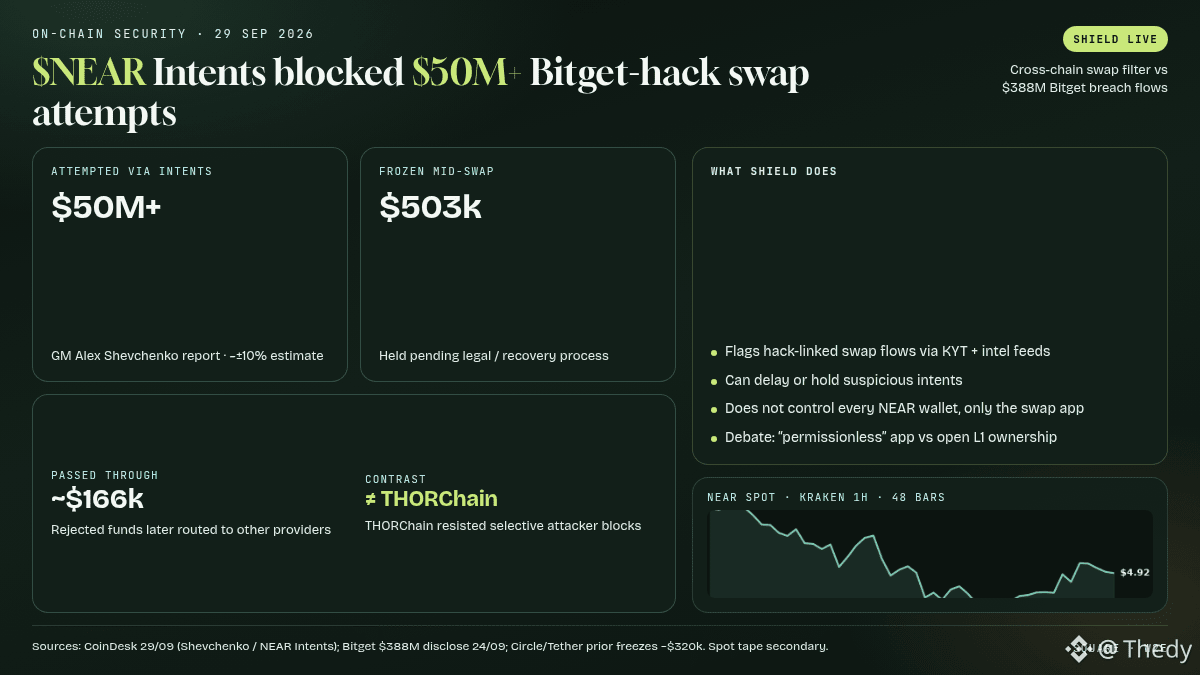
$NEAR Ý định trao đổi đã bị chặn hơn 50 M$ số lượt thử giao dịch swap liên quan đến vụ hack Bitget.
Sự kiện (CoinDesk 29/09, báo cáo của GM Alex Shevchenko) :
• Hơn 50 M$ dòng tiền liên quan đến vụ trộm Bitget (~388 M$ được công bố vào 24/09) đã cố gắng chuyển qua NEAR Intents
• Hệ thống SHIELD đã chặn phần lớn; khoảng ~503 k$ bị phong tỏa trong quá trình swap
• Khoảng 166 k$ vẫn vượt qua; các quỹ bị từ chối sau đó được chuyển hướng sang nơi khác (ước tính ±10 %)
• Trái với THORChain, hệ thống này đã từ chối chặn chọn lọc các địa chỉ bị tấn công
• Nhắc lại: Circle và Tether trước đó đã phong tỏa khoảng ~320 k$ stablecoin liên quan đến lỗ hổng
Diễn giải: cuộc tranh luận không phải là “NEAR kiểm duyệt chuỗi”. Intents là một ứng dụng swap cross-chain với bộ lọc KYT. Illia Polosukhin mô tả như sau: permissionless = được phép nắm giữ, chuyển hoặc triển khai mà không cần xin phép trên L1, chứ không phải là nghĩa vụ đối với mọi ứng dụng phải xử lý mọi luồng. Câu hỏi còn mở ở phía quy trình: ai cho phép việc giải phóng các quỹ bị phong tỏa, và biện pháp khắc phục là gì nếu xảy ra dương tính giả.
Các kịch bản:
1. Thu hồi qua các kênh pháp lý Bitget / lực lượng chức năng: ~503 k$ đi vào một quy trình hoàn trả
2. Tranh cãi “permissionless” làm nặng thêm câu chuyện về Intents, nhưng không phá vỡ khối lượng (~100 M$+/ngày theo trích dẫn của Shevchenko)
3. Kẻ tấn công lách qua các bridge/swap khác ít được lọc hơn (đã được quan sát sau khi bị từ chối)
Spot (Kraken ~17:05 UTC): $NEAR ~4,93 $ (+2 % 24h), $BTC ~83,1k, Fear & Greed 73.
Bạn ưu tiên các ứng dụng lọc phần thu được từ các vụ hack, hay sự trung lập kiểu THORChain “bằng mọi giá” ?
#NEAR #Crypto #Security