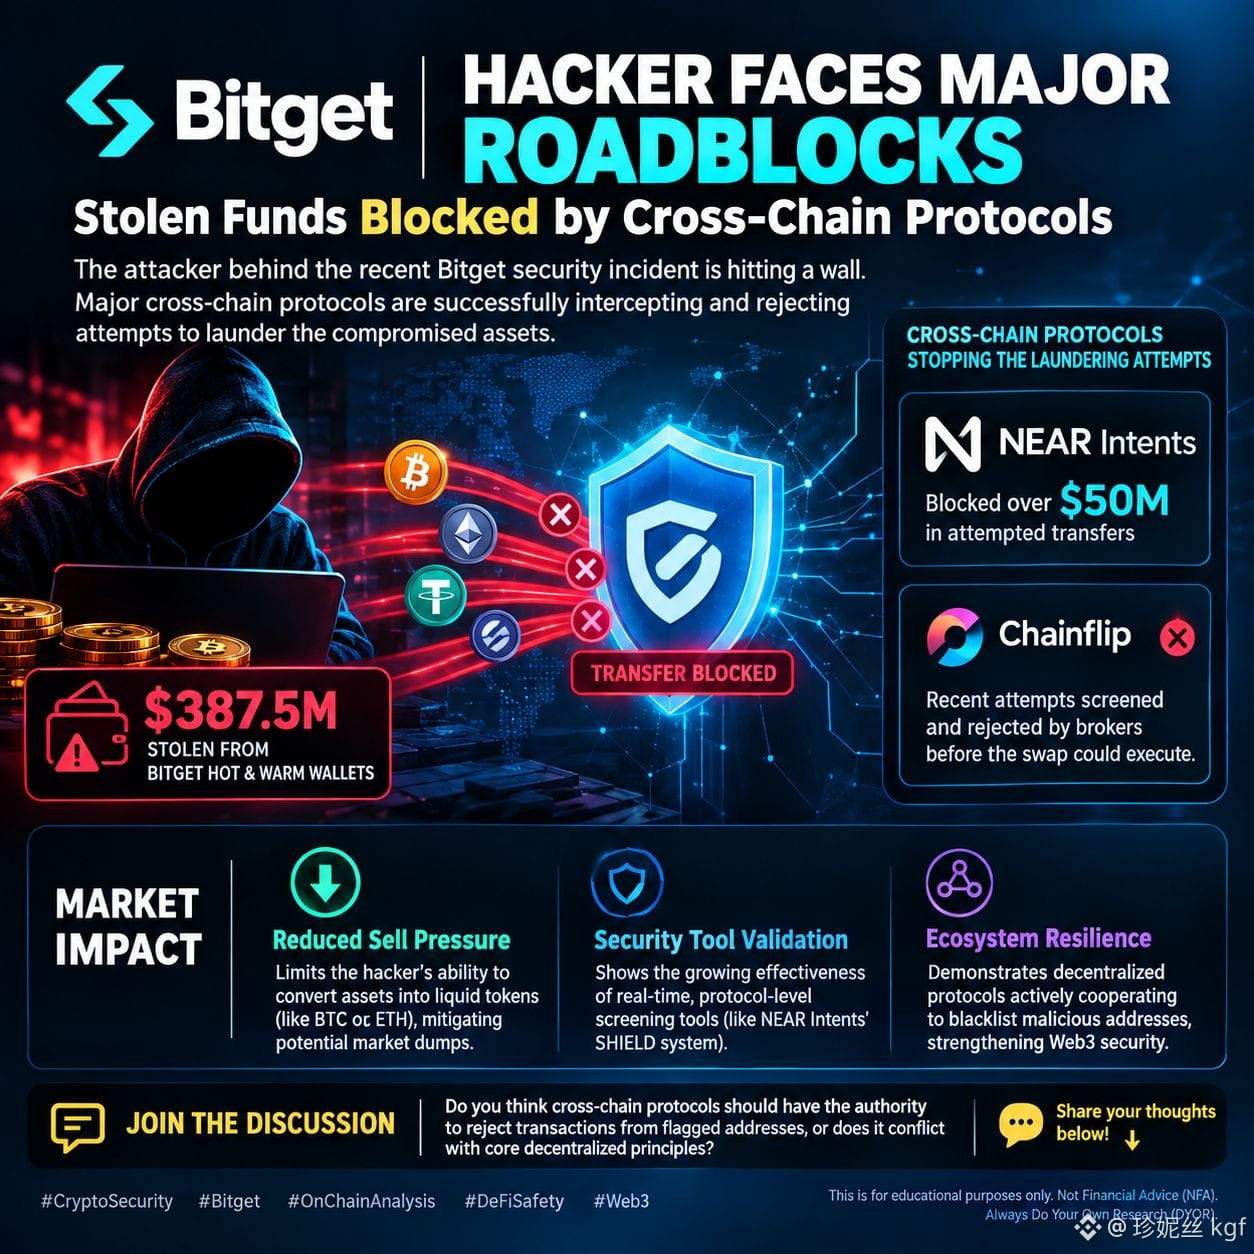
#bitgethackerfailstomovestolenfunds 🛡️ Tin tặc Bitget Gặp Lớp Chướng Ngại Lớn, Tiền Bị Đánh Cắp Bị Chặn Bởi Các Giao Thức Cross-Chain
Kẻ đứng sau vụ việc bảo mật gần đây của Bitget đang vấp phải một bức tường. Các giao thức cross-chain lớn đang hoạt động thành công trong việc chặn và từ chối mọi nỗ lực nhằm rửa số tài sản bị xâm phạm.
📰 Tin chính
• Sau vụ xâm nhập ngày 24/9, ước tính khoảng $387,5 triệu từ ví nóng và ví ấm của Bitget, kẻ khai thác đang tích cực tìm cách chuyển và che giấu số tiền đó [[17]].
• Tuy nhiên, các hệ thống an ninh on-chain đang phản đòn. Những giao thức như NEAR Intents đã chặn thành công hơn $50 triệu trong các giao dịch chuyển tiền bị nhắm đến liên quan đến vụ hack [[27]].
• Ngoài ra, các nỗ lực gần đây nhằm chuyển hướng tiền bị đánh cắp qua Chainflip đã bị các broker sàng lọc và từ chối trước khi lệnh swap có thể thực hiện [[18]].
📊 Tác động thị trường
🔹 Áp lực bán giảm do chặn các đường thoát này khiến khả năng của kẻ tấn công trong việc chuyển đổi tài sản bị đánh cắp thành các token có tính thanh khoản cao (như BTC hoặc ETH) bị hạn chế, từ đó giảm nguy cơ xảy ra các đợt bán tháo đột ngột trên thị trường.
🔹 Xác thực công cụ bảo mật Điều này cho thấy hiệu quả ngày càng tăng của các công cụ sàng lọc theo thời gian thực ở cấp độ giao thức (chẳng hạn hệ thống SHIELD của NEAR Intents) trong việc chặn các giao dịch độc hại trước khi chúng được xác nhận/đi vào trạng thái settle [[29]].
🔹 Sức bền hệ sinh thái Nó thể hiện xu hướng tích cực khi các giao thức phi tập trung chủ động phối hợp để đưa các địa chỉ độc hại vào danh sách đen, qua đó củng cố hạ tầng an ninh Web3 nói chung.
💬 Tham gia thảo luận
Bạn có nghĩ rằng các giao thức cross-chain nên có quyền từ chối giao dịch từ các địa chỉ bị gắn cờ, hay điều này mâu thuẫn với các nguyên tắc cốt lõi của phi tập trung? Hãy chia sẻ quan điểm của bạn bên dưới! 👇
#CryptoSecurity #Bitget #OnChainAnalysis #DeFiSafety #Web3
Nội dung này chỉ nhằm mục đích giáo dục. Không phải lời khuyên tài chính (NFA). Luôn tự nghiên cứu (DYOR).
$USUAL $SEI $HAEDAL